Eine Designagentur liefert eine Landingpage aus. Drei Wochen später bittet die Steuerprüfung um einen nachvollziehbaren Nachweis: Wer hat welche Version wann geändert, wer hat sie freigegeben und welcher E-Mail-Anhang gehört tatsächlich zur finalen Fassung? Im Projektordner liegen mehrere Dateien, ein Dropbox-Link verweist auf einen anderen Stand und die letzte Korrektur wurde per WhatsApp abgestimmt.
Ohne belastbaren Audit Trail bleibt die Geschichte lückenhaft. Das kann zu Beweisverlust, Reputationsschäden, Schadensersatzforderungen oder steuerrechtlichen Konsequenzen führen. Die entscheidende Frage lautet deshalb: Welche Anforderungen muss Audit Trail Compliance erfüllen, damit digitale Freigaben nicht selbst zum Risiko werden?
Inhaltsverzeichnis
- Wenn die Freigabe zum Risiko wird
- Was Audit Trail und Revisionssicherheit wirklich bedeuten
- Compliance-Anforderungen an einen Audit Trail in Deutschland
- So erfüllt ein Freigabe-Workflow die Audit Trail Pflichten
- Aufbewahrungsfristen und neue Regelwerke im Vergleich
- Implementierungs-Checkliste für Agenturen und Unternehmen
- Audit Trail Compliance als Wettbewerbsvorteil nutzen
Wenn die Freigabe zum Risiko wird
Die Projektleitung erinnert sich noch an den Ablauf. Das Team hatte das Briefing bearbeitet, die Texterin hatte eine Überschrift angepasst, der Kunde hatte einen Kommentar geschickt und die Designerin hatte die Landingpage exportiert. Was allerdings fehlt, ist eine zusammenhängende Dokumentation dieses Weges.
Im Steuerprüfungsgespräch reichen Erinnerungen nicht aus. Ein Prüfer muss erkennen können, welcher Inhalt ursprünglich vorlag, welche Änderung erfolgte, wer sie vorgenommen hat und auf welcher Grundlage die finale Freigabe erteilt wurde. Eine E-Mail mit dem Betreff „final_final_neu“ beweist weder die Vollständigkeit noch die Unveränderbarkeit des Prozesses.
Typische Bruchstellen entstehen dort, wo Agenturen ihre Abstimmung auf mehrere Kanäle verteilen:
- Verwaiste Ordner: Eine Datei liegt in einem alten Kundenordner, während die zugehörige Freigabe im Projektmanagement-Tool dokumentiert ist.
- Mischversionen: Ein Dropbox-Link zeigt einen aktualisierten Entwurf, der E-Mail-Anhang enthält jedoch einen früheren Stand.
- Unautorisierte Änderungen: Eine Korrektur wird in WhatsApp besprochen und später umgesetzt, ohne dass die Entscheidung im Projektverlauf auftaucht.
- Fehlende Verantwortlichkeit: Mehrere Personen nutzen einen gemeinsamen Zugang, sodass sich eine Änderung keiner handelnden Person sicher zuordnen lässt.
Die GoBD verlangen für elektronisch geführte steuerrelevante Bücher, Aufzeichnungen und Unterlagen vollständige, lückenlose und nachvollziehbare Prozesse. Änderungen, Korrekturen und Zugriffe müssen so dokumentiert sein, dass ein sachkundiger Dritter den Ablauf in angemessener Zeit nachvollziehen kann, wie das aktualisierte BMF-Schreiben zu den GoBD festhält.
"Praktische Regel: Eine Freigabe ist erst dann belastbar, wenn nicht nur das Ergebnis, sondern auch der Weg dorthin nachweisbar bleibt.
Was Audit Trail und Revisionssicherheit wirklich bedeuten
Stell dir das Logbuch eines Schiffes vor. Der Kapitän notiert nicht nur, dass das Schiff angekommen ist. Im Logbuch stehen Kursänderungen, Zeitpunkte, verantwortliche Personen und besondere Ereignisse. Würde jemand nachträglich eine Seite austauschen, wäre das Logbuch als Beweismittel wertlos.
Ein Audit Trail funktioniert ähnlich. Er dokumentiert die relevante Chronik eines Dokuments oder Workflows, also mindestens:
- Wer: Nutzerkonto oder handelnde Person
- Was: Änderung, Kommentar, Zugriff oder Freigabe
- Wann: verlässlicher Zeitstempel
- Woran: betroffene Datei, Version oder Aufgabe
- Warum: Begründung, Kommentar oder Freigabeentscheidung
- Womit: gegebenenfalls alte und neue Werte sowie technische Kontextdaten
Revisionssicherheit beschreibt dagegen die Eigenschaft des Systems. Daten müssen vollständig, ordnungsgemäß, unveränderbar und während des gesamten anwendbaren Aufbewahrungszeitraums verfügbar und lesbar bleiben. Die GoBD wurden ursprünglich 2014 veröffentlicht und am 11.03.2024 unter anderem an neue gesetzliche Änderungen angepasst, wie das BMF zur Änderung der GoBD dokumentiert.
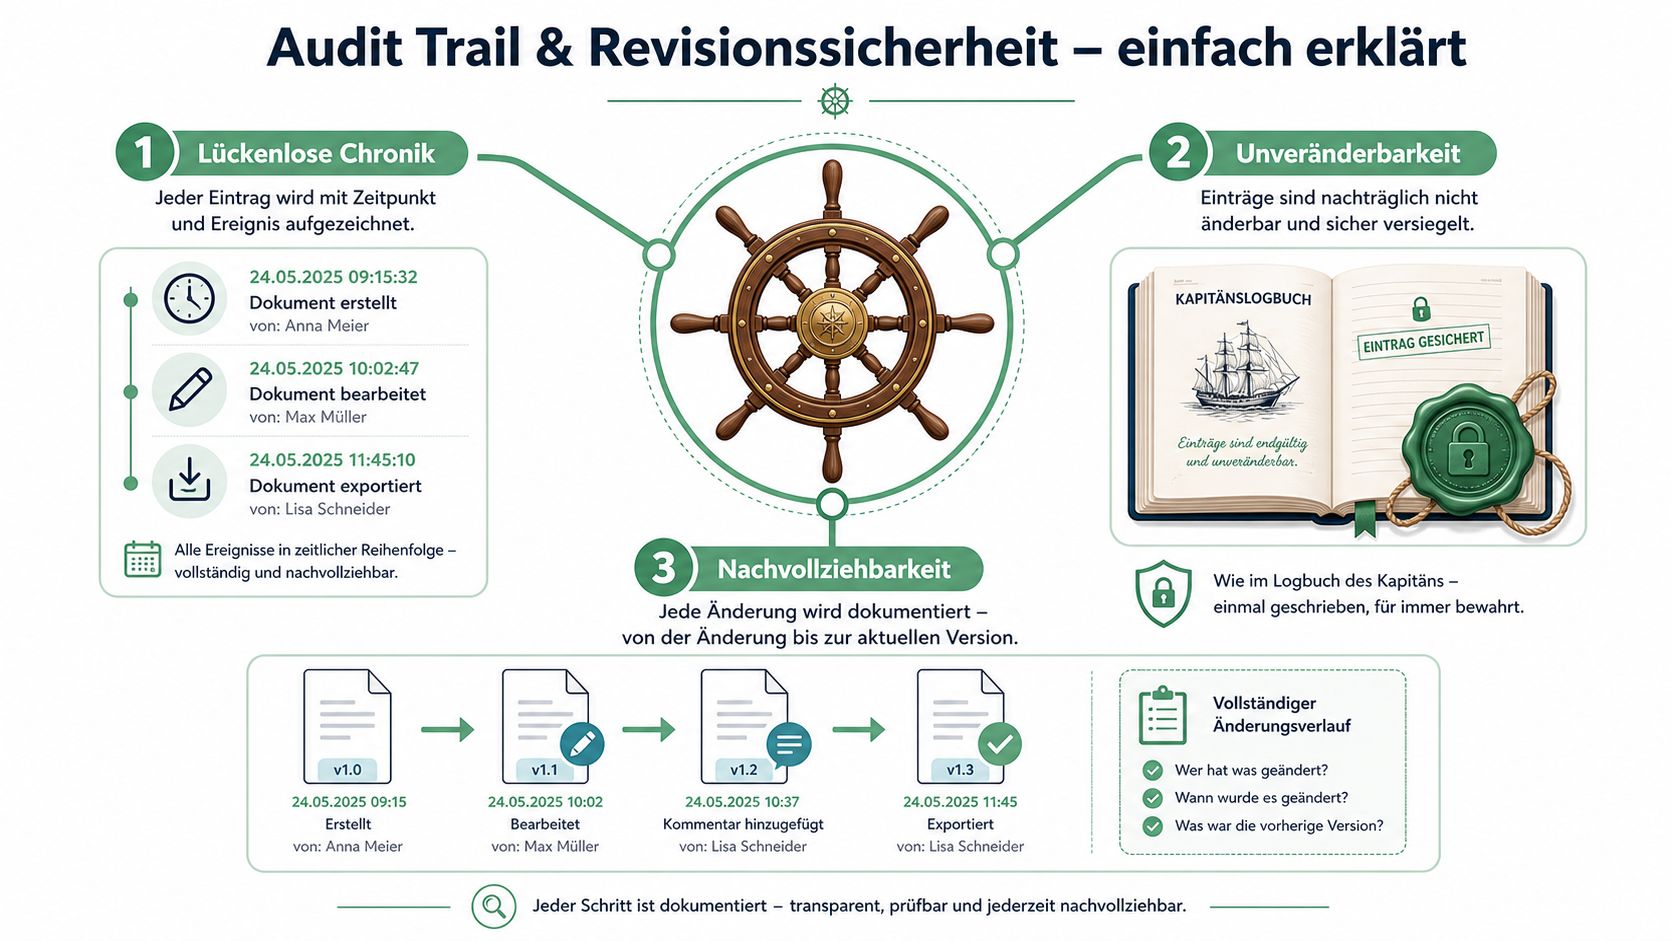
Ein einfacher Versionsstand genügt dafür nicht. Eine Version zeigt, dass eine Datei existiert. Ein Snapshot speichert einen Zustand zu einem bestimmten Zeitpunkt. Ein Logfile enthält oft technische Einzelereignisse. Der Audit Trail verbindet diese Informationen zu einer nachvollziehbaren Prozessgeschichte und schützt die Einträge gegen unbemerkte Manipulation.
Für Agenturen heißt das: Eine Datei mit dem Namen „Version 4“ ist noch keine revisionssichere Dokumentation. Erst die Kombination aus Version, Autor, Zeitstempel, Kommentar, vorherigem Stand und dokumentierter Abnahme macht aus der Datei einen belastbaren Nachweis. Eine ausführliche Einordnung findest du in der Dokumentation zur revisionssicheren Dokumentation.
Compliance-Anforderungen an einen Audit Trail in Deutschland
Audit Trail Compliance lässt sich in Deutschland auf drei Kernpflichten herunterbrechen: Nachvollziehbarkeit, Verantwortlichkeit und Aufbewahrung. Die einzelnen Regelwerke setzen unterschiedliche Schwerpunkte, greifen in digitalen Freigabeprozessen aber ineinander.
Die GoBD gelten grundsätzlich für Steuerpflichtige, die steuerrelevante Daten elektronisch führen oder erfassen. Sie verlangen eine vollständige und nachvollziehbare Aufzeichnung sowie die erkennbare Bewahrung ursprünglicher Inhalte. Für einen Agenturworkflow bedeutet das, dass ein freigegebener Beleg nicht durch Überschreiben verschwinden darf.
§ 146 AO ergänzt die Anforderungen an ordnungsgemäße Aufzeichnungen. Änderungen müssen erkennbar bleiben, der ursprüngliche Inhalt muss feststellbar sein. Ein Freigabeprozess sollte deshalb jeden neuen Stand als eigenständige Version führen, statt die alte Datei still zu ersetzen.
§ 76 BDSG konkretisiert die Protokollierung in automatisierten Verarbeitungssystemen. Mindestens die Erhebung, Veränderung, Abfrage, Offenlegung oder Übermittlung, Kombination und Löschung personenbezogener Daten müssen protokolliert werden, wie der Gesetzestext zu § 76 BDSG zeigt. Das betrifft beispielsweise Kundendaten in Briefings, Kommentare mit personenbezogenen Angaben oder Zugriffe auf interne Mitarbeiterinformationen.
Im Geldwäschekontext verlangt § 8 GwG, dass digitale Aufzeichnungen mit den Originalangaben übereinstimmen und während der gesamten Aufbewahrungsfrist lesbar bleiben. Für relevante Geschäftsbeziehungen nennt § 8 Abs. 4 GwG eine Aufbewahrungsfrist von fünf Jahren nach deren Beendigung, wie die Einordnung zum Audit Trail in Compliance-Prozessen beschreibt.
| Regelwerk | Kernpflicht | Nachweis im Audit Trail |
|---|---|---|
| GoBD | Vollständigkeit, Ordnungsmäßigkeit und Nachvollziehbarkeit | Versionshistorie, unveränderbare Dokumente und lückenlose Freigabekette |
| § 76 BDSG | Protokollierung relevanter Verarbeitungsvorgänge | Zugriffs-, Änderungs-, Übermittlungs- und Löschprotokoll |
| § 146 AO | Ursprüngliche Inhalte erhalten und Änderungen erkennbar machen | Alte und neue Version, Änderungszeitpunkt und handelnde Person |
| GwG | Übereinstimmung mit Originalangaben und Lesbarkeit | Originaldatei, Identitätsbezug und kontrollierte Archivierung |
ISO 27001 ersetzt diese gesetzlichen Pflichten nicht. Ein dokumentiertes Rollenmodell, kontrollierte Zugriffe, regelmäßige Überprüfungen und ein geregelter Umgang mit Sicherheitsereignissen unterstützen jedoch die organisatorische Umsetzung. Für Cloud-Workflows ist außerdem ein sauberer Umgang mit personenbezogenen Daten entscheidend, besonders bei externen Reviewern und Freigabe-Links. Hinweise dazu bietet der Beitrag über Datenschutz in der Cloud.
So erfüllt ein Freigabe-Workflow die Audit Trail Pflichten
Ein belastbarer Workflow beginnt nicht bei der Archivierung, sondern beim ersten Arbeitsschritt. Wird ein Briefing angelegt, erhält es eine eindeutige Zuordnung zu Kunde, Projekt und verantwortlicher Person. Jede Änderung am Text, Design oder Kampagnenmaterial erzeugt anschließend einen neuen dokumentierten Stand.
Bei draftgo kann ein solcher Ablauf die Versionierung, Kommentare und Freigaben direkt am Asset bündeln. Ein Änderungsprotokoll hält fest, welches Nutzerkonto eine Aktion ausgeführt hat und wann sie erfolgt ist. Für eine rechtssichere Bewertung solltest du die konkrete Systemkonfiguration, Exportmöglichkeiten und Aufbewahrungseinstellungen trotzdem mit deinen internen und rechtlichen Anforderungen abgleichen.
Vom Kommentar zur belegbaren Entscheidung
Ein Kommentar ist mehr als eine Nachricht. Er kann die Begründung dafür liefern, warum eine Änderung vorgenommen wurde. Präzise Marker auf einem Design, Markierungen in PDFs oder zeitbezogene Hinweise bei Videos verknüpfen das Feedback mit der konkreten Stelle im Asset.
Ein sinnvoller Ablauf kann so aussehen:
- Korrektor:in: prüft Inhalt und markiert konkrete Änderungsstellen.
- Projektleitung: bewertet die Rückmeldungen, bündelt Aufgaben und kontrolliert die Umsetzung.
- Kunde: bestätigt die freigegebene Version oder lehnt sie mit Begründung ab.
- Archiv: bewahrt die Versionen, Kommentare und Entscheidungen gemeinsam auf.
Die Vier-Augen-Prüfung entsteht dabei nicht durch eine abstrakte Richtlinie, sondern durch getrennte Rollen. Wenn die Person, die eine Änderung erstellt, nicht zugleich allein über deren Freigabe entscheidet, lässt sich die Verantwortlichkeit besser belegen.
Welche Einträge mindestens dazugehören
Eine semantische Benennung wie „Landingpage_Kunde_Review_03“ erleichtert die Orientierung, ersetzt aber nicht die technische Historie. Automatische Diffs zwischen Ständen zeigen, was sich tatsächlich verändert hat. Verkettete Aufgaben dokumentieren, ob ein Briefing geprüft, ein Entwurf korrigiert und die finale Fassung abgenommen wurde.
Ein revisionssicherer Workflow sollte mindestens folgende Bestandteile liefern:
- Aktionsprotokoll: Änderungen, Uploads, Statuswechsel und Archivierungen
- Zugriffsprotokoll: relevante Anmeldungen, Abfragen und Berechtigungsaktionen
- Versionshistorie: jeder Stand mit Zeitstempel und verantwortlichem Nutzerkonto
- Kommentarverlauf: Diskussionen, Antworten und Begründungen ohne nachträgliches Überschreiben
- Freigabeentscheidungen: Zustimmung oder Ablehnung, inklusive Begründung und Bezug zur Version
Bei der Auswahl einer Lösung helfen die Kriterien für Freigabesoftware, insbesondere Fragen zu Rollen, Historie, Export und Zugriffsschutz.
Aufbewahrungsfristen und neue Regelwerke im Vergleich
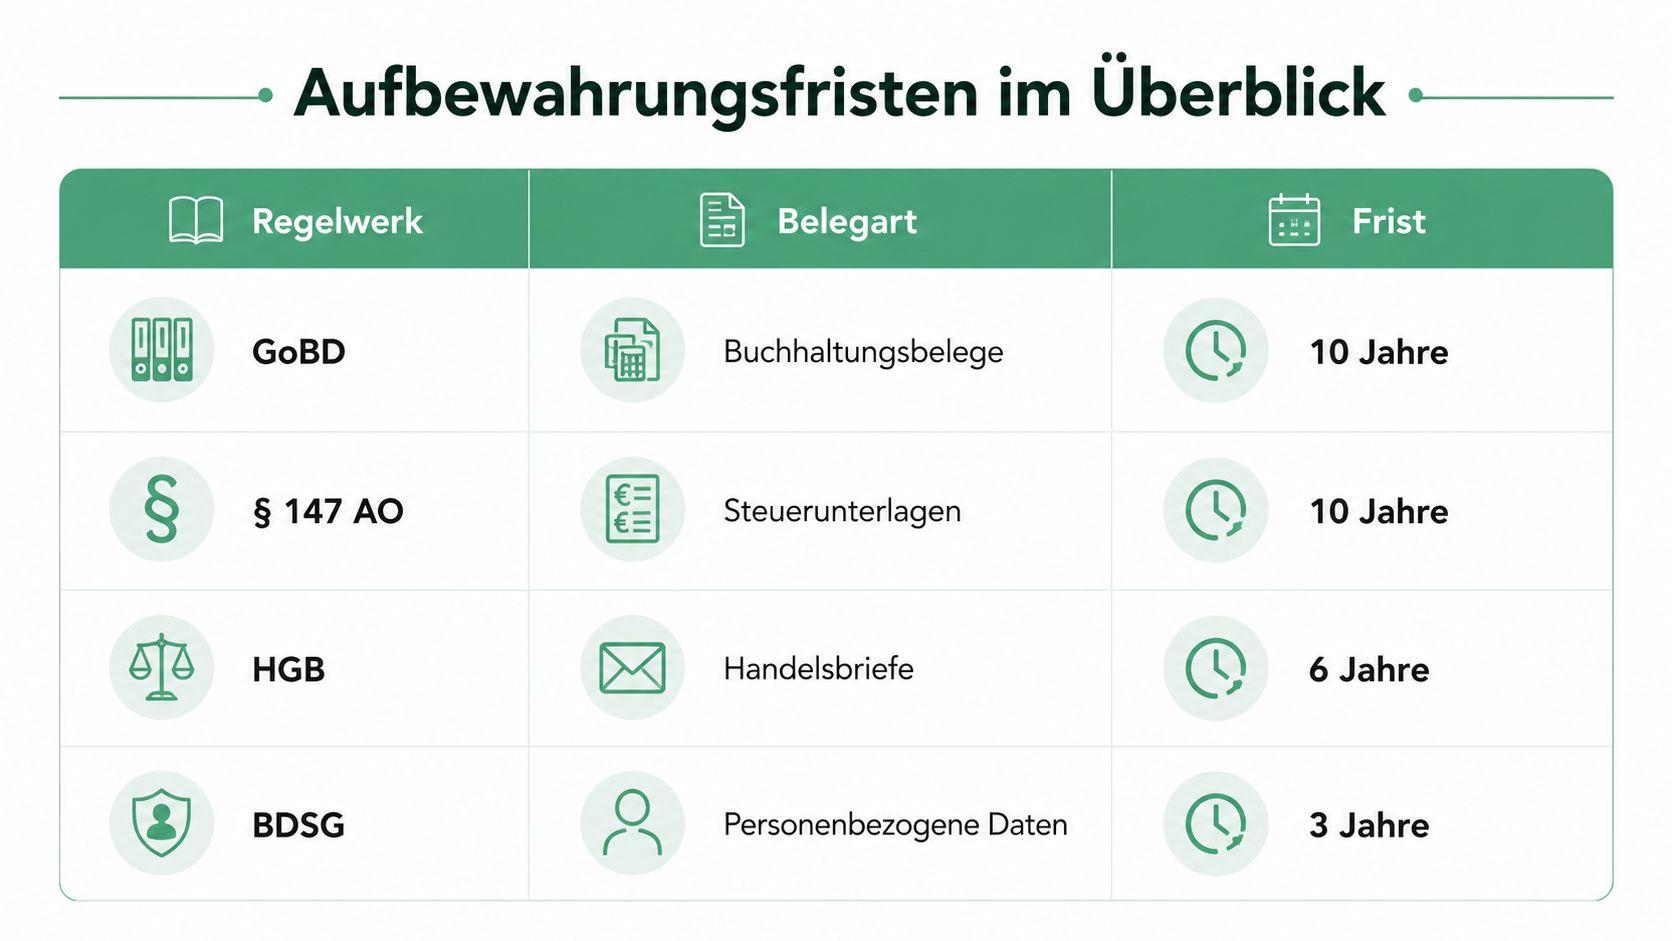
Aufbewahrung ist keine pauschale Einstellung für den gesamten Workspace. Entscheidend ist, welche Dokumentenart vorliegt, welchem Zweck sie dient und welche Regelwerke gleichzeitig gelten. Die GoBD-Fachliteratur nennt für steuerlich relevante Unterlagen je nach Dokumenttyp sechs oder zehn Jahre. Diese Fristen bleiben auch bei einem Wechsel von Hard- oder Software relevant, wie die GoBD-Checkliste von Bitkom erläutert.
Die folgende Übersicht dient als Orientierung. Sie ersetzt keine einzelfallbezogene Prüfung, besonders wenn ein Dokument mehreren Pflichten unterliegt.
| Regelwerk | Typischer Bezug | Einordnung |
|---|---|---|
| GoBD | Bücher, Aufzeichnungen und steuerrelevante Unterlagen | Je nach Dokumenttyp sechs oder zehn Jahre |
| GwG | Digitale Aufzeichnungen im geldwäscherechtlichen Kontext | Fünf Jahre nach Ende der Geschäftsbeziehung |
| § 76 BDSG | Protokolle personenbezogener Verarbeitung | Aufbewahrung muss mit Zweckbindung und Löschkonzept zusammenpassen |
| DORA | IKT-Risiken und Sicherheitsvorfälle in Finanzunternehmen | Seit dem 17. Januar 2025 anwendbar für betroffene Finanzunternehmen |
| NIS2 | Cybersicherheitsmaßnahmen und Nachweise | Dokumentation muss Sicherheitsmaßnahmen und Vorfälle nachvollziehbar machen |
| EU AI Act | Dokumentation und Logging bei relevanten KI-Systemen | Anforderungen an Nachweise, insbesondere bei Hochrisiko-Systemen, entwickeln sich mit dem Geltungsrahmen |
Bei mehreren anwendbaren Pflichten darfst du nicht einfach die kürzeste Frist wählen. Ein steuerrelevanter Freigabebeleg kann länger aufbewahrt werden müssen als ein rein redaktioneller Kommentar. Gleichzeitig darfst du personenbezogene Daten nicht ohne Zweck und Rechtsgrundlage unbegrenzt speichern.
Die Überlagerung wird durch neue Regelwerke anspruchsvoller. DORA gilt seit dem 17. Januar 2025 für Finanzunternehmen und verlangt belastbare Nachweise zur digitalen Resilienz. NIS2 richtet den Blick auf Cybersicherheit und Nachweisführung. Beim EU AI Act kommen für bestimmte KI-gestützte Abläufe zusätzliche Dokumentations- und Logging-Anforderungen hinzu, etwa zu Identität, Systemversion, Eingaben und Ausgaben. Der blinde Fleck liegt damit nicht mehr nur bei der Frage, ob protokolliert wird, sondern auch bei wie viel, wie lange und wie vereinheitlicht.
Eine Dokumentenmanagementlösung kann bei der Zuordnung von Versionen, Berechtigungen und Archivbeständen helfen. Beim Vergleich von DMS-Systemen solltest du deshalb nicht nur Suchfunktionen, sondern auch Unveränderbarkeit, Export und Löschsteuerung prüfen.
Implementierungs-Checkliste für Agenturen und Unternehmen
Ein Audit Trail wird nicht durch den Kauf einer Software compliant. Du brauchst zuerst ein klares Prozessbild, danach Regeln und erst dann die technische Umsetzung.
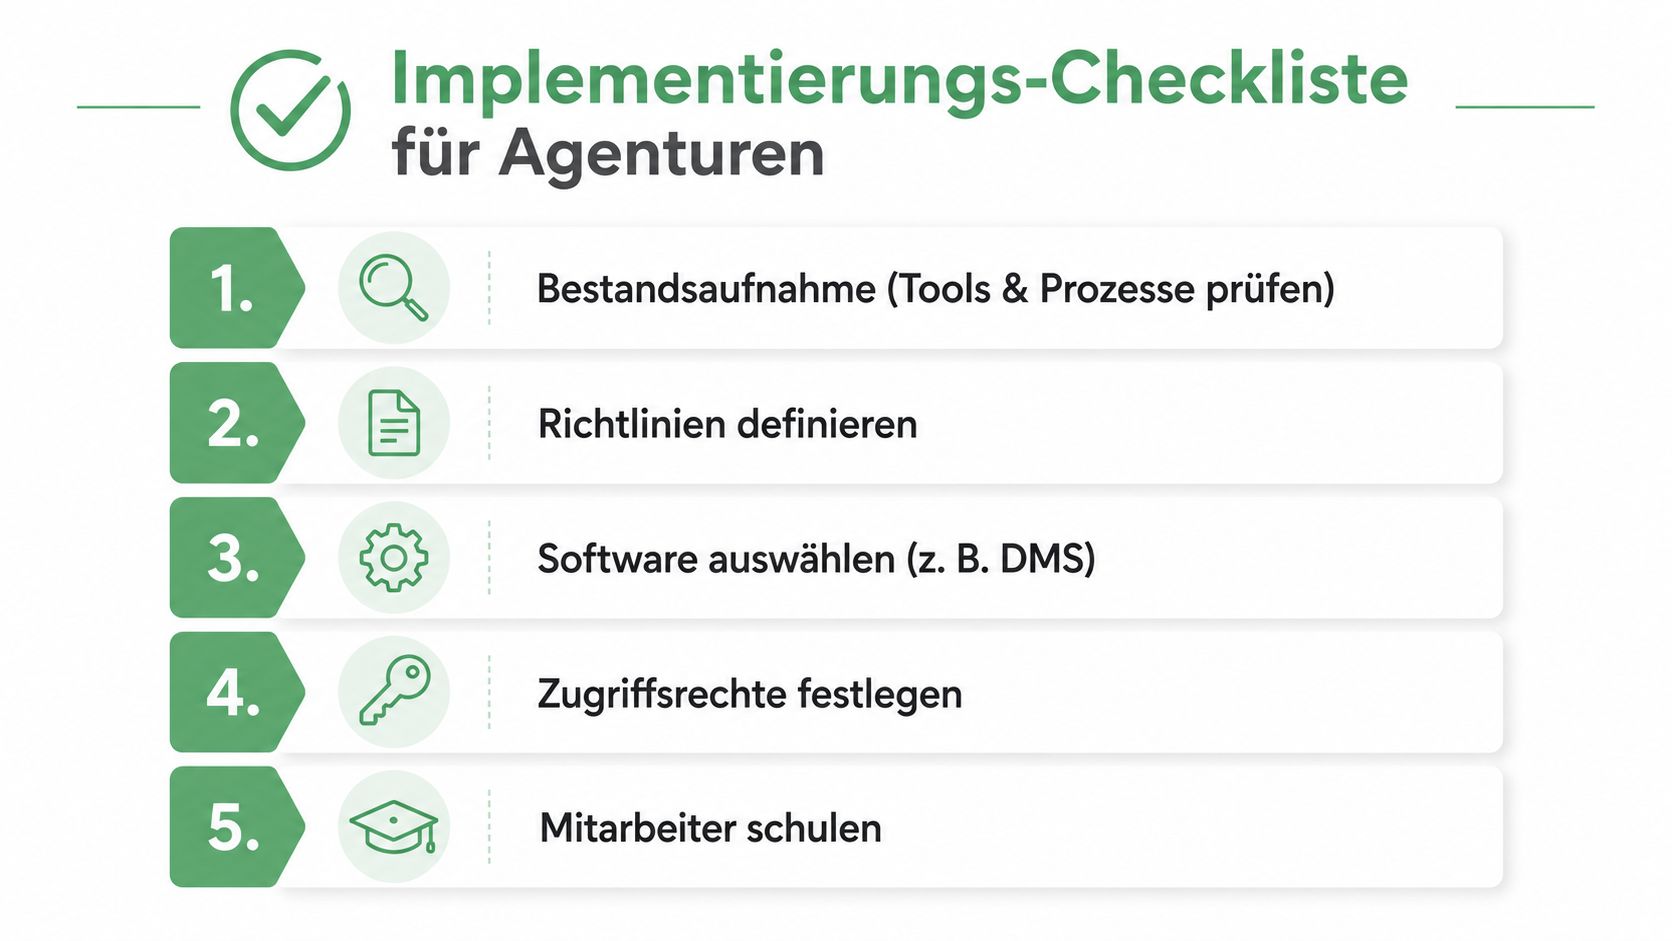
Die Einführung in fünf Schritten
-
Bestandsaufnahme: Liste alle Werkzeuge auf, die heute an Briefing, Bearbeitung, Review und Freigabe beteiligt sind. Prüfe, ob Dateien in E-Mail-Postfächern, Cloud-Speichern, Chatverläufen oder lokalen Ordnern liegen und welche Personen Inhalte verändern können.
-
Prozesse festlegen: Definiere die Vorgänge, die zwingend protokolliert werden müssen. Dazu gehören typischerweise Briefing, interne Prüfung, externe Kommentierung, Korrekturschleife, finale Kundenfreigabe und Archivierung.
-
Rollen und Rechte vergeben: Weise Korrektor:in, Account Manager:in, Kunde und Trainee unterschiedliche Berechtigungen zu. Gemeinsame Konten erschweren die Zuordnung und sollten vermieden werden. Externe Reviewer brauchen nur den Zugriff, den sie für ihre Aufgabe benötigen.
-
Versionen und Speicherort standardisieren: Lege eine einheitliche Versionsnomenklatur fest und speichere abgeschlossene Stände in einem System mit kontrollierter Historie. Prüfe, ob Einträge gegen unbemerkte Änderung und Löschung geschützt sind.
-
Mitarbeitende schulen: Zeige anhand eines echten Projekts, warum Feedback nicht über WhatsApp oder private E-Mail-Anhänge laufen soll. Eine Regel wird erst wirksam, wenn das Team sie im Tagesgeschäft ohne Umwege anwenden kann.
Kontrollen, Löschung und Notfälle
Definiere regelmäßige Stichproben. Öffne abgeschlossene Projekte und prüfe, ob sich der Weg vom Briefing bis zur Abnahme rekonstruieren lässt. Kontrolliere außerdem, ob Zugriffsrechte noch zu den Rollen passen und ob archivierte Daten lesbar und auffindbar bleiben.
Das Lösch- und Sperrkonzept muss GoBD, BDSG und gegebenenfalls GwG zusammenbringen. Personenbezogene Daten dürfen nicht einfach aus Bequemlichkeit dauerhaft gespeichert werden. Umgekehrt darf ein steuer- oder geldwäscherechtlich relevanter Nachweis nicht gelöscht werden, nur weil ein Projekt abgeschlossen ist.
Plane Eskalationspfade für fehlende Freigaben, unautorisierte Änderungen und beschädigte Protokolle. Wirtschaftsprüfer oder andere berechtigte Prüfer brauchen einen kontrollierten Notfallzugriff, der dokumentiert wird und keine nachträgliche Veränderung der Audit-Trail-Daten erlaubt. Weitere organisatorische Bausteine findest du im Überblick zu Compliance-Management-Systemen.
Als Akzeptanzkriterien eignen sich konkrete Fragen: Kann eine dritte Person die finale Version eindeutig identifizieren? Sind Autor, Zeitpunkt, Änderung und Entscheidung sichtbar? Lassen sich Kommentare und Freigaben exportieren? Greift das Löschkonzept nur dort, wo keine Aufbewahrungspflicht entgegensteht? Wenn du diese Fragen wiederholt mit „ja“ beantworten kannst, wird aus einer Richtlinie ein überprüfbarer Prozess.
Audit Trail Compliance als Wettbewerbsvorteil nutzen
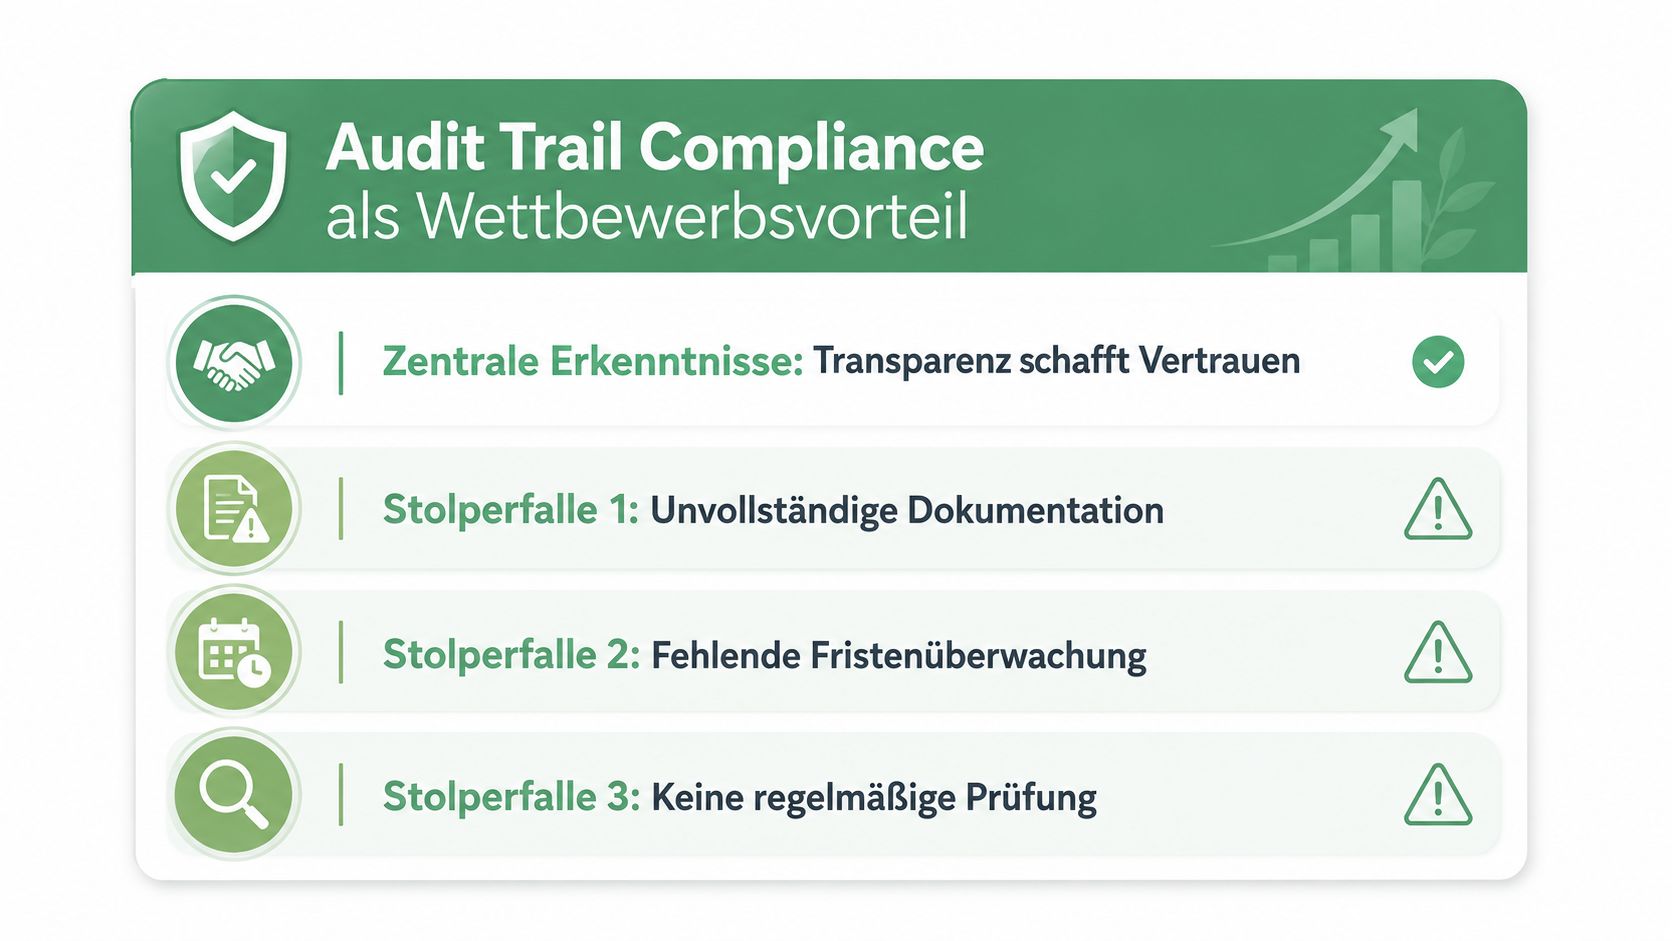
Audit Trail Compliance schützt nicht nur vor einer unangenehmen Prüfung. Sie schafft eine gemeinsame Faktenbasis für Agentur, Kundenseite und interne Teams. Wenn Versionen, Kommentare und Freigaben an einem Asset zusammengehören, müssen Mitarbeitende nicht mehr aus E-Mails, Chatnachrichten und Dateiordnern rekonstruieren, was passiert ist.
Die häufigsten Schwachstellen sind leicht zu benennen:
- Unvollständige Versionierung: Der Beweis, welcher Stand freigegeben wurde, fehlt.
- Keine Vier-Augen-Abnahme: Erstellung und Freigabe lassen sich nicht sauber trennen.
- Gelöschte Kommentare: Die Begründung einer Änderung ist nicht mehr vorhanden.
- Fehlende Zugriffsprotokolle: Ein Zugriff oder eine Übermittlung personenbezogener Daten bleibt unklar.
- Ungeprüfte Fristen: Unterlagen werden zu früh gelöscht oder ohne Zweck dauerhaft gespeichert.
Jede Lücke erzeugt ein anderes Risiko. Fehlende Versionen schwächen die Beweislage, unklare Verantwortlichkeiten erschweren die interne Aufklärung und unkontrollierte Löschungen können regulatorische Folgen haben. Ein dokumentierter Freigabeprozess stärkt dagegen Kundenvertrauen, beschleunigt Onboardings und grenzt Zuständigkeiten im Team sichtbar ab.
Du musst nicht auf ein vollständiges Compliance-Programm warten. Dokumentiere heute eine einzige Freigabe vom Briefing bis zur Entscheidung, prüfe die Lücken und übertrage den verbesserten Ablauf anschließend auf weitere Projekte.
draftgo bündelt Kommentare, Versionen und Freigaben für Designs, Videos, PDFs und Fotos direkt am jeweiligen Asset und dokumentiert, wer wann welche Aktion ausgeführt hat. Besuche draftgo, um deinen nächsten Freigabeprozess zentral, nachvollziehbar und für Kundinnen und Kunden unkompliziert abzubilden.
Written by
Emilia
Content Producer
Ready to streamline your approval processes?
Get started with draftgo today and see how easy professional collaboration can be.