Montagmorgen, kurz vor dem Kundenmeeting: Eine Richtlinie liegt im E-Mail-Postfach, die aktuelle Version eines Freigabedokuments steckt in einem Projektordner, die Datenschutzprüfung wurde in einer Tabelle vermerkt und niemand weiß genau, wer die letzte Entscheidung getroffen hat. Sobald ein Audit, eine Kundenfrage oder ein internes Problem auftaucht, beginnt die Suche. Nicht die eigentliche Compliance-Arbeit kostet dann Zeit, sondern das Zusammensetzen der Belege.
Für viele mittelständische Unternehmen fühlt sich Compliance deshalb wie ein zusätzlicher Verwaltungsapparat an. Ein Compliance-Management-System, kurz CMS, kann jedoch genau das Gegenteil bewirken. Richtig aufgebaut, verbindet es Risiken, Verantwortlichkeiten, Richtlinien, Freigaben, Prüfungen und Nachweise zu einem nachvollziehbaren Arbeitsablauf. Dieser Leitfaden zeigt, wie du ein schlankes und revisionssicheres CMS aufbaust, welche Module du wirklich brauchst und wo digitale Freigabeprozesse mit draftgo sinnvoll unterstützen können.
Inhaltsverzeichnis
- Einführung in Compliance-Management
- Verstehen der Grundkonzepte eines CMS
- Zentrale Module im Compliance-Management
- Vorteile eines Compliance-Management-Systems
- Typische Anwendungsfälle in der Praxis
- Implementierung und Integration schrittweise umsetzen
- Anbieterauswahl und praktische Checkliste
- Fazit und nächste Schritte
Einführung in Compliance-Management
In einem wachsenden Unternehmen entstehen Compliance-Anforderungen selten an einer einzigen Stelle. Der Einkauf prüft Lieferanten, das Marketing verarbeitet Kundendaten, die Geschäftsführung genehmigt Verträge und die IT verwaltet Zugriffsrechte. Jede Abteilung arbeitet zunächst pragmatisch. Mit der Zeit liegen Nachweise jedoch in E-Mails, Tabellen, Cloud-Ordnern und Chatverläufen.
Ein Beispiel: Ein mittelständischer Hersteller möchte einen neuen Vertriebspartner freigeben. Der Einkauf hat einen Fragebogen ausgefüllt, die Rechtsabteilung hat einen Vertrag kommentiert und die Geschäftsführung hat die Zusammenarbeit mündlich bestätigt. Monate später muss das Unternehmen belegen, welche Prüfung stattgefunden hat, welche Version freigegeben wurde und wer die Entscheidung verantwortete. Ohne System wird aus einer normalen Geschäftsentscheidung eine aufwendige Rekonstruktion.
"Praktische Regel: Ein CMS soll nicht möglichst viele Dokumente sammeln. Es soll zeigen, welcher Prozess für ein Risiko gilt, wer ihn ausführt und welcher Nachweis die Durchführung belegt.
Compliance-Management beschreibt den übergeordneten Umgang mit gesetzlichen, regulatorischen und internen Anforderungen. Das Compliance-Management-System ist die organisatorische und technische Struktur, mit der du diesen Anspruch im Alltag umsetzt. Dazu gehören zum Beispiel Risikoanalysen, Richtlinien, Schulungen, Kontrollhandlungen, Eskalationen, Audits und dokumentierte Freigaben.
Gerade für KMU ist die Abgrenzung wichtig. Du brauchst nicht sofort eine große Compliance-Abteilung oder ein komplexes Spezialwerkzeug. Du brauchst einen klaren Anwendungsbereich, wenige priorisierte Risiken, benannte Verantwortliche und einen Nachweis, der sich ohne Sucharbeit prüfen lässt. Unterstützung bei der Auswahl einer passenden Lösung findest du in diesem Überblick zu Compliance-Software für Unternehmen.
Der richtige Zeitpunkt für den Start ist meist vor dem nächsten Audit, der nächsten größeren Kundenprüfung oder der nächsten Systemumstellung. Beginne mit den Abläufen, bei denen Entscheidungen häufig wiederholt werden und später belegbar sein müssen. So entsteht ein CMS, das nicht neben dem Geschäft läuft, sondern direkt in dessen tägliche Arbeit eingebettet ist.
Verstehen der Grundkonzepte eines CMS
Ein CMS funktioniert wie ein Regelkreis. Du planst, welche Anforderungen und Risiken für dein Unternehmen relevant sind. Du setzt passende Maßnahmen um, prüfst deren Wirksamkeit und verbesserst den Prozess, wenn sich Risiken, Verantwortlichkeiten oder Rahmenbedingungen verändern.
Die DIN ISO 37301 wurde in Deutschland im November 2021 als international anschlussfähiger Standard für Compliance-Managementsysteme veröffentlicht und definiert Anforderungen für den Aufbau, die Bewertung und die Verbesserung eines CMS. Die Norm ist branchen-, größen- und sektorneutral formuliert. Sie macht aus Compliance kein statisches Kontrollhandbuch, sondern eine Managementsystem-Disziplin mit Governance, Prozessen und Nachweisbarkeit.
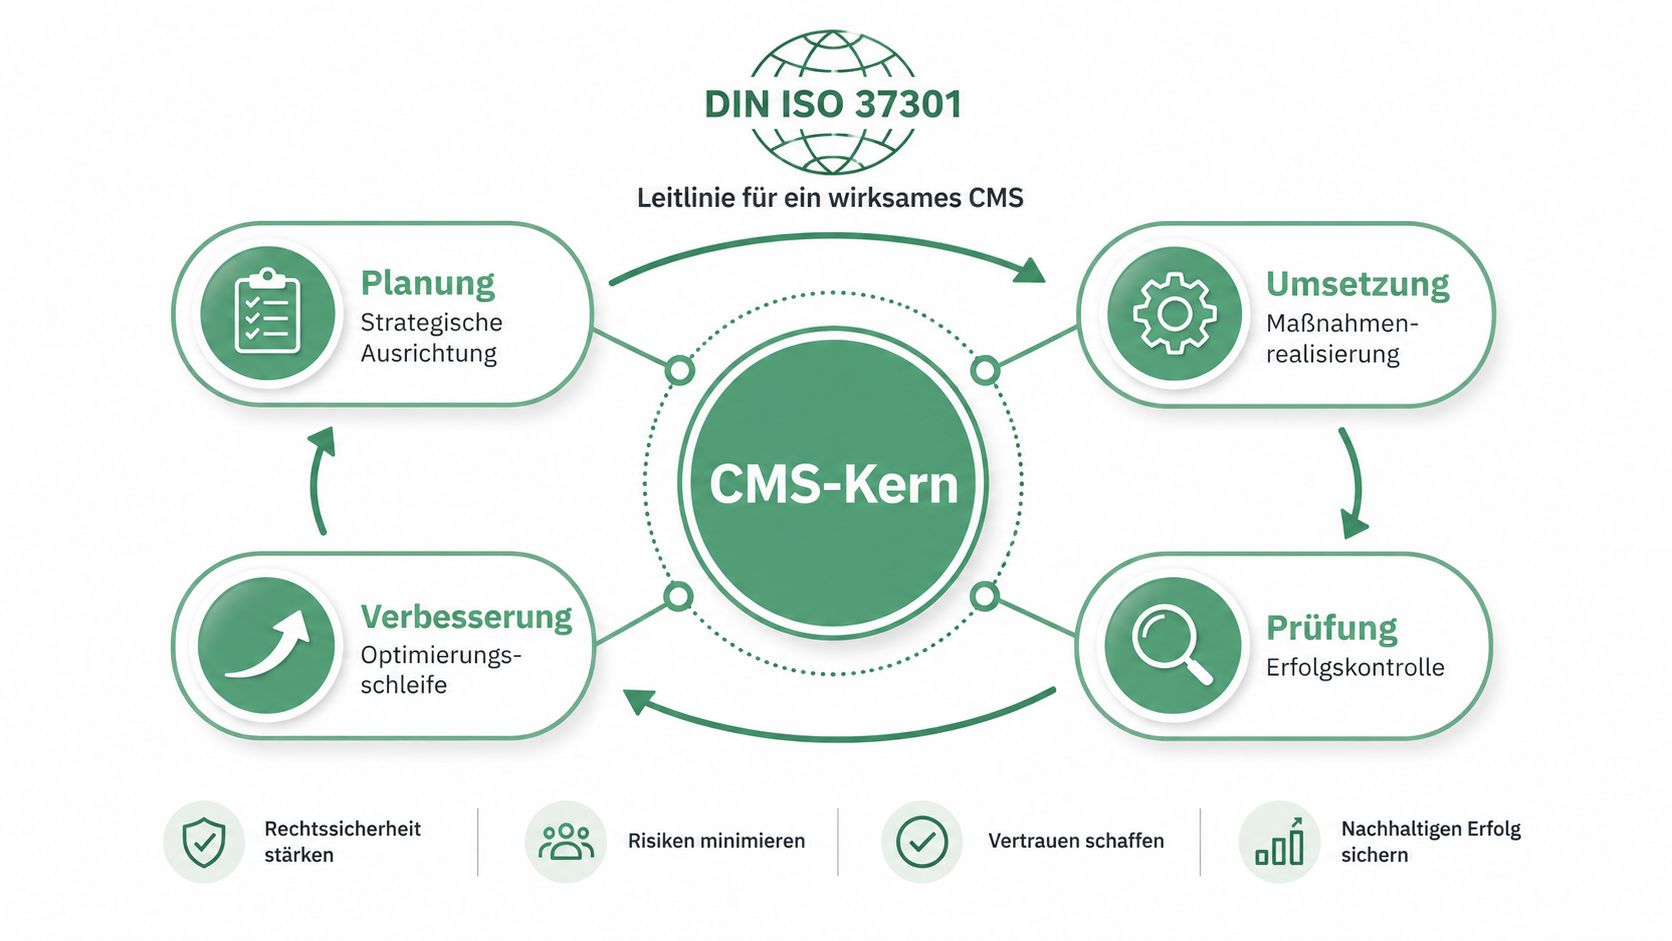
Der Regelkreis im Unternehmensalltag
Planung beginnt mit dem Kontext deines Unternehmens. Welche Märkte bedienst du? Welche Daten verarbeitest du? Welche Lieferanten, Vertriebspartner und internen Freigaben erzeugen Risiken? Eine kleine Agentur braucht dabei andere Schwerpunkte als ein produzierendes Unternehmen mit internationaler Lieferkette.
Umsetzung übersetzt die Erkenntnisse in konkrete Handlungen. Eine Richtlinie allein reicht nicht. Du definierst beispielsweise, dass ein neuer Dienstleister vor der Beauftragung geprüft, durch eine bestimmte Rolle freigegeben und mit einem dokumentierten Vertrag angelegt werden muss.
Prüfung stellt fest, ob dieser Ablauf tatsächlich funktioniert. Wurden alle relevanten Unterlagen geprüft? Ist die aktuelle Richtlinienversion verwendet worden? Kannst du nachvollziehen, wer eine Ausnahme genehmigt hat? Die Prüfung kann durch interne Kontrollen, Stichproben oder Audits erfolgen.
Verbesserung schließt den Kreislauf. Wenn Freigaben regelmäßig übersehen werden, ist nicht automatisch die Person das Problem. Vielleicht ist der Ablauf zu kompliziert, die Zuständigkeit unklar oder der Nachweis an der falschen Stelle abgelegt. Ein wirksames CMS verändert dann den Prozess.
Was ein schlankes CMS dokumentiert
Ein belastbarer Prozess beantwortet mindestens diese Fragen:
- Anforderung: Welche gesetzliche, regulatorische oder interne Vorgabe gilt?
- Risiko: Was kann passieren, wenn die Vorgabe nicht eingehalten wird?
- Maßnahme: Welche Handlung reduziert dieses Risiko?
- Verantwortung: Wer führt die Handlung aus und wer genehmigt sie?
- Nachweis: Welche Datei, Freigabe, Protokollierung oder Prüfung belegt die Durchführung?
- Verbesserung: Was geschieht, wenn die Kontrolle fehlschlägt?
Damit wird aus einem Dokumentenbestand ein nachvollziehbares System. Die Norm ersetzt nicht die fachliche Bewertung deiner konkreten Risiken. Sie hilft dir jedoch, die erforderlichen Elemente in einen wiederholbaren Managementprozess zu bringen.
Zentrale Module im Compliance-Management
Ein CMS besteht nicht aus einem einzigen Ordner und auch nicht zwingend aus einer einzigen Software. Entscheidend ist, dass die Module miteinander verbunden sind. Eine Risikoanalyse sollte zu Richtlinien führen, Richtlinien zu Aufgaben und Aufgaben zu prüfbaren Nachweisen.
Risikomanagement als Navigationssystem
Das Risikomanagement zeigt dir, wo du zuerst handeln solltest. Du sammelst nicht jede denkbare Regel gleich detailliert, sondern bewertest, welche Bereiche für dein Unternehmen besonders relevant sind. Typische Fragen betreffen Korruption, Interessenkonflikte, Datenschutz, Informationssicherheit, Lieferanten, Exportvorgaben oder Freigaben von Marketingmaterial.
Eine einfache Risikomatrix kann zunächst genügen. Entscheidend ist die Verbindung zur Maßnahme. Wenn ein Lieferantenrisiko erkannt wird, muss daraus zum Beispiel ein Prüfprozess mit Kriterien, Zuständigkeit, Freigabe und Wiederholungsprüfung entstehen.
Richtlinienmanagement als Übersetzungshilfe
Gesetze und Normen sind selten so formuliert, dass Mitarbeitende daraus unmittelbar wissen, was sie tun sollen. Richtlinien übersetzen Anforderungen in klare Arbeitsanweisungen. Eine gute Richtlinie sagt nicht nur, dass Daten geschützt werden müssen. Sie beschreibt, wer Zugriff beantragt, wer ihn genehmigt und wo die Entscheidung dokumentiert wird.
Achte auf Version, Gültigkeit, Eigentümer und Freigabestatus. Eine veraltete Richtlinie kann im Alltag gefährlicher sein als eine fehlende, weil Mitarbeitende sich auf eine scheinbar verbindliche Vorgabe verlassen.
Audit und Reporting als Kontrollblick
Audits prüfen, ob dein System nicht nur existiert, sondern funktioniert. Ein Bericht sollte deshalb nicht mit einer Sammlung von Dokumenten beginnen, sondern mit klaren Fragen: Welche Kontrollen wurden durchgeführt? Welche Abweichungen gibt es? Wer bearbeitet sie? Bis wann soll die Korrektur abgeschlossen sein?
Für die Geschäftsführung reichen oft verständliche Übersichten zu offenen Risiken, überfälligen Maßnahmen und ausstehenden Freigaben. Ein CMS muss nicht jede Aktivität in unlesbaren Kennzahlen darstellen. Es muss die Informationen sichtbar machen, die eine Entscheidung ermöglichen.
Dokumentation als Gedächtnis des Prozesses
Dokumentation beantwortet die Frage, was tatsächlich passiert ist. Dazu gehören nicht nur finale Dateien, sondern auch relevante Versionen, Kommentare, Entscheidungen und Zuständigkeiten. Die Anforderungen an ein Datenschutz-Management-System machen deutlich, dass DSGVO und Art. 5 Abs. 2 dokumentierte Planung, Umsetzung, Prüfung und Verbesserung von Maßnahmen verlangen. Dafür sind technische Protokollierung, Rollen- und Rechtekonzepte sowie revisionsfeste Nachweise erforderlich.
Revisionssicherheit als Schutz vor Unklarheit
Revisionssicherheit bedeutet praktisch, dass nachträgliche Veränderungen erkennbar bleiben und der ursprüngliche Ablauf nachvollziehbar ist. Du solltest erkennen können, welche Version vorlag, wer kommentiert, wer freigegeben und wann der Status geändert wurde.
Ein Dokumentenmanagementsystem kann dabei eine wichtige Grundlage bilden. Für die Auswahl und Abgrenzung verschiedener Ansätze hilft ein DMS-Systeme-Vergleich. Prüfe dabei nicht nur Speicherfunktionen, sondern auch Historie, Zugriffsrechte, Freigabelogik und Exportmöglichkeiten für Audits.
Vorteile eines Compliance-Management-Systems
Der Nutzen eines CMS zeigt sich nicht erst beim Audit. Er beginnt in dem Moment, in dem Mitarbeitende eine Entscheidung nicht mehr aus dem Gedächtnis, aus alten E-Mails oder nach persönlicher Gewohnheit treffen müssen. Ein klarer Ablauf reduziert Rückfragen und macht sichtbar, wann eine Aufgabe abgeschlossen ist.
Eine Untersuchung des Bundeskriminalamts zeigt, dass 65 % der befragten Unternehmen in Deutschland über ein Compliance-System verfügten, während 68 % Risikoanalysen zur Prävention einsetzten. Die Angaben stammen aus der dort dokumentierten Befragung von Unternehmen und zeigen, dass Compliance-Systeme in der Unternehmenspraxis längst verbreitet sind. Für KMU folgt daraus nicht, dass sie ein Großunternehmen kopieren müssen. Sie können sich an der Systemlogik orientieren und den Umfang an ihre Risiken anpassen. Die BKA-Untersuchung zu Compliance-Systemen liefert dafür den historischen Referenzpunkt.
Weniger Risiko durch Priorisierung
Ohne CMS verteilen Teams ihre Aufmerksamkeit oft nach Dringlichkeit. Die lauteste Anfrage gewinnt, während wiederkehrende Risiken ungleich behandelt werden. Eine strukturierte Risikoanalyse schafft eine begründete Reihenfolge. Du kannst zuerst die Prozesse absichern, bei denen ein Fehler besonders schwer nachvollziehbar oder geschäftlich relevant wäre.
Mehr Transparenz für Führungskräfte
Geschäftsführungen brauchen keine Ansammlung von Richtlinien, sondern ein aktuelles Bild der offenen Punkte. Ein CMS zeigt, welche Maßnahme überfällig ist, welche Freigabe fehlt und wo eine Abweichung eskaliert werden muss. Diese Transparenz verbessert nicht automatisch jede Entscheidung, sie schafft jedoch eine verlässliche Grundlage dafür.
Nachweise ohne Auditsprint
Wenn Dokumente, Versionen und Verantwortlichkeiten fortlaufend erfasst werden, muss dein Team vor einer Prüfung nicht erst die Vergangenheit rekonstruieren. Mitarbeitende können den passenden Nachweis direkt aus dem Prozess heraus bereitstellen. Das spart Sucharbeit und verringert das Risiko, dass eine korrekt durchgeführte Kontrolle mangels Beleg nicht nachweisbar ist.
Effizientere Zusammenarbeit
Ein CMS macht Übergaben sichtbar. Der Einkauf weiß, wann Compliance prüfen muss. Die Rechtsabteilung sieht, welche Version auf Freigabe wartet. Marketing erkennt, ob eine Datenschutzprüfung abgeschlossen ist. Der Vorteil liegt nicht in möglichst vielen Automatisierungen, sondern in weniger manuellen Übergaben und klareren Entscheidungen.
"Ein schlankes CMS ist dann erfolgreich, wenn Mitarbeitende den korrekten Prozess als den einfachsten Weg erleben.
Typische Anwendungsfälle in der Praxis
Ein mittelständisches Unternehmen mit internationalen Lieferanten erhält regelmäßig neue Selbstauskünfte, Verträge und Zertifikate. Ohne zentralen Ablauf speichert jede Abteilung die Unterlagen anders. Mit einem CMS wird der Lieferant einem definierten Prüfprozess zugeordnet. Die zuständige Person prüft die Unterlagen, dokumentiert offene Fragen und gibt die Zusammenarbeit erst nach der vorgesehenen Freigabe frei.
Der Nachweis besteht nicht nur aus dem Vertrag. Er umfasst auch die verwendete Version des Prüfprozesses, Kommentare, Entscheidungen und eine nachvollziehbare Zuordnung der Verantwortlichen. So kann das Unternehmen später erklären, wie es zu seiner Entscheidung kam, ohne einzelne Postfächer durchsuchen zu müssen.
Marketing mit Datenschutzbezug
Eine Marketingabteilung möchte eine neue Kampagne mit Bildern, Videos und Kundendaten veröffentlichen. Der kreative Inhalt liegt in einer Version vor, die rechtliche Prüfung in einer anderen. Kommentare kommen per E-Mail, Chat und Telefon. Genau an dieser Stelle entstehen Missverständnisse: Eine Änderung wird umgesetzt, aber die dazugehörige Freigabe bezieht sich noch auf eine ältere Fassung.
Ein zentraler Review-Workflow verbindet Asset, Kommentar, Version und Freigabestatus. Für die technische Ablage und Zusammenarbeit kann auch ein Blick auf Datenschutz in der Cloud sinnvoll sein, insbesondere wenn externe Beteiligte Zugriff auf Materialien erhalten.
Interne Prüfungen im Finanzbereich
Ein Finanzdienstleister führt interne Kontrollen zu Berichten, Verträgen oder Kundendokumenten durch. Die Prüfung muss nicht nur ein Ergebnis liefern. Sie muss auch zeigen, welche Unterlagen vorlagen, welche Fragen gestellt wurden, welche Abweichung festgestellt wurde und wie die Korrektur abgeschlossen wurde.
In allen drei Fällen suchen Unternehmen nach digital revisionssicheren Nachweisen über Freigaben, Versionen und Verantwortlichkeiten, damit DSGVO- und Audit-Anforderungen gemeinsam unterstützt werden können, wie auch in der Einordnung zu Corporate Datenschutz und Compliance beschrieben. Der konkrete wirtschaftliche Vorteil liegt dabei in kürzeren Suchwegen, weniger Doppelarbeit und einer belastbareren Entscheidungsgrundlage. Eine pauschale Rendite lässt sich daraus nicht ableiten, weil Aufwand und Nutzen vom Prozess, der Datenmenge und dem Risiko abhängen.
Implementierung und Integration schrittweise umsetzen
Ein CMS scheitert selten daran, dass ein Unternehmen keine Richtlinie schreiben kann. Häufiger scheitert es an einem zu großen Startumfang, fehlenden Verantwortlichen oder einem Prozess, der im Alltag zu umständlich ist. Für KMU empfiehlt sich deshalb ein begrenzter Einstieg mit einem klaren Anwendungsfall.
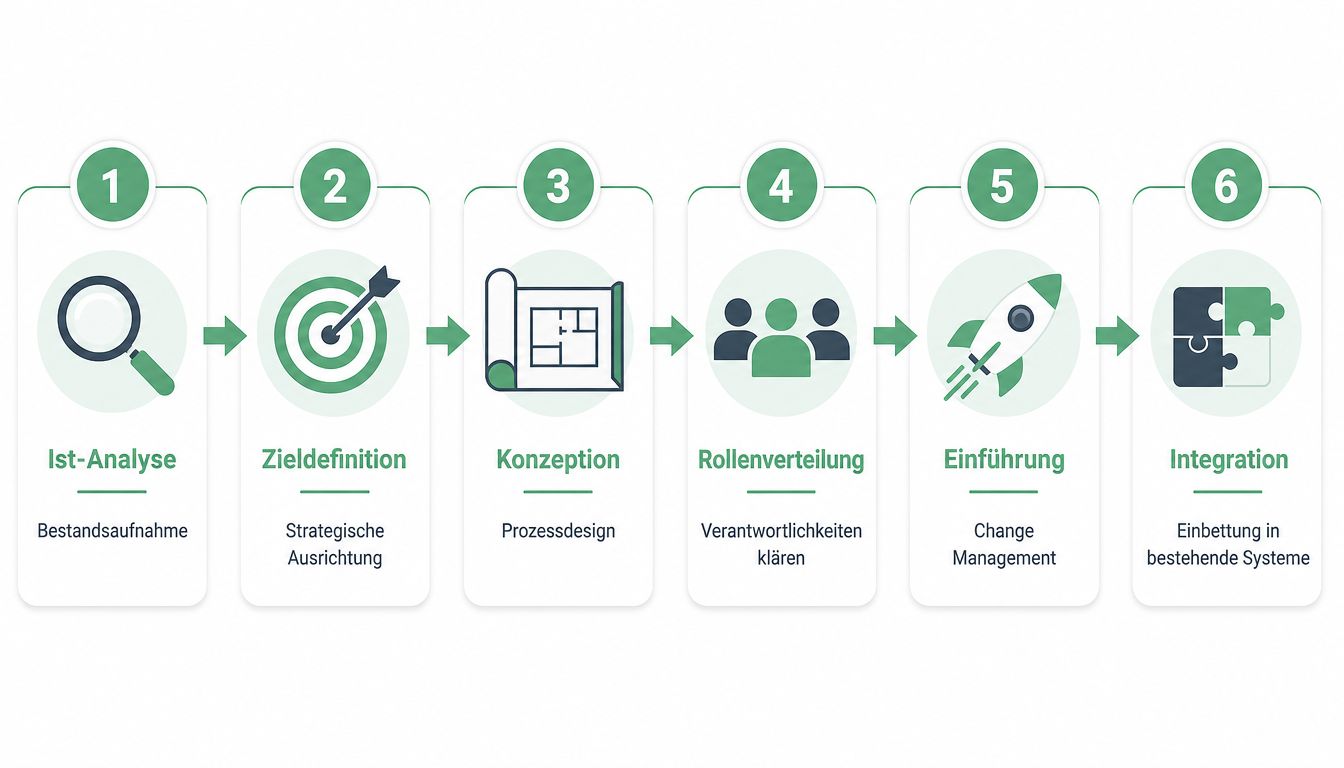
Schritt eins mit einer Ist-Analyse beginnen
Sammle zuerst die bestehenden Abläufe. Wo liegen Richtlinien? Wie werden Freigaben erteilt? Welche Rollen entscheiden? Welche Nachweise werden bereits erzeugt? Sprich mit Einkauf, Marketing, IT, Personal und Geschäftsführung, weil jede Abteilung andere Lücken kennt.
Wähle anschließend einen Prozess mit wiederkehrenden Entscheidungen. Ein Freigabeprozess für Marketingmaterial oder Lieferantenunterlagen eignet sich oft besser als der Versuch, das gesamte CMS gleichzeitig zu entwerfen.
Schritt zwei mit einer Zieldefinition fokussieren
Formuliere ein Ergebnis, das Mitarbeitende verstehen. Beispielsweise soll jede externe Veröffentlichung eine dokumentierte Prüfung, eine eindeutige Version und eine finale Freigabe besitzen. Vermeide Ziele wie „Compliance digitalisieren“, weil daraus keine konkrete Arbeitsweise folgt.
Deloitte beschreibt für den deutschsprachigen Raum eine Entwicklung hin zu schlanken, auditierbaren Strukturen statt reinem Regelwerk und betont die wachsende Verbindung von Compliance mit Risiko- und Cyber-Themen. Die Deloitte-Perspektive zur Zukunft von Compliance unterstützt damit einen pragmatischen Start: lieber ein belastbarer Prozess als ein umfangreiches Handbuch ohne Nutzung.
Schritt drei das Prozessdesign festlegen
Definiere Eingang, Prüfung, Freigabe, Ausnahme und Abschluss. Lege fest, welche Dokumente verpflichtend sind und wann ein Vorgang eskaliert wird. Beschreibe jeden Schritt in Alltagssprache und teste ihn mit einer Person, die nicht am Entwurf beteiligt war.
Schritt vier Rollen und Rechte verteilen
Trenne Ausführung, Prüfung und Freigabe dort, wo das Risiko es erfordert. Weise jeder Rolle nur die Zugriffe zu, die sie braucht. Für externe Reviewer kann ein befristeter und widerrufbarer Zugriff sinnvoll sein. Halte außerdem fest, wer bei Abwesenheit vertritt und wer eine Ausnahme genehmigen darf.
Schritt fünf die Einführung begleiten
Erkläre nicht nur das neue Tool, sondern den Grund für den neuen Ablauf. Mitarbeitende akzeptieren Veränderungen eher, wenn sie erkennen, dass weniger Rückfragen, weniger Versionschaos und schnellere Freigaben entstehen. Starte mit einem kleinen Team, sammle Rückmeldungen und passe die Statuswerte oder Pflichtfelder an.
"Change-Hinweis: Wenn Mitarbeitende den Nachweis erst nach Abschluss eines Prozesses nachtragen müssen, bleibt die Dokumentation lückenhaft. Baue sie direkt in die Handlung ein.
Schritt sechs bestehende Systeme integrieren
Prüfe, welche Systeme bereits genutzt werden und welche Daten wirklich übertragen werden müssen. Eine Integration soll den Prozess unterstützen, nicht jede Anwendung miteinander verbinden. Für technische Übergaben, Automatisierungen und bestehende Unternehmenssysteme bietet die Übersicht zur API-Integration einen passenden Einstieg.
Videoeinbettung kann den Ablauf anschaulich machen:
Plane die Datenmigration bewusst. Übernimm nicht ungeprüft alte Dateien, unklare Versionen oder verwaiste Berechtigungen. Entscheide, welche Unterlagen als historische Nachweise erhalten bleiben und welche Inhalte als gültige Arbeitsversion neu freigegeben werden müssen.
Anbieterauswahl und praktische Checkliste
Die passende CMS-Lösung muss nicht alle denkbaren Compliance-Aufgaben übernehmen. Sie muss die Prozesse abbilden, die du tatsächlich kontrollieren und nachweisen willst. Ein Werkzeug für Richtlinienverwaltung kann andere Stärken brauchen als eine Plattform für kreative Freigaben. Entscheidend ist die Verbindung aus fachlichem Prozess, Datenschutz, Zugriffsschutz, Historie und Bedienbarkeit.
Beginne mit einer Anbieterfrage, nicht mit einer Funktionsliste: Welchen konkreten Nachweis soll das System erzeugen? Wenn du diese Frage beantwortest, kannst du Angebote besser vergleichen. Ein System, das viele Funktionen besitzt, aber keine klare Versions- und Freigabelogik bietet, passt möglicherweise schlechter als eine fokussierte Lösung.
Fünf Entscheidungskriterien
ISO-Zertifizierung: Frage, welche Zertifizierungen der Anbieter selbst besitzt und welche davon für deinen Einsatzbereich relevant sind. Eine Zertifizierung des Anbieters ersetzt nicht deine eigene Prozessverantwortung. Sie kann aber Hinweise auf organisierte Sicherheits- und Qualitätsprozesse geben.
DSGVO und EU-Hosting: Prüfe, wo Daten verarbeitet und gespeichert werden, welche Auftragsverarbeitungsverträge verfügbar sind und wie Löschung, Zugriff und Unterauftragsverarbeiter geregelt sind. Nach Art. 5 Abs. 2 DSGVO gilt die Rechenschaftspflicht. Verantwortliche müssen die Einhaltung dokumentieren und Nachweise revisionssicher vorhalten, wie das Datenschutzzentrum zur Dokumentation nach der DSGVO erläutert.
Integrationsfähigkeit: Eine offene API, Exporte und dokumentierte Schnittstellen erleichtern die Einbettung in bestehende Systeme. Prüfe, ob Identitäten, Projekte, Statuswerte oder Dokumente tatsächlich verbunden werden können und welche Daten dabei fließen.
User Experience: Ein Prozess wird nur dann zuverlässig genutzt, wenn Mitarbeitende ihn verstehen. Teste eine reale Aufgabe mit internen und externen Beteiligten. Achte auf klare Statusangaben, mobile Nutzbarkeit, verständliche Benachrichtigungen und einen Zugang ohne unnötige Hürden.
Kostenstruktur: Vergleiche nicht nur den Lizenzpreis. Berücksichtige Einführung, Migration, Schulung, Support, Speicher, externe Reviewer und mögliche Erweiterungen. Für KMU ist ein Modell ohne unerwartete nutzerbezogene Zusatzkosten bei externen Beteiligten besonders relevant.
Zwölf Prüfpunkte für die Auswahl
Nutze diese Checkliste im Anbietertermin:
- Anwendungsbereich: Deckt die Lösung deinen priorisierten CMS-Prozess ab?
- Rollenmodell: Lassen sich Ausführung, Prüfung und Freigabe trennen?
- Rechteverwaltung: Können interne und externe Beteiligte gezielt berechtigt werden?
- Versionierung: Bleibt erkennbar, welche Fassung geprüft und freigegeben wurde?
- Protokollierung: Werden Kommentare, Statusänderungen und Freigaben nachvollziehbar erfasst?
- Revisionssicherheit: Sind nachträgliche Änderungen erkennbar oder geschützt?
- Nachweisexport: Kannst du Auditunterlagen strukturiert bereitstellen?
- Datenschutz: Sind Verarbeitung, Löschung und Auftragsverarbeitung dokumentiert?
- Hosting: Liegt der Datenstandort in der EU und passt er zu deiner Risikobewertung?
- Schnittstellen: Gibt es eine verständliche API-Dokumentation und einen gepflegten Änderungsverlauf?
- Support: Welche Hilfe erhältst du bei Einführung, Störungen und fachlichen Fragen?
- Gesamtkosten: Sind Speicher, Gäste, Reviewer, Support und Vertragsbedingungen transparent?
Was draftgo in diesem Kontext abbildet
Für assetbezogene Review- und Freigabeprozesse ist draftgo eine mögliche Ergänzung zu einem übergreifenden CMS. Die Plattform bündelt Kommentare, Versionen und Freigaben direkt an Dateien wie Designs, Videos, Fotos und PDFs. Sie protokolliert, wer wann kommentiert oder freigegeben hat, und unterstützt projektbezogene Abläufe mit Rollen und Zugriffen.
Das ist besonders relevant, wenn Compliance-Nachweise aus kreativen oder kommunikativen Arbeitsprozessen entstehen. Externe Reviewer können per Link eingebunden werden, ohne ein eigenes Konto anzulegen. EU-Hosting mit Serverstandort Deutschland, DSGVO-Konformität, API-Dokumentation und abgestufte Supportoptionen gehören zu den vom Anbieter beschriebenen Grundlagen. Prüfe vor dem Einsatz dennoch, ob Konfiguration, Vertrag, Berechtigungen und Aufbewahrung zu deinen konkreten Anforderungen passen.
Für die Verbindung zwischen fachlichem Prozess und Freigabesoftware bietet die Übersicht zu Freigabesoftware und Auswahlkriterien zusätzliche Orientierung. Ein spezialisiertes Freigabewerkzeug ersetzt kein vollständiges CMS. Es kann jedoch einen klar abgegrenzten Nachweisprozess zuverlässig unterstützen.
Fazit und nächste Schritte
Ein Compliance-Management-System ist kein Ordner mit Richtlinien und auch kein Projekt, das nach der Einführung abgeschlossen ist. Es ist ein wiederholbarer Kreislauf aus Planung, Umsetzung, Prüfung und Verbesserung. Für KMU zählt dabei nicht die Größe des Systems, sondern die Qualität der Verbindung zwischen Risiko, Verantwortung, Handlung und Nachweis.
Starte mit einem Prozess, der heute bereits Reibung verursacht. Prüfe vor dem Kick-off, ob du diese Fragen beantworten kannst:
- Welches Risiko: Welcher konkrete Ablauf soll zuerst kontrolliert werden?
- Welche Verantwortung: Wer führt aus, wer prüft und wer genehmigt?
- Welcher Nachweis: Welche Version, Entscheidung oder Prüfung muss später belegbar sein?
- Welche Rechte: Wer darf sehen, kommentieren, ändern oder freigeben?
- Welche Verbesserung: Wie wird eine Abweichung bearbeitet und abgeschlossen?
Die häufigste Fehlannahme lautet, dass ein revisionssicheres CMS automatisch groß, teuer und schwer einzuführen sein muss. In der Praxis entsteht ein belastbarer Anfang oft durch einen klar begrenzten Workflow, verständliche Rollen und eine digitale Protokollierung, die während der Arbeit entsteht. Genau dort kann ein Tool wie draftgo sinnvoll sein, wenn dein Unternehmen Freigaben für Dateien, Designs, Videos oder Fotos nachvollziehbar dokumentieren möchte.
Definiere jetzt einen Pilotprozess, benenne eine verantwortliche Person und sammle die vorhandenen Versionen an einem kontrollierten Ort. Nach dem ersten Durchlauf weißt du deutlich besser, welche Funktionen dein CMS wirklich braucht und welche Anforderungen nur auf einer Wunschliste stehen.
Mit draftgo bündelst du Kommentare, Versionen und Freigaben direkt am jeweiligen Asset und dokumentierst Zuständigkeiten sowie Statusänderungen nachvollziehbar. Starte mit einem konkreten Review-Workflow und prüfe, wie sich deine Freigaben damit revisionssicher in den Arbeitsalltag integrieren lassen.
Written by
Emilia
Content Producer
Ready to streamline your approval processes?
Get started with draftgo today and see how easy professional collaboration can be.