Der beliebteste Rat zum Thema Cloud-Datenschutz ist gefährlich bequem: „EU-Server reichen schon“. In der Praxis reicht das nicht, weil Datenschutz in der Cloud nicht nur vom Speicherort abhängt, sondern von Jurisdiktion, Verträgen, Zugriffsrechten und sauber belegbaren Prozessen. Genau daran scheitern viele Teams, die eigentlich schon „sicher“ aufgestellt sein wollten.
Für deutsche Unternehmen ist der Maßstab klarer, als viele Tool-Versprechen glauben machen. Die DSGVO gilt seit dem 25. Mai 2018, und ihr Bußgeldrahmen reicht bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes; zugleich betonen Fachquellen, dass Cloud-Nutzung das Datenschutzniveau nicht senken darf und dass Auftragsverarbeitung sauber geregelt sein muss. Wer also Cloud-Tools für Freigaben, Kollaboration oder Reviews einsetzt, braucht mehr als ein Hosting-Label. Er braucht einen belastbaren Prüfrahmen.
Inhaltsverzeichnis
- Warum EU-Hosting allein keinen Cloud-Datenschutz garantiert
- Rechtliche Grundlagen und Rollen in der Cloud
- Technische und organisatorische Maßnahmen im Alltag
- Internationale Datenübermittlung und US-Rechtszugriff
- Nachweispflichten und revisionssichere Prozesse
- DSGVO-konforme Freigaben am Beispiel draftgo
- Checkliste zur Bewertung von Cloud-Anbietern
Warum EU-Hosting allein keinen Cloud-Datenschutz garantiert
EU-Hosting klingt erst einmal beruhigend. Ein Server in Deutschland oder der EU wirkt wie ein klarer Schutzanker, doch Datenschutz Cloud ist damit noch lange nicht erledigt. Entscheidend ist nicht nur, wo Daten liegen, sondern wer rechtlich auf sie zugreifen kann und wie sauber dein Prozess dokumentiert ist.
Der häufigste Denkfehler in Agenturen und Teams
Der Denkfehler taucht immer dann auf, wenn ein Tool mit „DSGVO-konform“ wirbt und das Gespräch damit endet. Genau dort beginnt es erst. Denn auch bei EU-Hosting brauchst du weiterhin einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO und musst klären, welche Daten überhaupt verarbeitet werden, welche Freigaben du erteilst und wie du Lösch- oder Rückgaberechte absicherst, wie es auch die Fachliteratur für Deutschland beschreibt. Eine gute Einordnung dazu findest du ergänzend im Serverstandort-Check für Tools.
"Praktische Regel: Wenn du nicht erklären kannst, wer Daten verarbeitet, zu welchem Zweck und mit welchen Nachweisen, ist das Tool noch nicht geprüft.
Gerade bei externen Design-Reviews, Freigabelinks und Kommentarrunden reicht der reine Speicherort nicht. Ein Kunde kann Dateien per Link öffnen, weiterleiten oder kommentieren, ohne dass du am Ende noch sauber nachvollziehen kannst, wer wann was gesehen hat. Darum ist ein durchgängiger Blick auf Zugriffslogik, Protokolle und Freigabemodelle wichtiger als jede Standort-Behauptung.
Warum gute Cloud-Entscheidungen mehr als Hosting fragen
Für die Praxis heißt das: Frag nicht zuerst nach dem Rechenzentrum, sondern nach dem gesamten Betriebsmodell. Ist der Anbieter in der EU ansässig, wie sehen die Vertragsketten aus, und welche Kontrollmöglichkeiten bleiben dir selbst?
EU-Hosting kann ein gutes Signal sein. Es ist aber kein Endpunkt. Wer in Agenturen, Marketing-Teams oder bei Freelancer-Setups Cloud-Workflows absichert, muss immer Jurisdiktion, Verträge und Nachweise zusammendenken. Genau deshalb schauen die nächsten Abschnitte zuerst auf Rollen und Pflichten, dann auf Schutzmaßnahmen und erst danach auf konkrete Tool-Entscheidungen.
Rechtliche Grundlagen und Rollen in der Cloud
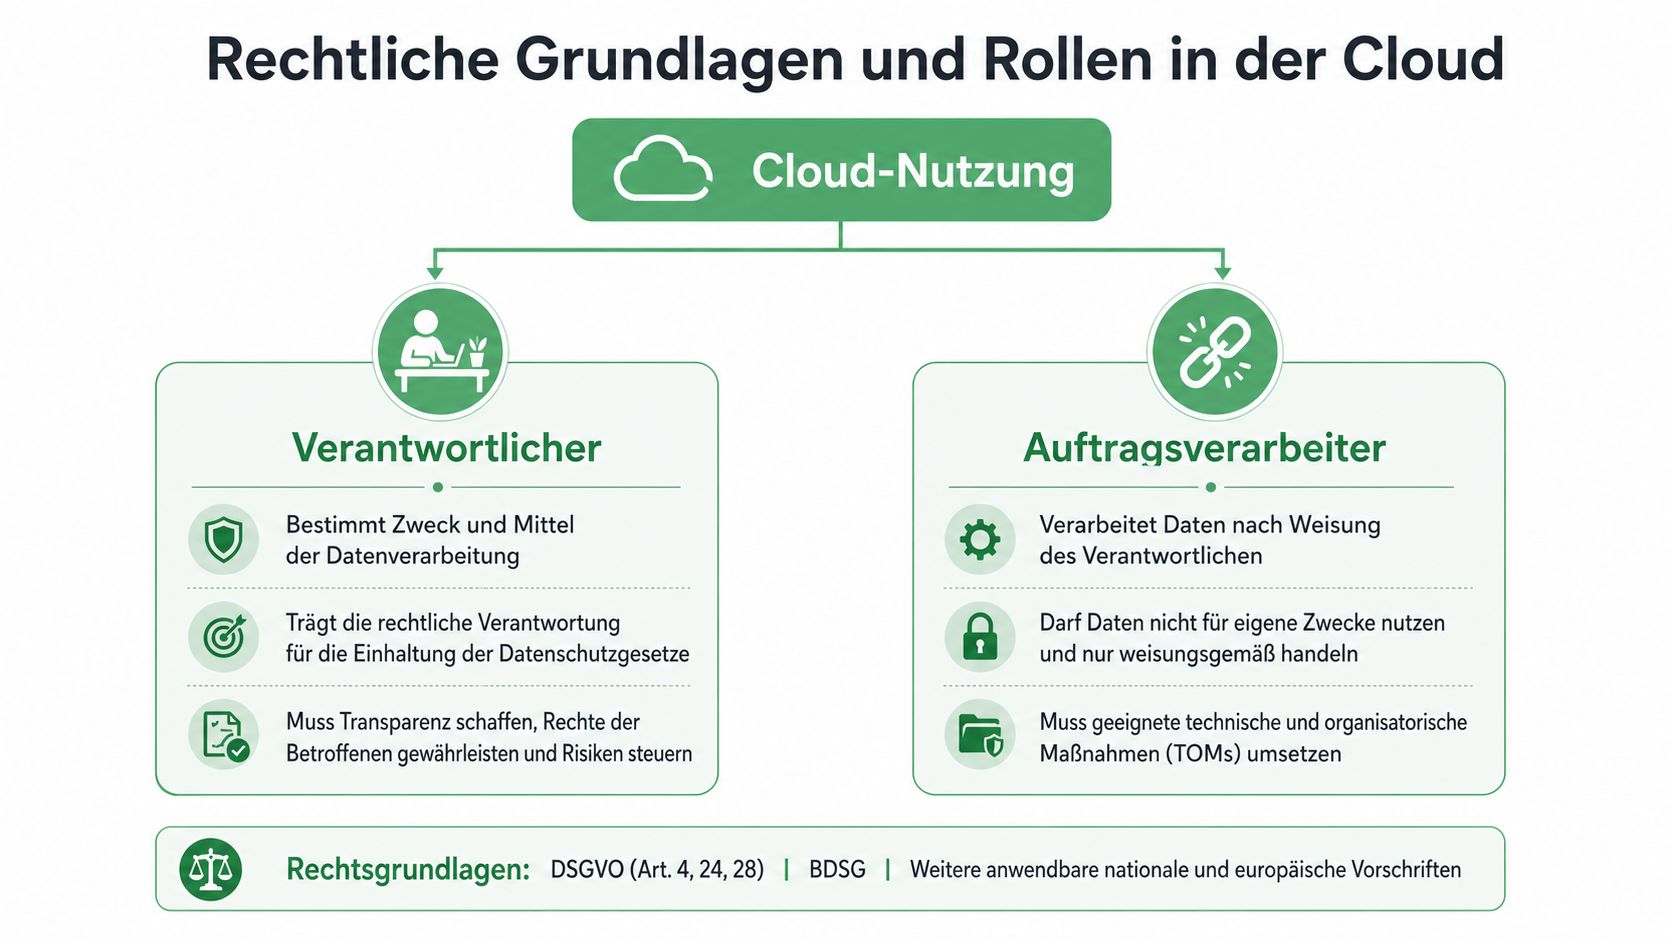
Wer Cloud-Tools in Deutschland sauber einführen will, muss zuerst die Rollen verstehen. Der einfachste Merksatz lautet: Du bestimmst Zweck und Mittel, der Anbieter verarbeitet nach deiner Weisung. Genau daraus folgt, wer was unterschreibt, wer haftet und wer im Zweifel Auskunft geben muss.
Was dein Team vertraglich wirklich braucht
Der zentrale Baustein ist der Auftragsverarbeitungsvertrag nach Art. 28 DSGVO. Ohne ihn ist die Verarbeitung personenbezogener Daten durch einen externen Cloud-Dienstleister regelmäßig nicht sauber abgebildet. Ergänzend gilt in Deutschland das BDSG als Rahmen, was besonders wichtig ist, wenn du mit Kundendaten, Nutzer-Metadaten oder Freigabeprotokollen arbeitest. Eine kompakte fachliche Einordnung dazu liefert auch Bakermckenzie zum Cloud-Compliance-Rahmen in Deutschland.
Im Alltag bedeutet das: Nicht die IT unterschreibt allein. Meist braucht es die Person oder Stelle, die die Datenverarbeitung verantwortet, oft also Geschäftsführung, IT-Leitung, Datenschutzkoordination und gegebenenfalls Einkauf. Wenn ein Tool personenbezogene Daten in Kommentaren, in Versionen oder in Nutzerlisten verarbeitet, muss dieser Vertrag vor dem produktiven Einsatz stehen.
Welche Aufsicht in Deutschland zuständig sein kann
Deutschland hat keine einheitliche Bundesaufsicht für alle Fälle, sondern Behörden in den 16 Bundesländern. Das ist relevant, weil nicht jedes Unternehmen mit derselben Stelle spricht und Standort, Verarbeitung und Zuständigkeit zusammenhängen können. Je nach Art der Verarbeitung kann außerdem ein Datenschutzbeauftragter verpflichtend sein, etwa bei systematischer, regelmäßiger Überwachung im großen Maßstab oder bei umfangreicher Verarbeitung sensibler Daten.
"Ein Vertrag ist nur so gut wie die Leute, die ihn im Alltag leben.
Genau deshalb solltest du deine Cloud-Tools nicht isoliert betrachten. Wenn ein Reviewer per Link kommentiert, entsteht schon ein datenschutzrelevanter Prozess, auch wenn kein klassisches Benutzerkonto angelegt wird. Ein sauberer Verantwortlichkeitsrahmen verhindert, dass Sicherheitsfragen erst dann auf den Tisch kommen, wenn der erste Konflikt schon da ist.
Für Teams hilft der Blick auf interne Zuständigkeiten. Wer gibt den AV-Vertrag frei, wer prüft Unterauftragsverarbeiter, wer dokumentiert Einwilligungen oder berechtigte Interessen, und wer reagiert bei einer Anfrage der Aufsicht? Der Leitfaden zum Auftragsverarbeitungsvertrag für Agenturen ist als interne Referenz sinnvoll, wenn du diese Fragen im Projektalltag verankern willst.
Technische und organisatorische Maßnahmen im Alltag
Die besten Datenschutzhinweise helfen wenig, wenn die Tool-Einstellungen offen bleiben. In der Praxis entscheidet sich Datenschutz Cloud oft an genau fünf Stellen, Verschlüsselung, Mehrfaktor-Anmeldung, Protokollierung, Monitoring und Backup. Diese Kombination wird auch in fachlichen Cloud-Leitfäden genannt, weil sie Vertraulichkeit, Nachvollziehbarkeit und Wiederherstellbarkeit gleichzeitig adressiert.
Was in der Tool-Konfiguration wirklich zählt
Ende-zu-Ende-Verschlüsselung ist dort relevant, wo sensible Dateien über Dritte oder über geteilte Links laufen. Multi-Faktor-Authentifizierung senkt das Risiko, dass ein einzelnes kompromittiertes Passwort den ganzen Arbeitsbereich öffnet. Monitoring und Logging sind dann wichtig, wenn du später nachvollziehen musst, wer zugegriffen, kommentiert oder freigegeben hat.
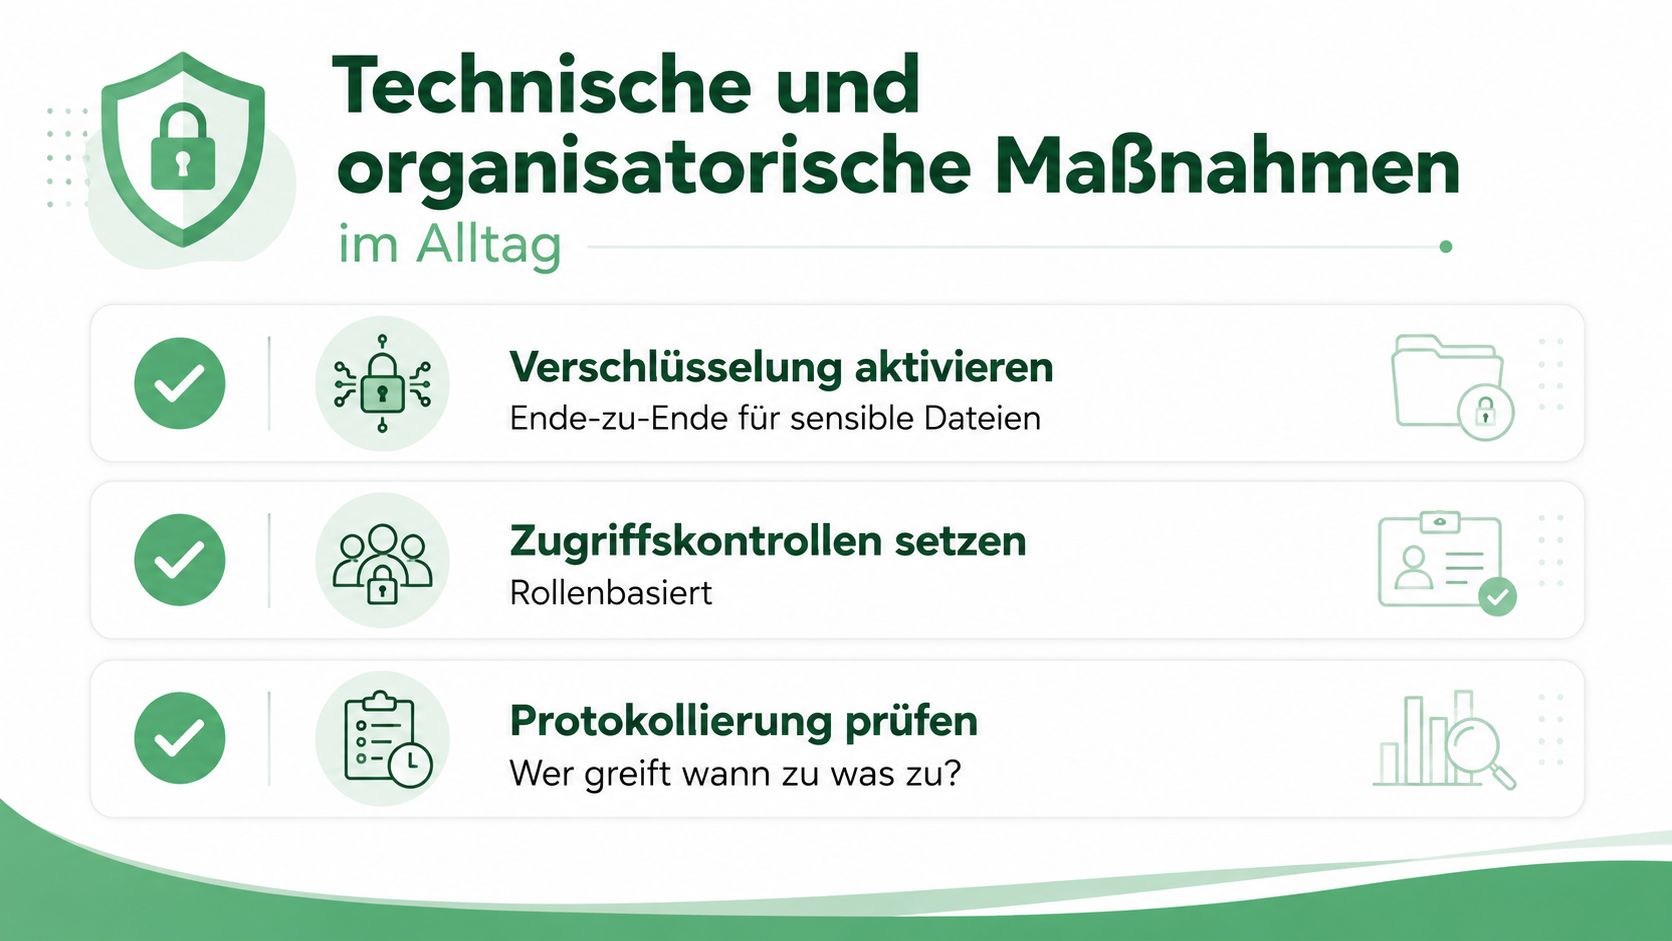
Die eigentliche Schwachstelle ist oft nicht die Verschlüsselung, sondern die Freigabe. Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt bei schützenswerten Daten, Links möglichst nicht zu verwenden. Wenn Link-Sharing unvermeidbar ist, sollten Freigaben zusätzlich per Passwort geschützt, zeitlich begrenzt und strikt dateibezogen statt ordnerweit erteilt werden. Genau das begrenzt Reichweite und Zugriffsdauer technisch und verhindert, dass ein einziger Link zum Dauerzugang wird.
Welche Maßnahmen zu welchen Daten passen
Nicht jedes Tool braucht dieselben Kontrollen. Für einfache interne Abstimmungen reichen oft stärkere Zugangskontrollen und gute Rollenlogik. Bei Kundenfreigaben, medizinischen Inhalten oder personenbezogenen Unterlagen brauchst du deutlich mehr Disziplin, besonders bei Protokollen und Löschkonzepten. Wer dazu einen praktischen Vergleich braucht, kann sich an der Dateiübertragungs- und Freigabelogik für Teams orientieren.
- Sensible Entwürfe: Verschlüsselung aktivieren, Linkzugriff nur mit Passwort und Ablaufdatum zulassen.
- Freigaben mit Externen: Zugriff auf die konkrete Datei beschränken, nicht auf ganze Ordner.
- Regelmäßige Reviews: Änderungsprotokolle prüfen, damit Kommentare und Abnahmen später belegbar bleiben.
- Rückfallplanung: Backups und Wiederherstellung testen, nicht nur aktivieren.
Typische Lücken entstehen dort, wo Teams Geschwindigkeit mit Sicherheit verwechseln. Ein offener Ordner ist bequem, aber kaum kontrollierbar. Ein sauber konfigurierter Cloud-Prozess ist etwas langsamer in der Einrichtung, im Alltag aber meist stabiler und vor allem besser belegbar.
Internationale Datenübermittlung und US-Rechtszugriff
Der Satz „Daten liegen in der EU“ klingt präzise, löst das Problem aber nur halb. Denn bei Datenschutz Cloud zählt nicht nur der physische Speicherort, sondern auch, unter welcher Rechtsordnung der Anbieter steht. Genau dort wird es für deutsche Unternehmen heikel, wenn US-Gesetze auf EU-Rechenzentren durchgreifen können.
Warum der Anbieter wichtiger sein kann als der Server
Ein aktueller Bericht über ein Gutachten im Auftrag des BMI hält fest, dass US-Behörden unter bestimmten Bedingungen auch auf Daten zugreifen können, die in Rechenzentren innerhalb der EU liegen; entscheidend ist die Rechtszugehörigkeit des Anbieters, nicht nur der Speicherort. Das ist der blinde Fleck vieler Standard-FAQ-Seiten. Sie enden bei „EU-Hosting = okay“, obwohl gerade für Agenturen und externe Freigaben die Frage lautet, wer rechtlich Zugriff erzwingen kann. Die Hintergründe dazu werden auch im Kontext von Schrems II und Agentur-Setups relevant.
"Wichtiger Unterschied: EU-Hosting schützt den Speicherort, nicht automatisch die Jurisdiktion des Anbieters.
Standardvertragsklauseln und andere Vertragsinstrumente sind wichtig, aber sie ersetzen keine technische oder strukturelle Lösung, wenn der Anbieter selbst einer fremden Rechtsordnung unterliegt. Für besonders sensible Bereiche gelten zusätzlich strengere Regeln. Bei Gesundheits- und Sozialdaten sind seit dem 1. Juli 2024 in Deutschland deutlich strengere Cloud-Regeln in § 393 SGB V eingeführt, inklusive Anforderungen an Standort, Niederlassung in Deutschland und eine aktuelle C5-Bescheinigung für die Infrastruktur. In diesem Bereich reicht juristische Bequemlichkeit also erst recht nicht aus. Ein vertiefender Blick in den ursprünglichen BMI-Kontext zeigt, warum der Fokus auf digitale Souveränität so wichtig geworden ist: Nicht jeder europäische Speicher ist automatisch souverän.
Welche Fragen du Anbietern stellen solltest
Frag nach der Rechtsstruktur des Unternehmens, nach dem Sitz der Muttergesellschaft und nach dem Umgang mit behördlichen Anfragen. Frag auch, ob der Anbieter technische Kontrollen bietet, die Inhalte für ihn selbst unlesbar machen. Denn wenn der Anbieter auf die Klartextdaten zugreifen kann, bleibt das Risiko bestehen, auch wenn der Server in Frankfurt oder Amsterdam steht.
Die praktische Konsequenz ist klar. EU-Server sind gut, EU-Jurisdiktion ist besser, kontrollierte Verschlüsselung ist am stärksten. Wer diese Reihenfolge im Kopf behält, bewertet Tools realistisch und nicht nach Marketinglabels. Gerade bei Kollaborationsplattformen und Review-Tools ist das der Unterschied zwischen „ganz ordentlich“ und wirklich belastbar.
Nachweispflichten und revisionssichere Prozesse
Datenschutz in der Cloud scheitert in der Praxis oft nicht an der Technik, sondern am Nachweisproblem. Wenn ein Team später belegen muss, wer was gesehen, kommentiert oder freigegeben hat, reichen Sicherheitsversprechen nicht aus. Dann zählen saubere Dokumentation, belastbare Protokolle und klar zugewiesene Zuständigkeiten.
Was im Streitfall vorliegen sollte
Offizielle Leitfäden empfehlen bei Cloud-Auslagerung die Prüfung von Datenarten, Weisungsgebundenheit, Lösch- und Rückgaberechten, technischen und organisatorischen Maßnahmen sowie in vielen Fällen eine Datenschutz-Folgenabschätzung. Das wirkt auf den ersten Blick nach Bürokratie, ist im Ernstfall aber genau das Material, das dich bei Rückfragen der Aufsicht oder in einem Kundenkonflikt absichert. Der Anbieter bleibt Dienstleister, die Verantwortung bleibt bei dir.
Für dein Team heißt das konkret:
- Datenarten sauber erfassen: Welche Dokumente, Kommentare oder Metadaten landen in der Cloud?
- Weisungen dokumentieren: Wer darf was freigeben, ändern oder löschen?
- Lösch- und Rückgaberechte festhalten: Was passiert bei Projektende oder Kundenwechsel?
- Protokolle sichern: Wer hat wann kommentiert oder freigegeben?
- Prüfbarkeit gewährleisten: Kannst du die Historie eines Assets auch Monate später noch nachvollziehen?
Revisionssichere Ablage beginnt nicht erst beim Archiv. Sie beginnt dort, wo Entscheidungen entstehen, also bei Freigaben, Versionen und Korrekturen direkt am Objekt. Wer diese Spuren nur in E-Mail-Postfächern oder Chatverläufen verteilt, baut sich ein Dokumentationsproblem für später.
Warum Revisionssicherheit im Alltag zählt
Ein revisionssicheres Protokoll ist mehr als eine technische Funktion. Es beantwortet die Frage, ob ein Review-Prozess später noch nachvollziehbar ist. Wenn mehrere Personen über E-Mail, Chat und Dokumentversionen verteilt arbeiten, geht diese Nachvollziehbarkeit schnell verloren. Deshalb sollte ein Cloud-Workflow so aufgebaut sein, dass Kommentare, Versionen und Freigaben direkt am Asset hängen.
Die innere Logik ist einfach. Je mehr Menschen an einem Asset beteiligt sind, desto wichtiger wird die saubere Beweiskette. Ein flexibler Freigabeprozess ohne Nachweis wirkt im Alltag bequem, bis jemand erklären muss, warum eine bestimmte Fassung freigegeben wurde. Das hält in einem Agenturalltag mit Kundinnen, Kunden und externen Prüfern selten stand.
Wer die Dokumentation als Teil des Workflows begreift, spart später Diskussionen. Ein guter Ablauf fragt nicht erst am Ende nach Belegen, er erzeugt sie von Anfang an. Genau deshalb lohnt sich ein Blick auf revisionssichere Dokumentation, denn dort entscheidet sich, ob ein Prozess nur effizient wirkt oder auch belastbar bleibt.
DSGVO-konforme Freigaben am Beispiel draftgo
Ein praxistauglicher Freigabe-Workflow zeigt, wie sich Datenschutz und Bedienbarkeit verbinden lassen. Bei einem webbasierten Online-Proofing-Setup mit EU-Hosting in Deutschland, linkbasiertem Zugriff ohne Konto und revisionssicheren Protokollen bleibt die Benutzerhürde niedrig, ohne die Nachvollziehbarkeit zu verlieren. Das ist gerade für Agenturen, Content-Teams und Fotoprojekte ein entscheidender Punkt.
Wie ein sauberer Freigabeprozess aussieht
Statt Kommentare über E-Mail, Slack und Messenger zu verteilen, laufen Rückmeldungen direkt am Asset zusammen. Das reduziert nicht nur Abstimmungschaos, sondern macht auch die Historie lesbar. Wenn Versionen, Marker, Freigaben und Änderungsstände an einer Stelle zusammenlaufen, entsteht ein Prozess, der später erklärbar bleibt.
Whitelabeling und eine eigene Domain sind in diesem Kontext kein Luxus, sondern oft Teil einer konsistenten Kundenkommunikation. Externe Reviewer greifen per Link zu, ohne erst ein Konto anlegen zu müssen, und die zuständige interne Person behält die Kontrolle über Zugriff und Status. Das ist besonders hilfreich, wenn mehrere Kundenseiten, freie Kreative und interne Stakeholder gleichzeitig beteiligt sind.
Warum das in der Agenturpraxis funktioniert
Ein gutes Tool eliminiert Reibung, ohne Datenschutzregeln zu verwässern. Unbegrenzte Reviewer vermeiden den typischen Engpass, dass ausgerechnet die externen Entscheidenden nicht sauber eingebunden werden. Gleichzeitig helfen klare Versionierung und nachvollziehbare Abnahmen dabei, spätere Rückfragen ohne Rekonstruktionsaufwand zu klären.
Genau hier sieht man den Unterschied zwischen spontaner Zusammenarbeit und steuerbarer Zusammenarbeit. Spontan ist schnell, solange niemand den Überblick verliert. Steuerbar bleibt schneller, wenn der Projektverlauf wächst. Für Freigaben mit Designs, Videos oder PDFs ist das der Punkt, an dem Usability und Compliance nicht gegeneinander arbeiten müssen, sondern sich gegenseitig stützen.
Checkliste zur Bewertung von Cloud-Anbietern
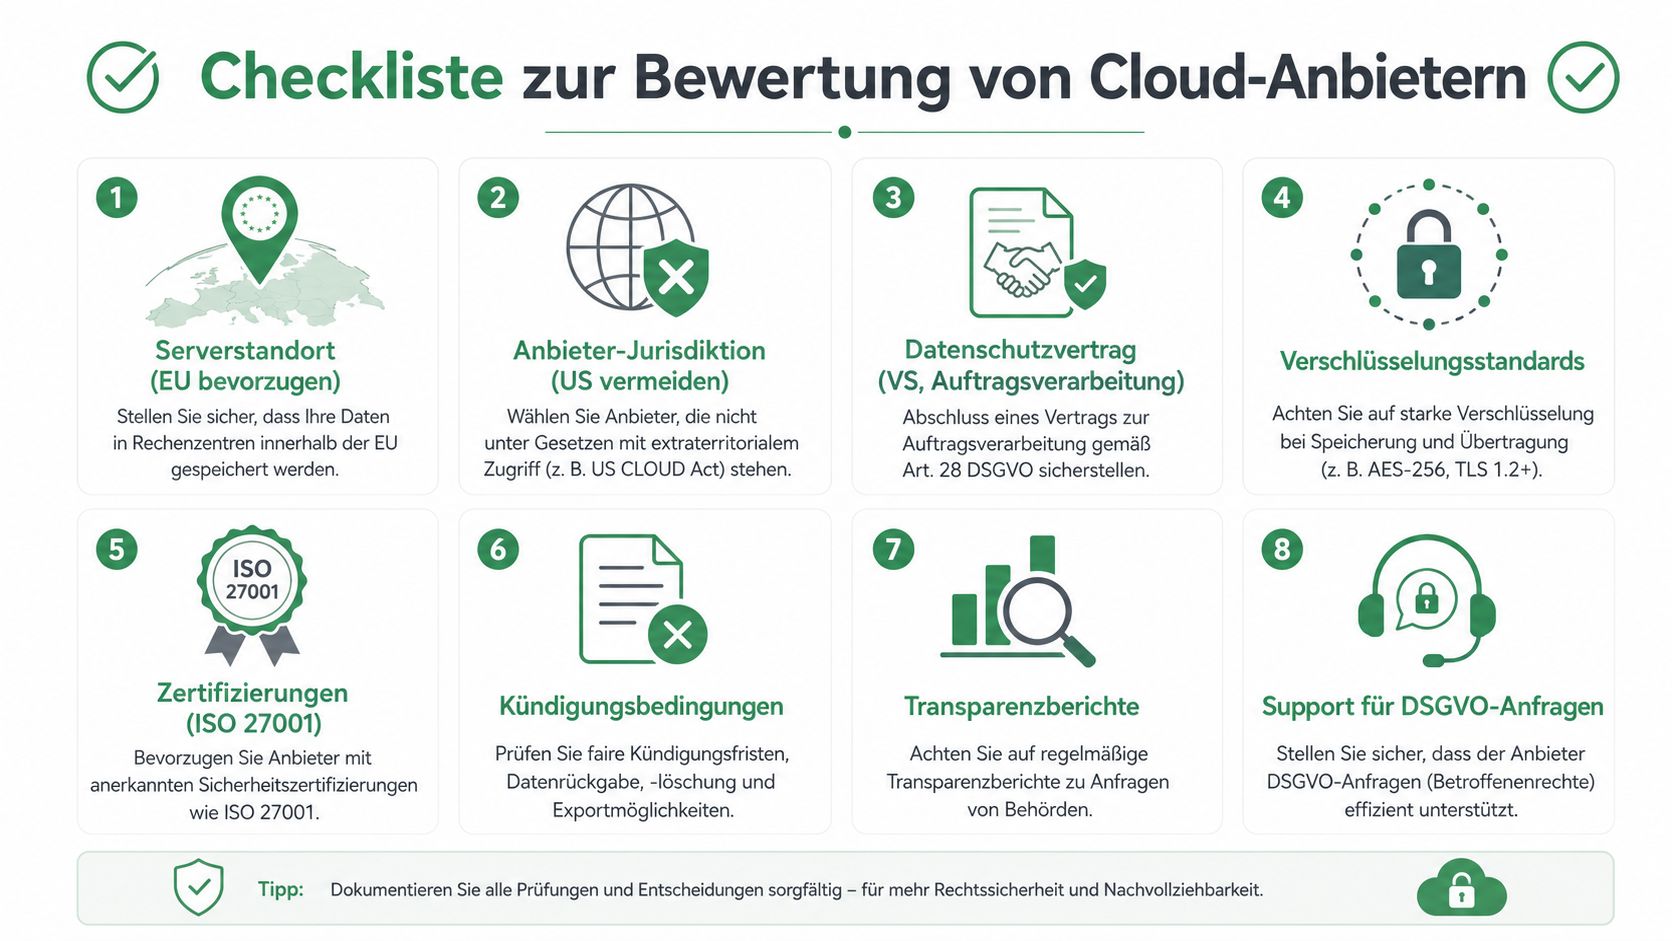
Eine gute Checkliste trennt Werbeaussagen von echten Schutzmechanismen. Wenn du ein Cloud-Tool prüfst, geh nicht nur auf den ersten Eindruck, sondern auf die Fragen, die im Audit oder im Kundengespräch wirklich zählen. Die Reihenfolge unten funktioniert für Online-Proofing, Cloud-Speicher und Kollaborationsplattformen gleichermaßen.
Die acht Fragen, die du immer stellen solltest
- Serverstandort prüfen: EU bevorzugen, aber nicht als alleiniges Kriterium stehen lassen.
- Anbieter-Jurisdiktion klären: Sitz der Gesellschaft und mögliche Zugriffsbefugnisse mitdenken.
- Auftragsverarbeitung absichern: AV-Vertrag nach Art. 28 DSGVO einfordern und prüfen.
- Verschlüsselung bewerten: Sensible Inhalte sollten nicht ungeschützt im Klartext bleiben.
- Zugriffssteuerung ansehen: Rollen, Rechte und Link-Freigaben müssen kontrollierbar sein.
- Logging und Nachweise prüfen: Wer hat wann was getan, muss belegbar sein.
- Kündigungs- und Rückgaberegeln lesen: Datenexport, Löschung und Projektende sauber regeln.
- Support für DSGVO-Anfragen testen: Das Tool sollte bei Auskunft, Löschung und Dokumentation mitspielen.
Wie du mit der Liste praktisch arbeitest
Nimm ein aktuelles Tool und beantworte die acht Punkte schriftlich. Nicht „wahrscheinlich ja“, sondern mit Verweis auf Vertrag, Einstellung oder Dokumentation. Wenn du an einer Stelle nur auf Marketingmaterial zurückgreifst, fehlt dir noch eine belastbare Grundlage.
"Ein Tool ist erst dann datenschutzfähig, wenn du es vor einer Prüfung auch erklären kannst.
Für dein Team ist das die beste Daumenregel. Sie verhindert Schnellschüsse, senkt Rückfragen und macht Beschaffungsgespräche klarer. Wenn du diese Liste konsequent anwendest, siehst du schnell, ob ein Anbieter nur gut klingt oder im Alltag wirklich trägt.
Wenn du deinen aktuellen Cloud-Workflow auf DSGVO-Festigkeit prüfen willst, starte mit dem Vertrag, dann mit den Freigaben und zuletzt mit den Protokollen. Für ein strukturiertes Review deiner Freigabeprozesse und eine saubere Umsetzung in der Praxis ist draftgo ein sinnvoller nächster Schritt.
Written by
Emilia
Content Producer
Ready to streamline your approval processes?
Get started with draftgo today and see how easy professional collaboration can be.