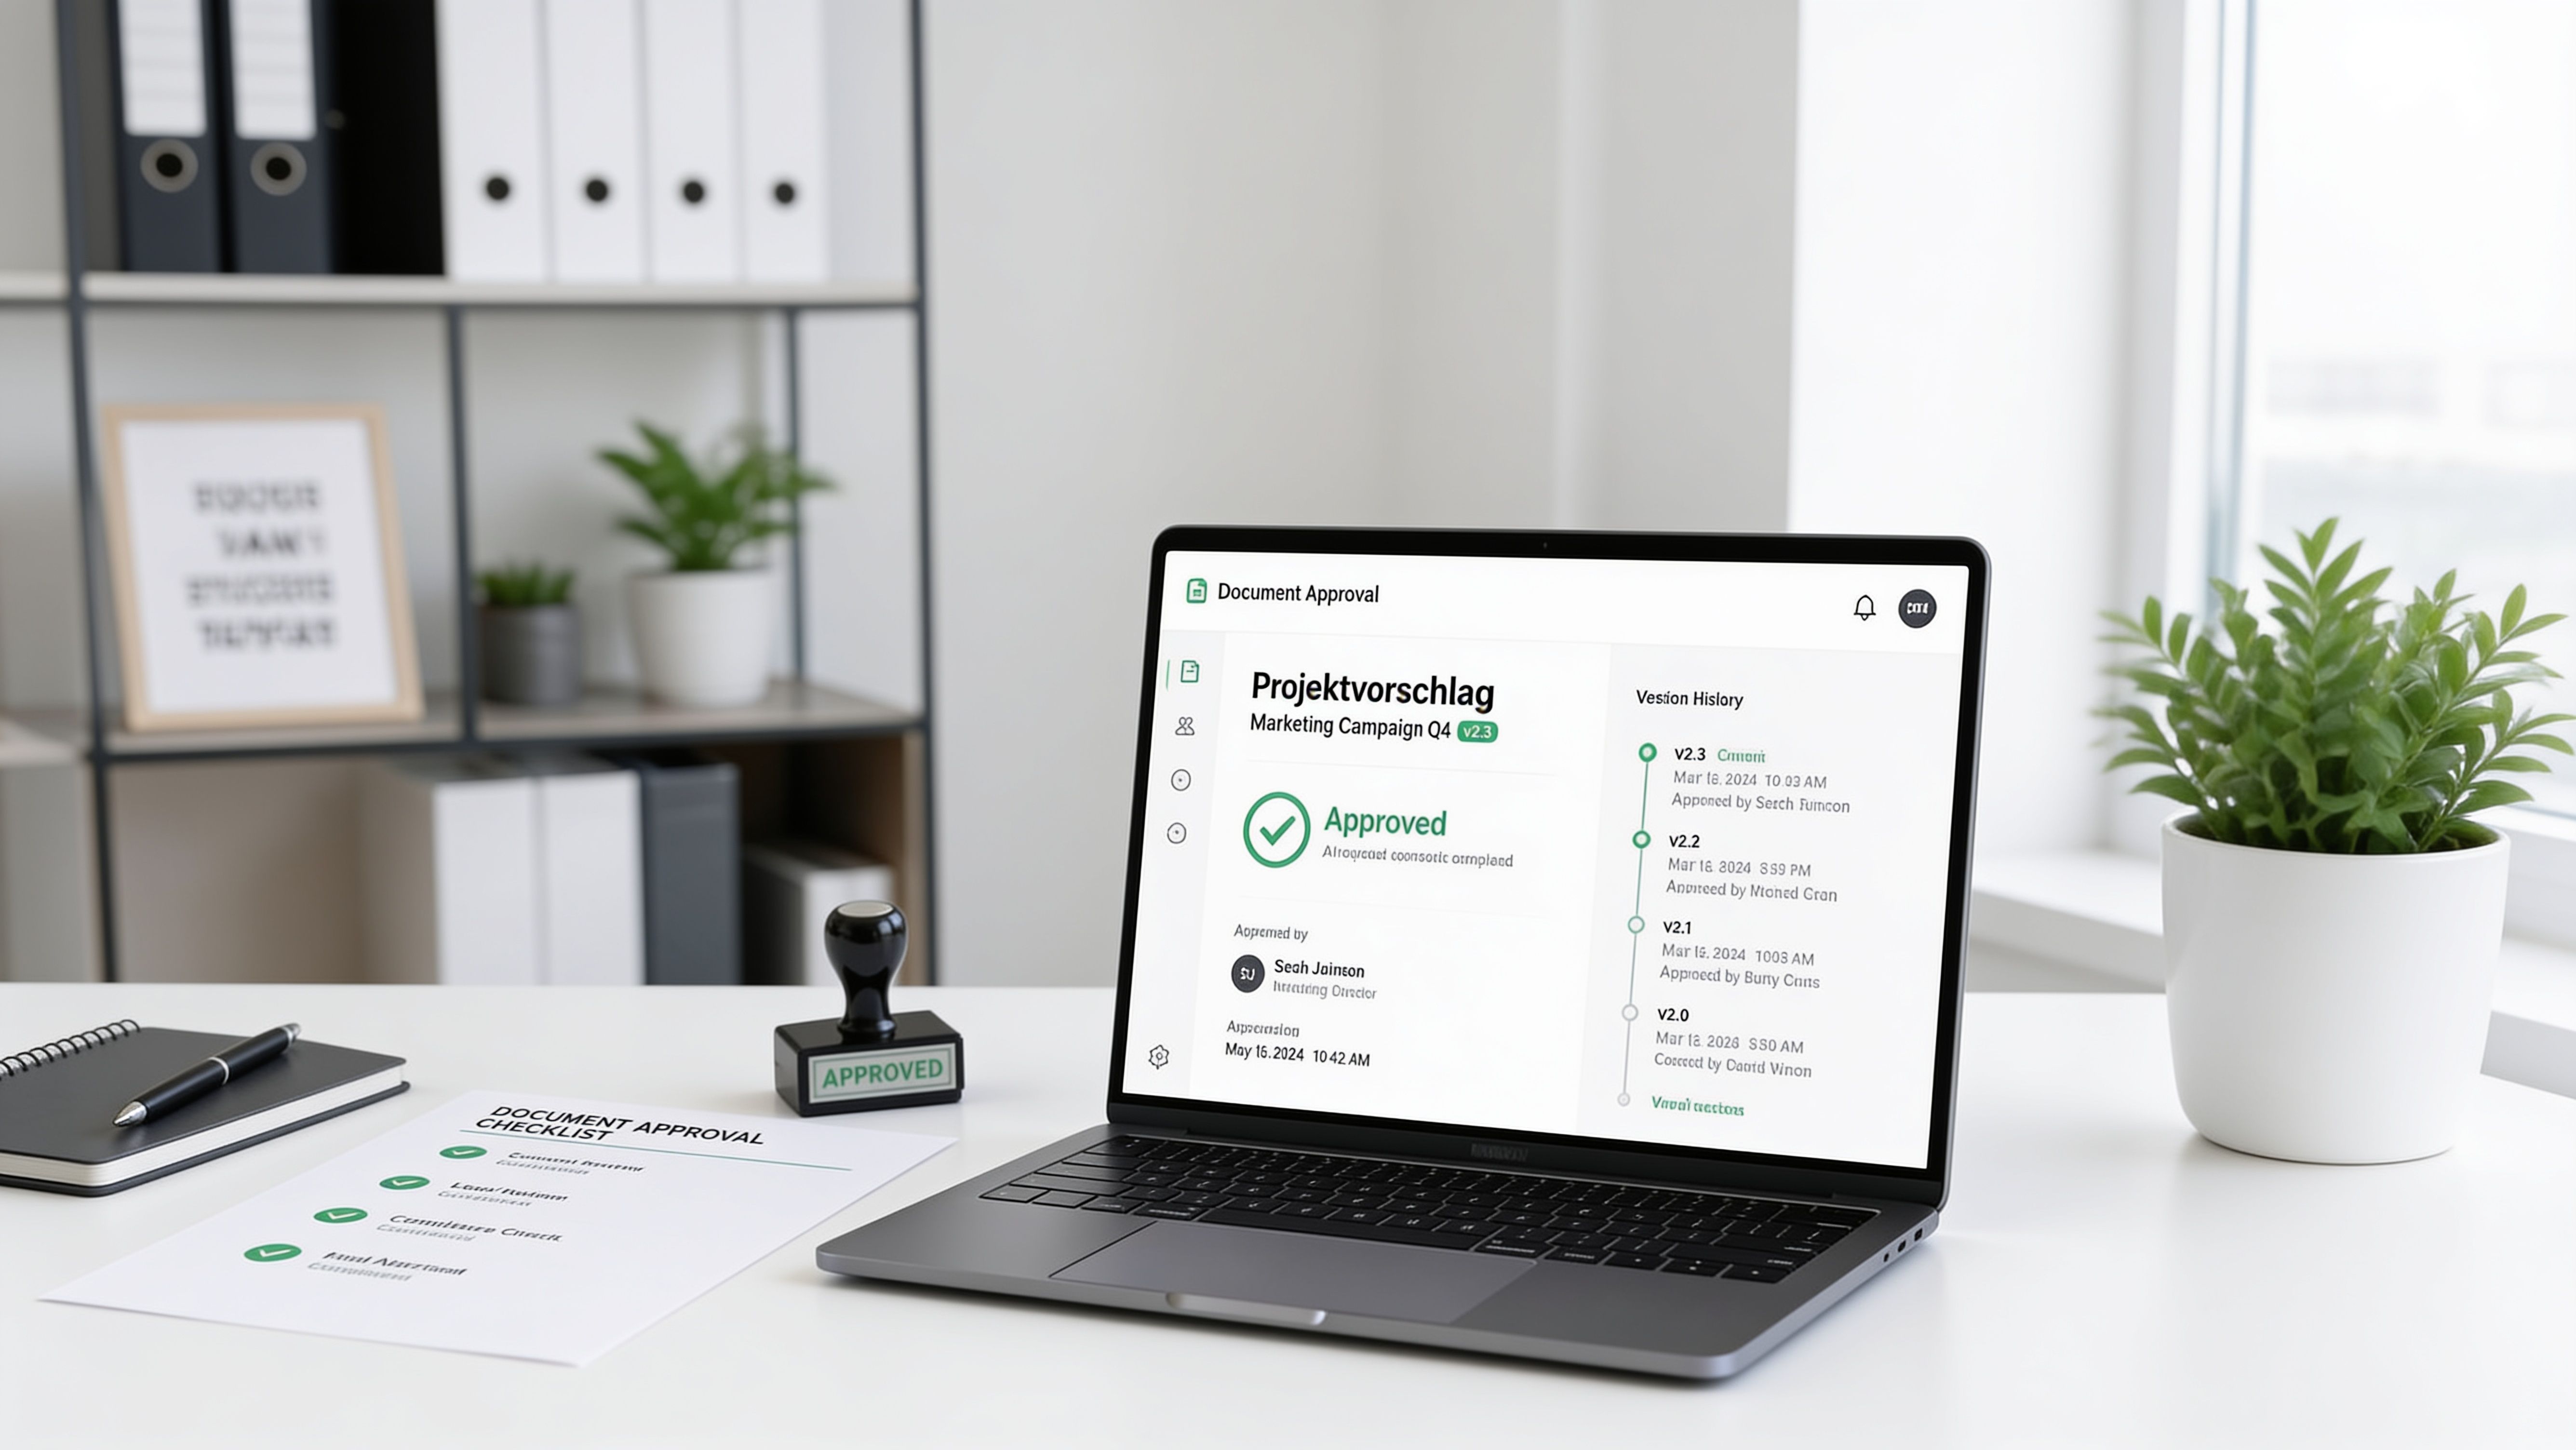
Der Entwurf ist fertig, die Deadline steht, und irgendwo im Team liegt bereits die Frage: Wer hat diese Version eigentlich freigegeben? Die Antwort steckt oft in einer E-Mail, einer Slack-Nachricht, einem WhatsApp-Chat oder einer Datei mit dem Namen „final_final_neu“. Solange niemand nachfragt, funktioniert dieses System scheinbar. Sobald eine Änderung strittig wird, ein Kunde eine andere Version meint oder ein Audit den Entscheidungsweg sehen will, wird aus kleiner Unordnung ein ernstes Problem.
Sign-off Documentation verbindet deshalb zwei Anforderungen, die im Agenturalltag oft getrennt behandelt werden: einen schnellen, agilen Proofing-Workflow und eine belastbare, revisionssichere Dokumentation. Freigaben müssen nicht langsam werden, nur weil sie nachvollziehbar sein sollen. Sie müssen an der richtigen Stelle, mit der richtigen Version und mit klaren Verantwortlichkeiten erfasst werden.
Inhaltsverzeichnis
- Das Problem verstreuter Freigaben und fehlender Nachweise
- Bausteine einer revisionssicheren Sign-off-Dokumentation
- Workflow-Integration in moderne Proofing-Tools
- Audit-Trails und Kontrolle als Beweisstück
- Typische Fehler beim Sign-off und wie du sie vermeidest
- Deine Checkliste für die sofortige Implementierung
Das Problem verstreuter Freigaben und fehlender Nachweise
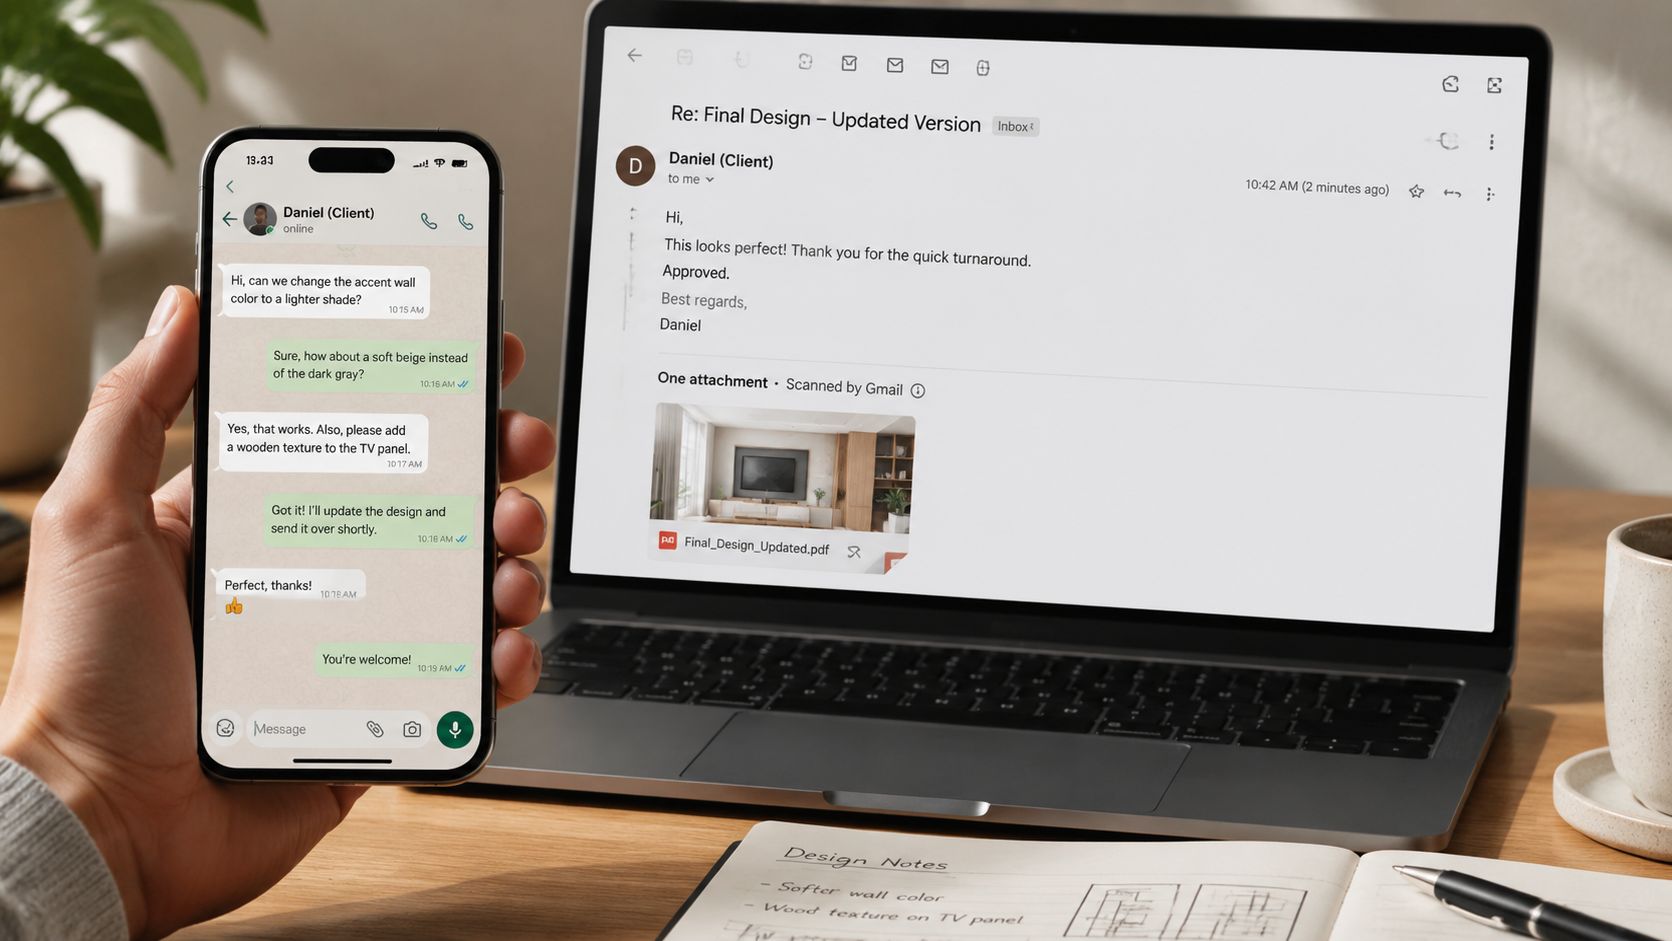
Der Klassiker sieht so aus: Ein Design geht am Vormittag an den Kunden. Kurz darauf kommt per WhatsApp die Bitte, den Button zu verschieben. Eine Designerin setzt die Änderung um, exportiert ein neues PDF und schickt es per E-Mail. Der Kunde antwortet: „Passt so.“ Zwei Wochen später fragt jemand, ob die Version mit dem verschobenen Button oder die ältere Datei freigegeben wurde. Niemand findet sofort heraus, worauf sich „passt so“ bezogen hat.
Das Team durchsucht E-Mail-Threads, private Chats und lokale Download-Ordner. Die Projektleitung findet einen Screenshot, der offenbar eine ältere Fassung zeigt. Die Kundenseite erinnert sich an eine weitere Korrektur, kann den damaligen Link aber nicht mehr öffnen. Die Entscheidung ist nicht unbedingt falsch dokumentiert. Sie ist nur über mehrere Systeme verteilt, ohne verlässliche Verbindung zwischen Datei, Version, Kommentar und Freigabe.
"Praktische Regel: Eine Freigabe ist erst dann belastbar, wenn eine dritte Person später erkennen kann, welche Version gemeint war und wie die Entscheidung zustande kam.
Genau hier entsteht der Bruch in der digitalen Kommunikationskette. Teams sparen zunächst Zeit, wenn sie eine Änderung schnell im Chat bestätigen lassen. Später kostet die Suche nach Zusammenhängen ein Vielfaches dieser Ersparnis. Besonders riskant ist, wenn nur das Endergebnis gespeichert wird, aber nicht der Weg dorthin. Die Dokumentation von Feedback in revisionssicheren Projekten zeigt, warum Kommentare, Zuständigkeiten und Versionen zusammengehören.
In Deutschland ist diese Nachvollziehbarkeit nicht bloß eine Frage guter Organisation. § 76 BDSG verlangt für automatisierte Verarbeitungssysteme die Protokollierung von Erhebung, Veränderung, Abfrage, Offenlegung einschließlich Übermittlung, Kombination und Löschung. Für Abfragen und Offenlegungen müssen Begründung, Datum, Uhrzeit sowie möglichst die Identität der handelnden Person und des Empfängers feststellbar sein. Die Protokolldaten sind grundsätzlich am Ende des auf ihre Generierung folgenden Jahres zu löschen. § 76 BDSG macht damit sichtbar, wie eng Protokollierung und Belegbarkeit im deutschen Datenschutzrecht verbunden sind.
Eine formale Freigabe per E-Mail kann im Einzelfall sinnvoll sein. Sie ersetzt aber keinen strukturierten Prozess, wenn mehrere Beteiligte, mehrere Versionen und personenbezogene Informationen zusammenkommen. Entscheidend ist nicht, möglichst viele Nachrichten aufzubewahren. Entscheidend ist, eine nachvollziehbare Akte des Entscheidungswegs zu schaffen.
Bausteine einer revisionssicheren Sign-off-Dokumentation
Eine belastbare Sign-off-Dokumentation beginnt nicht mit dem Signaturfeld. Sie beginnt mit einem definierten Ablauf, in dem jede relevante Handlung einer Rolle, einem Asset und einer Version zugeordnet wird. Für einen klaren Freigabeprozess empfiehlt das KVP Institut die sieben Prüfschritte Antrag erstellen, Unterlagen prüfen, Risiken bewerten, Review durchführen, entscheiden, dokumentieren und kommunizieren. Diese Reihenfolge verhindert, dass Teams direkt zur Zustimmung springen, obwohl Prüfungen oder offene Auflagen noch fehlen.
Welche Angaben der Audit-Trail braucht
Ein Zeitstempel allein sagt wenig aus. Er zeigt, wann etwas passiert ist, aber nicht zuverlässig, wer gehandelt hat, auf welchen Inhalt sich die Handlung bezog und was sich verändert hat. Ein sinnvoller Audit-Trail verbindet daher mindestens:
- Benutzeridentität: Die handelnde Person muss eindeutig zugeordnet werden können.
- Zeitstempel: Datum und Uhrzeit machen die Reihenfolge der Ereignisse rekonstruierbar.
- Prozessschritt: Der Eintrag sollte erkennen lassen, ob es sich um Prüfung, Kommentar, Entscheidung oder Kommunikation handelt.
- Version: Jede Freigabe gehört zu einer konkreten Fassung.
- Vorher- und Nachher-Werte: Änderungen müssen inhaltlich einordenbar bleiben.
- Entscheidungsstatus: Freigegeben, abgelehnt, zurückgestellt oder mit Auflage bestätigt.
- Begründung und Verantwortlichkeit: Besonders bei Abfragen, Offenlegungen, Ablehnungen und Ausnahmen.
Die Übersicht zur revisionssicheren Dokumentation ordnet diese Prinzipien für digitale Arbeitsabläufe ein.
Rollen vor der ersten Korrekturrunde klären
Das 4-Augen-Prinzip wird häufig unterschätzt. Es bedeutet nicht, dass jede Kleinigkeit durch zwei Personen laufen muss. Es bedeutet, dass risikoreiche oder formell relevante Entscheidungen nicht ohne eine definierte Gegenprüfung bleiben. Die RACI-Matrix schafft dafür Klarheit: Wer ist verantwortlich, wer entscheidet, wer wird konsultiert und wer wird informiert?
Auch Scope und Revisionsstand gehören in den Vorgang. Ergänze Gültigkeitsdauer, Geltungsbereich, Signaturen, offene Auflagen und die vollständige Belegsammlung, etwa Prüfberichte, Validierungsprotokolle oder Auditnachweise. Ein KPI-Monitoring kann anschließend zeigen, ob der Prozess tatsächlich funktioniert, beispielsweise ob Auflagen geschlossen und Freigaben korrekt abgeschlossen werden.
Das schleswig-holsteinische Landesdatenschutzrecht bildet ein ähnliches Muster ab. Auch dort müssen bestimmte automatisierte Verarbeitungsvorgänge protokolliert werden, einschließlich Erhebung, Veränderung, Abfrage, Offenlegung, Kombination und Löschung. Die parallele Regelung zeigt, dass revisionsfähige Dokumentation in Deutschland wiederkehrend über konkrete Protokoll- und Nachweispflichten gedacht wird. § 52 LDSG Schleswig-Holstein beschreibt diese Anforderungen im Landesrecht.
Workflow-Integration in moderne Proofing-Tools
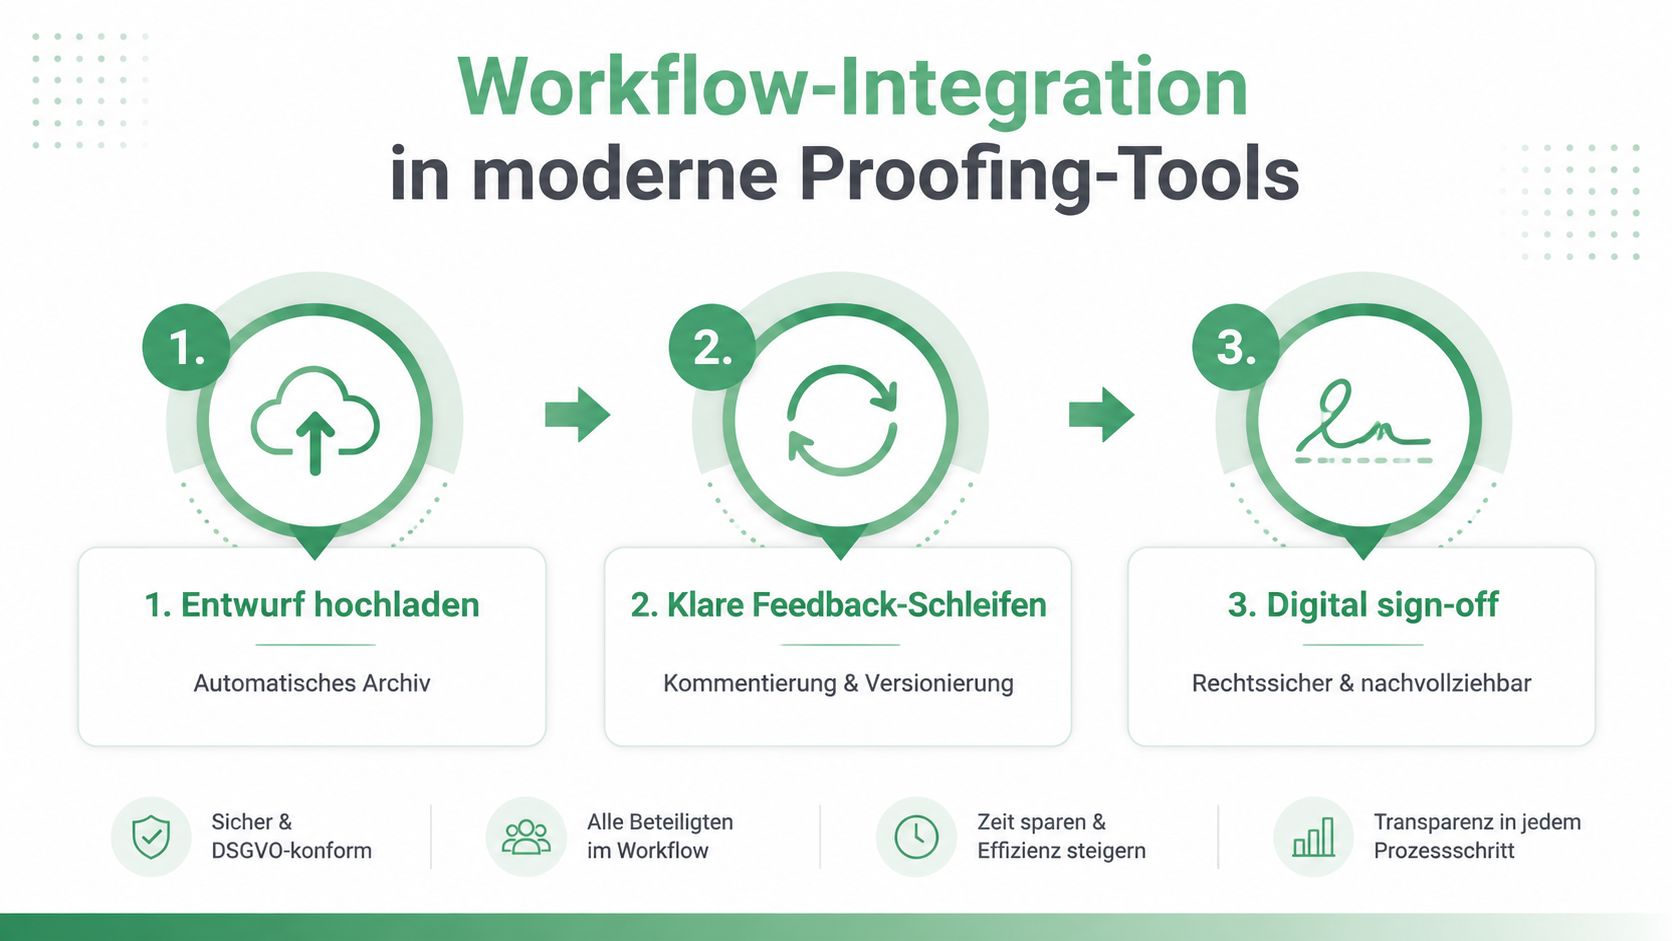
Revisionssicherheit heißt nicht, einen Papierprozess einzuscannen und anschließend wieder manuell in Ordnern abzulegen. Das funktioniert im kreativen Alltag schlecht, weil Kommentare, Varianten und Freigaben laufend entstehen. Der bessere Ansatz legt die Dokumentation dorthin, wo die Arbeit ohnehin stattfindet, direkt an das Asset.
Vom Upload zur geordneten Korrektur
Der Ablauf beginnt mit einer eindeutig benannten Datei und einem klaren Projektkontext. Beim Upload sollte feststehen, welcher Auftrag, welcher Kunde und welcher Revisionsstand betroffen sind. Eine neue Datei wird nicht über die alte Fassung geschrieben, sondern als neue Version geführt. So bleibt erkennbar, welche Kommentare zu welcher Datei gehören.
Externe Reviewer brauchen dabei keinen komplizierten Zugang. Ein Freigabe-Link ohne Kontoanlage senkt die Einstiegshürde, ohne den Prüfprozess aus dem zentralen System herauszulösen. Der Kunde kommentiert genau dort, wo die Änderung sichtbar ist, statt eine unklare Beschreibung in eine E-Mail zu schreiben.
Bei einem Video heißt das beispielsweise, dass ein Kommentar an einer konkreten Stelle der Zeitleiste hängt. Bei einem Design markiert der Reviewer einen Bereich, bei einem PDF wird eine Passage markiert oder gestrichen. Diese Präzision reduziert Rückfragen, weil der Kommentar nicht erst aus verstreuten Textnachrichten rekonstruiert werden muss.
Status und Historie am Asset halten
Ein moderner Proofing-Workflow braucht klare Zustände. „In Prüfung“, „Änderung erforderlich“, „erneut vorgelegt“ und „freigegeben“ sind verständlicher als ein E-Mail-Thread, in dem jede Person ihren eigenen Status verwendet. Nach jeder Überarbeitung sollte das System die neue Version mit dem bestehenden Feedback verknüpfen.
Die finale Bestätigung wird dann nicht als isolierte Nachricht gespeichert, sondern als Ereignis in der Historie. Das ist der entscheidende Unterschied zwischen einem bequemen Freigabe-Button und einer brauchbaren Sign-off Documentation. Eine Übersicht zum Vergleich von Online-Proofing-Software hilft bei der Bewertung, welche Funktionen für Kommentare, Versionierung und externe Abnahmen tatsächlich relevant sind.
Mit draftgo lässt sich dieser Ablauf für Dateien, Designs, Videos und Fotos abbilden. Kommentare, Versionen und Freigaben bleiben direkt am Asset gebündelt, während externe Reviewer per Link teilnehmen können. Für Teams zählt dabei weniger die Oberfläche als die Frage, ob die Historie später ohne zusätzliche Tabellen und manuelle Zusammenfassungen verständlich bleibt.
Audit-Trails und Kontrolle als Beweisstück
Eine abgeschlossene Enddatei ist kein vollständiger Nachweis. Sie belegt lediglich, dass eine Datei existiert. Ein echter Audit-Trail zeigt die Kette dahinter: Wer hat den Entwurf erstellt, welche Hinweise kamen aus dem Review, welche Änderungen wurden umgesetzt, welche Punkte wurden abgelehnt und wer bestätigte schließlich den vorliegenden Stand?
Diese Unterscheidung wird besonders deutlich, wenn ein Kunde nachträglich eine Korrektur bestreitet. Die Datei allein beantwortet die Frage nicht. Erst die Verbindung aus Kommentar, Version, Identität, Zeitstempel und Status zeigt, wie die Entscheidung entstanden ist.
Das Ergebnis braucht seinen Entscheidungsweg
Ein sauberer Verlauf kann beispielsweise so aussehen:
- Ein Entwurf wird als erste Version hochgeladen.
- Ein Reviewer kommentiert eine konkrete Stelle.
- Das Team erstellt eine neue Version und markiert die Änderung als umgesetzt.
- Der Reviewer akzeptiert den Punkt oder lehnt ihn mit Begründung ab.
- Die verantwortliche Person prüft offene Hinweise.
- Die zuständige Instanz bestätigt die konkrete Version.
Wichtig ist, dass nicht nur bestätigte Kommentare sichtbar bleiben. Auch abgelehnte oder zurückgestellte Hinweise gehören in die Historie, sofern sie für die Entscheidung relevant waren. Sonst entsteht ein bereinigtes Endbild, das den tatsächlichen Prüfprozess verschleiert.
"Ein Audit-Trail ist kein Ablageort für die letzte Datei. Er ist die nachvollziehbare Geschichte einer Entscheidung.
Die Bundesagentur für Arbeit dokumentiert Fehler in Veröffentlichungen strukturiert und analysiert diese Dokumentation einmal jährlich. Das zeigt, wie formalisierte Fehler- und Korrekturprotokolle als Kontrollmechanismus eingesetzt werden können. Für Agenturen bedeutet das: Eine Korrektur sollte mit Ursache, verantwortlicher Person und betroffener Version verbunden bleiben, statt als stiller Austausch einer Datei zu verschwinden. Die Grundlagen der revisionssicheren Dokumentation helfen dabei, technische Abläufe auch unter Datenschutzgesichtspunkten zu prüfen.
Automatisierung ersetzt keine Regel
Ein Tool kann Versionen automatisch anlegen und Statusänderungen protokollieren. Es kann aber nicht entscheiden, ob die freigebende Person tatsächlich zuständig war oder ob eine offene Auflage fachlich akzeptabel ist. Deshalb müssen Rollen, Freigabestufen und Aufbewahrungsregeln vorab festgelegt werden.
Die technische Historie muss außerdem lesbar bleiben. Ein Log mit internen Systembezeichnungen hilft im Audit wenig, wenn niemand nachvollziehen kann, welches Asset betroffen war. Gute Dokumentation verbindet technische Ereignisse mit verständlichen Projektinformationen und verhindert so, dass aus einem vollständigen Protokoll trotzdem ein unbrauchbarer Datensatz wird.
Typische Fehler beim Sign-off und wie du sie vermeidest
Der häufigste Fehler ist, die Sign-off-Dokumentation ans Projektende zu verschieben. Dann versucht jemand, aus E-Mails, Chatverläufen und Dateinamen nachträglich eine Entscheidungsgeschichte zu bauen. Das Ergebnis wirkt oft vollständig, bleibt aber lückenhaft, weil der Kontext bereits verteilt oder nicht mehr verfügbar ist.
Ein zweiter Fehler betrifft die Rollen. Wenn „der Kunde“ oder „das Team“ freigibt, bleibt offen, welche Person mit welcher Befugnis entschieden hat. Besonders bei externen Beteiligten braucht der Prozess eine eindeutige Zuordnung. Wer prüft fachlich, wer darf Änderungen anweisen, wer nimmt ab und wer wird lediglich informiert?
Wo Freigabeprozesse regelmäßig brechen
- Parallele Kanäle: Eine WhatsApp-Änderung wird nicht in den zentralen Review übernommen. Die Lösung ist eine feste Regel: Kommentare und Entscheidungen gehören an das Asset.
- Unklare Versionen: Dateien heißen „final“, „final2“ oder „final_neu“. Besser ist eine automatisch geführte Versionshistorie mit klar erkennbarem Status.
- Nur Zustimmung speichern: Ein Häkchen ohne Kommentar, Version oder Identität beweist den Entscheidungsweg nicht.
- Offene Auflagen vergessen: Eine Freigabe mit Restpunkten braucht einen sichtbaren Status und eine verantwortliche Person.
- Löschung nicht planen: Protokolle dürfen nicht unbegrenzt gesammelt werden. Das Löschkonzept muss zu Zweck, Rechtsgrundlage und geltenden Fristen passen.
- Rollen übersehen: Wenn dieselbe Person unkontrolliert erstellt, prüft und freigibt, fehlt eine wichtige Kontrollmöglichkeit.
Die zentrale Ablage ist deshalb keine reine Komfortfrage. Sie verhindert, dass wichtige Informationen zwischen E-Mail, Slack, WhatsApp und lokalen Dateien auseinanderfallen. Ein Toolwechsel wirkt kurzfristig bequem, wenn ein Kunde schnell eine Nachricht senden möchte. Langfristig entsteht dadurch aber genau die Medienlücke, die bei Rückfragen den größten Aufwand verursacht.
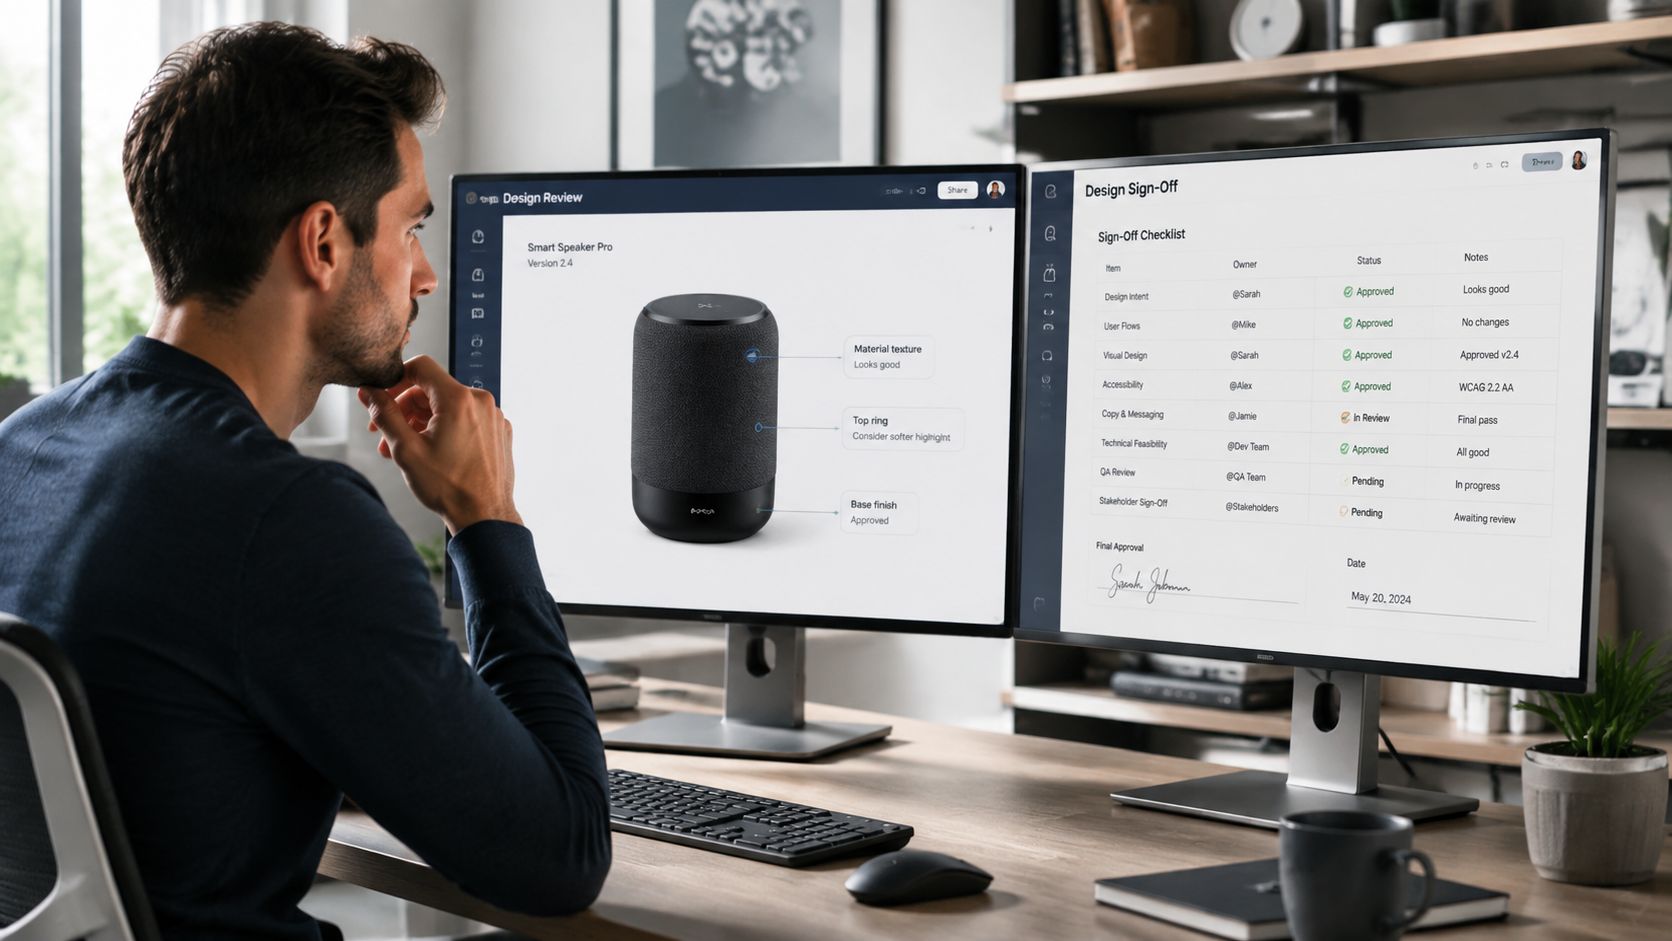
Ein verbindlicher Standard muss für interne und externe Beteiligte einfach genug sein, damit er tatsächlich genutzt wird. Dazu gehören kurze Anweisungen, eindeutige Statuswerte und ein klarer Satz im Projektstart: Freigaben außerhalb des Proofing-Workflows gelten nicht als vollständiger Projektnachweis. So wird Dokumentation vom nachträglichen Pflichtprogramm zu einem Bestandteil der täglichen Arbeit.
Deine Checkliste für die sofortige Implementierung
Du brauchst keinen komplizierten Prozess, um heute mit belastbarer Sign-off Documentation zu beginnen. Du brauchst eine feste Reihenfolge, klare Zuständigkeiten und die Disziplin, keine Entscheidung mehr außerhalb des vorgesehenen Ablaufs zu verstecken.
Die vier Schritte für den Start
-
Definiere den Prozess. Lege fest, wann ein Entwurf als prüfbereit gilt, wer fachlich reviewt, wer freigibt und wie offene Auflagen behandelt werden. Dokumentiere Scope, Revisionsstand und Geltungsbereich vor der ersten externen Runde.
-
Wähle das Tool. Prüfe, ob Kommentare, Versionen, Freigaben und Historie am Asset zusammenbleiben. Externe Reviewer sollten ohne unnötige Registrierung teilnehmen können. Die Kriterien für die Auswahl einer Freigabesoftware helfen dabei, Funktionsumfang und tatsächliche Alltagstauglichkeit zu trennen.
-
Setze Regeln durch. Definiere einen zentralen Kanal für Feedback. Jede Version braucht eine eindeutige Zuordnung, jede Freigabe eine Identität und jeden relevanten Entscheidungsstatus eine nachvollziehbare Dokumentation. Ergänze Regeln für Archivierung, Aufbewahrung und Löschung.
-
Schule das Team. Zeige anhand eines echten Projekts, wie ein Kommentar platziert, eine Version erstellt und eine Freigabe bestätigt wird. Erkläre auch, warum ein „Passt“ im Chat nicht dieselbe Belegkraft hat wie eine bestätigte Entscheidung am richtigen Asset.
Vor dem Abschluss prüft die Projektleitung, ob die richtige Version freigegeben wurde, ob kritische Kommentare erledigt sind und ob der Audit-Trail verständlich bleibt. Bei sensiblen Verarbeitungsvorgängen sollte zusätzlich fachlicher Datenschutz- oder Rechtsrat einbezogen werden. Die Dokumentation ersetzt keine individuelle Prüfung, sie schafft aber die Grundlage dafür, dass eine solche Prüfung auf belastbaren Informationen aufbauen kann.
Eine konsequente Umsetzung reduziert Reibung, weil Teams nicht mehr zwischen Dateiständen und Kommunikationskanälen vermitteln müssen. Gleichzeitig bleibt sichtbar, wer wann welche Entscheidung getroffen hat. Genau diese Verbindung aus agilem Arbeiten und formaler Nachvollziehbarkeit macht Sign-off Documentation im Agenturalltag wertvoll.
Mit draftgo bündelst du Kommentare, Versionen und Freigaben für Designs, PDFs, Videos und Fotos direkt am jeweiligen Asset und kannst externe Reviewer per Link einladen. Besuche draftgo, wenn du deine nächsten Freigaben zentral, nachvollziehbar und ohne zusätzliche Abstimmungsschleifen organisieren willst.
Written by
Emilia
Content Producer
Ready to streamline your approval processes?
Get started with draftgo today and see how easy professional collaboration can be.