Du sitzt in einem Review-Call, der eigentlich schon durch sein sollte. Die Kampagne ist fertig, der Kunde will eine automatische Freigabe mit Slack-Benachrichtigung und DAM-Anbindung, aber das Tool kann an genau der Stelle nichts Offenes anbieten. Also gehen Mails mit PDFs hin und her, jemand kopiert Kommentare in ein Ticket, und das Launch-Datum rutscht nicht wegen Kreativarbeit, sondern wegen fehlender Anschlussfähigkeit.
Genau dort wird Extensible Architecture greifbar. Gemeint ist ein Plattform-Design, das neue Funktionen, Integrationen und Datenflüsse über dokumentierte, versionierte Schnittstellen aufnehmen kann, ohne dass der Kern umgebaut werden muss. Das klingt abstrakt, ist im Agenturalltag aber ganz konkret, weil fehlende Erweiterbarkeit direkt auf Timing, Honorar und Kundenvertrauen schlägt.
Inhaltsverzeichnis
- Wenn dein Tool dich ausbremst
- Die Bausteine erweiterbarer Systeme
- Was offene Architektur im Alltag bringt
- Geschlossene versus offene SaaS im Vergleich
- Wie Freigabe-Workflows von Extensibility profitieren
- Mythen und Stolperfallen bei Erweiterbarkeit
- So prüfst du deine Plattform auf Erweiterbarkeit
Wenn dein Tool dich ausbremst
Der Freigabeprozess ist eingerichtet, die Gestaltung fertig, der Kunde kennt den Abstimmungsweg. Trotzdem gerät der Launch ins Wanken, weil eine unscheinbare Schnittstelle fehlt. Slack erhält keine Benachrichtigung, das DAM bleibt außen vor, und das moderne SaaS-Tool stellt hinter seiner ansprechenden Oberfläche nur einen geschlossenen Kern bereit.
Dann werden Lücken mit Handarbeit überbrückt. Teammitglieder exportieren PDFs, hängen Screenshots an E-Mails, übertragen Kommentare in Tabellen und prüfen Versionen mehrfach. Jede zusätzliche Station wirkt zunächst wie ein kleiner Umweg. Im Review-Workflow wird daraus eine zweite, fehleranfällige Prozessspur neben der eigentlichen Kreativarbeit.
"Praktische Regel: Wenn ein Tool nur im Happy Path funktioniert, ist es für Agenturworkflows oft zu eng gebaut.
Warum das nicht nur Technikstress ist
Ein fehlendes offenes Interface gefährdet den Ablauf und damit das Geschäft. Manuelle Umleitungen binden Aufmerksamkeit, erschweren die Zuordnung von Feedback und erhöhen das Risiko, dass ein Kunde eine veraltete Datei freigibt. Bei Review- und Proofing-Prozessen trifft das den Kern der Leistung, weil nachvollziehbare Abstimmung Teil des Ergebnisses ist.
Extensible Architecture bezeichnet deshalb ein System, das Erweiterungen als normalen Betriebsmodus vorsieht. Dokumentierte Schnittstellen, klare Zuständigkeiten und verlässliche Grenzen machen es möglich, neue Anforderungen anzuschließen, ohne den Kern jedes Mal umzubauen. Die Entscheidung wirkt technisch, wird im Agenturalltag aber wirtschaftlich: Fehlt diese Grundlage, kosten Sonderwege Zeit, erschweren Freigaben und können Vertrauen beim Kunden beschädigen.
Ein vergleichbares Prinzip zeigt die deutsche Verwaltungsdigitalisierung. Die OZG-Rahmenarchitektur setzt auf modulare, interoperable Bausteine und einheitliche Schnittstellen für Bund, Länder und Kommunen. Die Rahmenarchitektur des OZG macht sichtbar, wie Architektur mehrere Beteiligte anschlussfähig halten soll. Für die Auswahl eines passenden Werkzeugs hilft ein Vergleich für Design- und Kollaborationstools, sofern neben der Oberfläche auch Integrationen und Arbeitsabläufe betrachtet werden.
Was der Schaden in der Praxis auslöst
Fehlt Erweiterbarkeit, entstehen Copy-Paste, Mail-Pingpong und zusätzliche Review-Schleifen. Der Effekt erscheint selten als einzelner Ausfall. Er zeigt sich als dauernde Reibung, die Teams irgendwann als normalen Teil des Projekts akzeptieren.
Bei der Plattformwahl zählt daher die spätere Anpassbarkeit. Kann das System neue Freigabeschritte, Benachrichtigungen oder Datenflüsse aufnehmen, ohne dass jedes Mal sein Kern verändert werden muss? Eine erste Prüfung der API-Integration als Plattformfrage legt oft offen, wo diese Grenze tatsächlich liegt.
Die Bausteine erweiterbarer Systeme
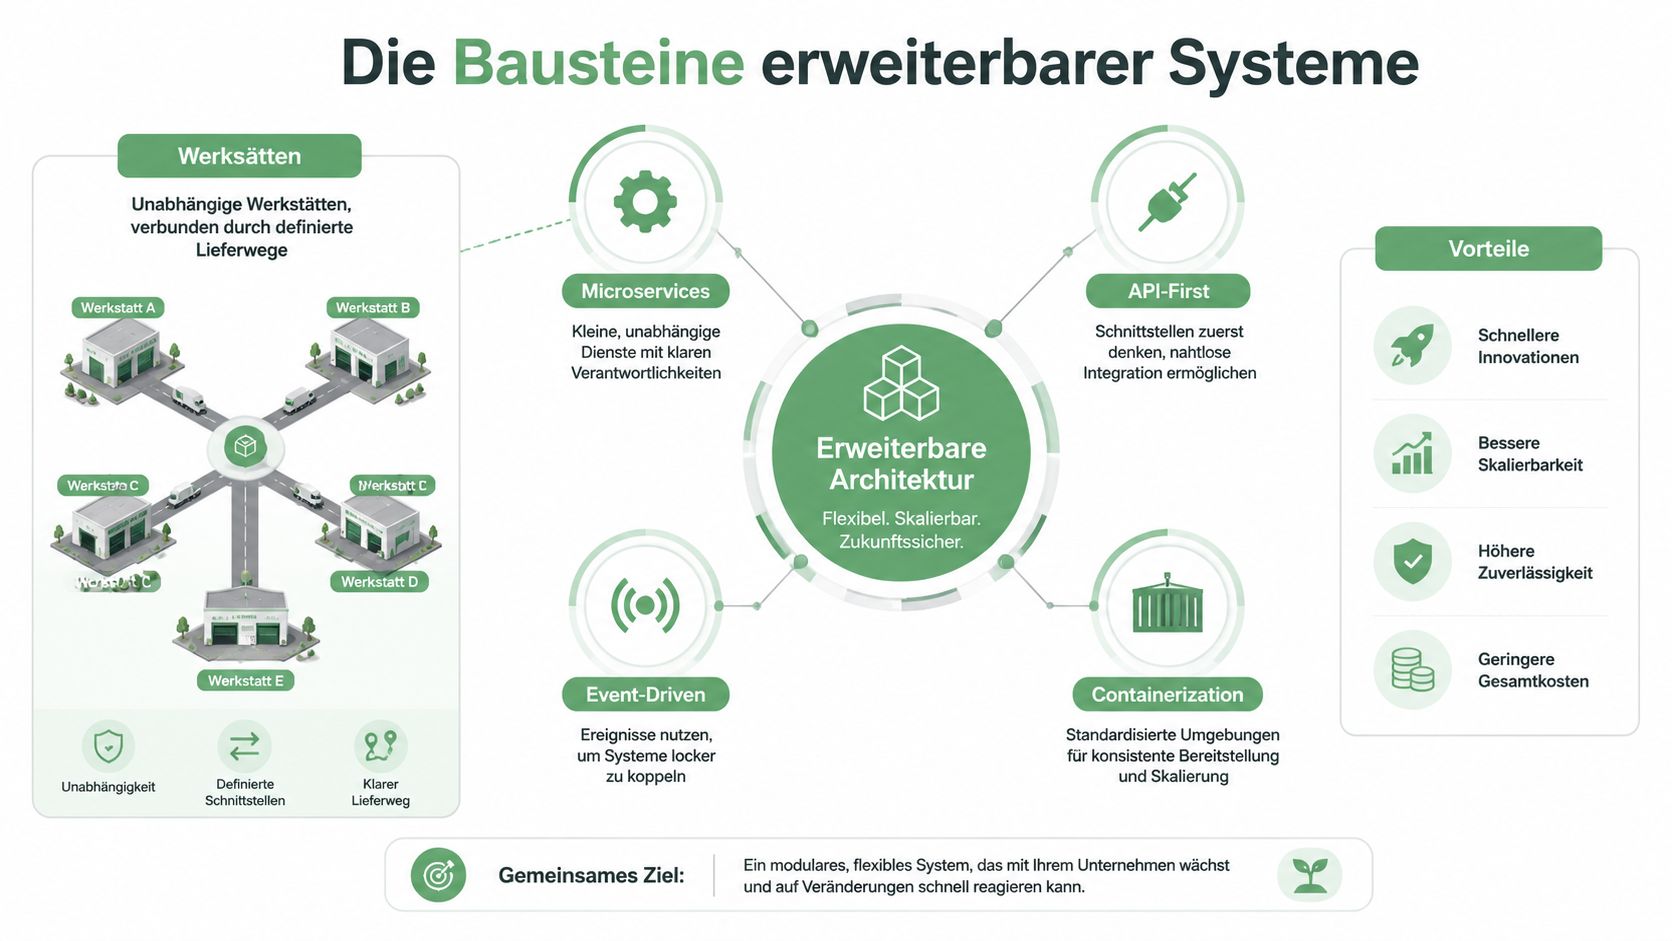
Erweiterbare Systeme entstehen aus mehreren Bausteinen, deren Grenzen und Zusammenarbeit klar geregelt sind. Das Ziel ist nicht, jede Funktion in ein eigenes Modul zu zerlegen. Entscheidend ist, dass neue Anforderungen hinzugefügt werden können, ohne Freigaben, Kundenprojekte oder den laufenden Betrieb jedes Mal umzubauen.
Microservices mit klaren Verantwortungsbereichen
Microservices arbeiten autonom und tauschen Daten über definierte Schnittstellen aus, ähnlich wie spezialisierte Werkstätten auf einem Gelände. Ein Dienst übernimmt etwa die Benutzerverwaltung, ein anderer Freigabestatus oder Medienverarbeitung. Ändert sich ein DAM-Sync häufiger als ein Proofing-Modul, können beide Bereiche unabhängig weiterentwickelt werden.
Das begrenzt den Umfang einzelner Eingriffe. Ein neues Review-Feld muss nicht automatisch den Benachrichtigungsdienst oder die gesamte Plattform verändern. Dafür braucht jeder Service eine eindeutige Verantwortung. Zu viele kleine Dienste erzeugen sonst zusätzliche Abhängigkeiten und machen Fehlersuche sowie Betrieb schwerer.
Plugin-Systeme für kundenspezifische Regeln
Ein Plugin-System funktioniert wie ein App Store im Betriebssystem. Der Kern bleibt stabil, während Zusatzfunktionen über definierte Erweiterungen hinzukommen. Für Agenturen ist das hilfreich, wenn Kunden eigene Prüfregeln für Markensprache, zusätzliche Freigabeschritte oder Formatvalidierungen verlangen.
Die technische Grenze muss vorab feststehen. Welche Daten erhält das Plugin? Welche Ereignisse darf es lesen? Wie wird es aktualisiert und wieder entfernt? Fehlt dieser Vertrag, wird aus einer schnellen Anpassung eine dauerhafte Sonderlösung. Gerade bei späteren Reviews kann das teuer werden, weil niemand sicher weiß, welche Regel wo eingegriffen hat.
Event-Driven Design für abgestimmte Statusänderungen
Event-Driven Design verteilt relevante Änderungen über definierte Ereignisse. Wird ein Asset freigegeben, können Slack eine Nachricht, das Projekttool ein Update und das Archiv den finalen Status erhalten. Die beteiligten Systeme müssen dafür nicht fortlaufend direkt abfragen, ob sich etwas verändert hat.
Für Freigabe-Workflows reduziert das manuelle Weiterreichen von Statusinformationen. Ein sauberer Event-Bus hält die Beteiligten synchron und verringert direkte Verknüpfungen zwischen den Komponenten. Fällt ein einzelner Dienst aus, können andere Systeme Ereignisse später verarbeiten, sofern diese Zustellung entsprechend vorgesehen ist.
Headless APIs für getrennte Oberflächen
Eine Headless API trennt Geschäftslogik und Darstellung. Frontend, Portal, Mobile App oder internes Tool greifen auf dieselben Funktionen zu, ohne dass die Oberfläche fest im Kernsystem verankert ist. Das erleichtert DAM-Anbindungen, Multichannel-Publishing und kundenspezifische Portale.
Ändert sich später die Benutzeroberfläche, muss die Geschäftslogik nicht neu gebaut werden. Voraussetzung sind dokumentierte Schnittstellen, stabile Datenmodelle und klare Berechtigungen. Wer diese Grundlagen prüfen möchte, findet im Beitrag API-Integration im Plattformkontext eine passende Einordnung.
"Merksatz: Erweiterbarkeit entsteht durch klare Grenzen, stabile Schnittstellen und ein Ereignisdesign, das Freigaben und Integrationen zuverlässig verbindet.
Was offene Architektur im Alltag bringt
Ein Kunde verlangt einen zusätzlichen Freigabeschritt, während das Kreativteam bereits in einem anderen Tool arbeitet und die Projektleitung den Status im eigenen System braucht. Bei einer geschlossenen Plattform wird daraus schnell ein Sonderprojekt. Eine offene Architektur macht solche Anforderungen zu anschließbaren Bausteinen. Der Vorteil zeigt sich in Integrationen, API-Nutzung und Review-Prozessen, vor allem dort, wo mehrere Teams an einem Auftrag arbeiten.
Integrationen werden planbar statt improvisiert
Dokumentierte Schnittstellen erlauben es, ein neues Tool an die bestehende Plattform anzubinden, ohne den Kern neu zu bauen. Die Integration bleibt damit eine klar begrenzte Aufgabe und wird nicht zu einem zweiten Projekt mit eigener Schattenlogik. Genau diese Anschlussfähigkeit gehört zu den Architekturzielen der deutschen öffentlichen IT. Die 2025 aktualisierte föderale IT-Architekturrichtlinie beschreibt standardisierte und wiederverwendbare Strukturen. Die aktualisierte föderale IT-Architekturrichtlinie steht damit für einen Ansatz, bei dem Erweiterbarkeit zur Grundordnung gehört, auch wenn der konkrete Bericht einen anderen Kontext behandelt.
Im Agenturalltag bringt jedes Kundenprojekt eigene Vorgaben mit. Für einen Auftrag müssen Slack und ein DAM zusammenspielen, für den nächsten ein Projekttool mit SSO und ein anderes Review-System. Eine offene Plattform behandelt diese Unterschiede als konfigurierbare Anschlüsse. Das Team muss nicht jedes Mal eine Sonderlösung pflegen.
APIs werden zum Produktmerkmal
Eine gute API richtet sich nicht nur an Entwickler. Interne Teams, Partner und externe Agenturen können damit eigene Abläufe aufbauen, ohne jede Abweichung beim Plattformanbieter beauftragen zu müssen. Die API wird so zu einem Teil des Produkts, ähnlich wie eine gut ausgelegte Steckdose, an die unterschiedliche Geräte passen.
Für Freigaben bedeutet das: Status, Kommentare und Versionen lassen sich in andere Arbeitsplätze übernehmen. Die Projektleitung sieht den Fortschritt im Projekttool, während der Kunde im Review-System kommentiert. Beide arbeiten mit demselben Datenstand, statt Informationen per E-Mail oder manueller Zwischenkopie abzugleichen.
Review-Workflows profitieren sofort
Freigaben verzögern sich oft, weil Informationen verteilt liegen. Eine offene Architektur kann Benachrichtigungen auslösen, parallele Stakeholder-Schleifen abbilden und einen Audit-Trail führen. Er zeigt, wer welche Version wann freigegeben hat. Das erleichtert Rückfragen und schützt vor der Suche in alten Nachrichten.
Ein gemeinsamer Status über mehrere Tools hinweg passt zu Agenturen, in denen Kreation, Projektleitung und Kunde nicht im selben System arbeiten. Die Plattform muss diese Arbeitsweise nicht erzwingen, solange ihre Schnittstellen Zustände, Kommentare und Berechtigungen sauber übertragen.
Die deutsche Gesundheits-IT verfolgt einen vergleichbaren Gedanken. Eine modulare Architektur wurde so konzipiert, dass sie Sicherheitsstandards und die Interoperabilität heterogener Bestandssysteme unterstützt. Das Architekturkonzept zur Gesundheitstelematik verdeutlicht damit auch für Agenturen: Sicherheit und Erweiterbarkeit müssen gemeinsam geplant werden.
Warum der Business-Impact nicht abstrakt bleibt
Fehlende Extensibility erzeugt mehr als technische Schuld. Wenn ein zusätzlicher Review-Schritt nur über manuelle Arbeit möglich ist, steigen Betreuungsaufwand, Fehlergefahr und Wechselkosten. Ein Team kann dann einen Auftrag ablehnen oder eine Plattformwahl revidieren, obwohl die Kernfunktion eigentlich passt.
Eine offene Architektur verbessert deshalb Akzeptanz und Auswahlchancen. Sie hält Kundenprozesse anschlussfähig, wenn neue Beteiligte, Systeme oder Freigaberegeln hinzukommen.
"Wenn Integrationen im Alltag wehtun, wird die Plattform nicht nur langsamer, sondern schwerer verkäuflich.
Geschlossene versus offene SaaS im Vergleich
Ein Kunde verlangt einen zusätzlichen Freigabeschritt, das Projektmanagement-Tool soll den Status erhalten, und der Export muss im eigenen Archiv landen. Bei geschlossener SaaS passt die Standardfunktion zunächst, doch jeder Sonderfall führt zu manuellen Umwegen. In Agenturen sind solche Ausnahmen eher Alltag als Ausnahme.
| Kriterium | Geschlossene SaaS | Offene/extensible SaaS |
|---|---|---|
| API-Verfügbarkeit | Oft eingeschränkt oder nur für Teilbereiche verfügbar | Dokumentiert und für Integrationen gedacht |
| Webhooks | Häufig begrenzt oder gar nicht vorhanden | Für Status- und Ereignisflüsse nutzbar |
| Plugin-Ökosystem | Meist klein oder nicht vorhanden | Erweiterungen können als eigenes Ökosystem wachsen |
| Datenexport | Häufig mühsam oder nur in Standardformaten | Besser anschlussfähig für Nachnutzung und Migration |
| Workflow-Anpassung | Starre Prozesslogik | Erweiterbare Schritte und Regeln |
| Lock-in-Risiko | Höher, weil Daten und Abläufe stärker gebunden sind | Niedriger, weil Schnittstellen den Wechsel erleichtern |
Geschlossene Systeme senken die anfängliche Entscheidungslast. Weniger Optionen wirken übersichtlich, bis ein Kunde eine eigene Prüfregel, ein anderes Dateiformat oder eine zusätzliche Abnahme verlangt. Dann wandert die Komplexität in Handarbeit, Sonderprozesse und spätere Wechselkosten. Das bremst Innovation und erschwert es, mehrere Kundenabläufe zuverlässig abzubilden.
Offene SaaS passt besser, sobald Integrationen zum normalen Projektbestandteil gehören. Dokumentierte APIs, Webhooks und Erweiterungspunkte verbinden Kundensysteme, Freigaben, Asset-Management und Projektsteuerung, ohne den Kern jedes Mal umzubauen. Der Nutzen entsteht weniger beim ersten Projekt als bei jedem weiteren.
Offenheit braucht trotzdem klare Betriebsregeln. Bei Datenhaltung und Hosting hilft der Blick auf Datenschutz in der Cloud. Eine Plattform kann technisch gut anschlussfähig sein und dennoch zusätzliche Prüfungen, Berechtigungen und Verantwortlichkeiten erfordern. Genau diese Punkte gehören in den Review, bevor ein Tool zum Standard für Kundenprojekte wird.
Wie Freigabe-Workflows von Extensibility profitieren
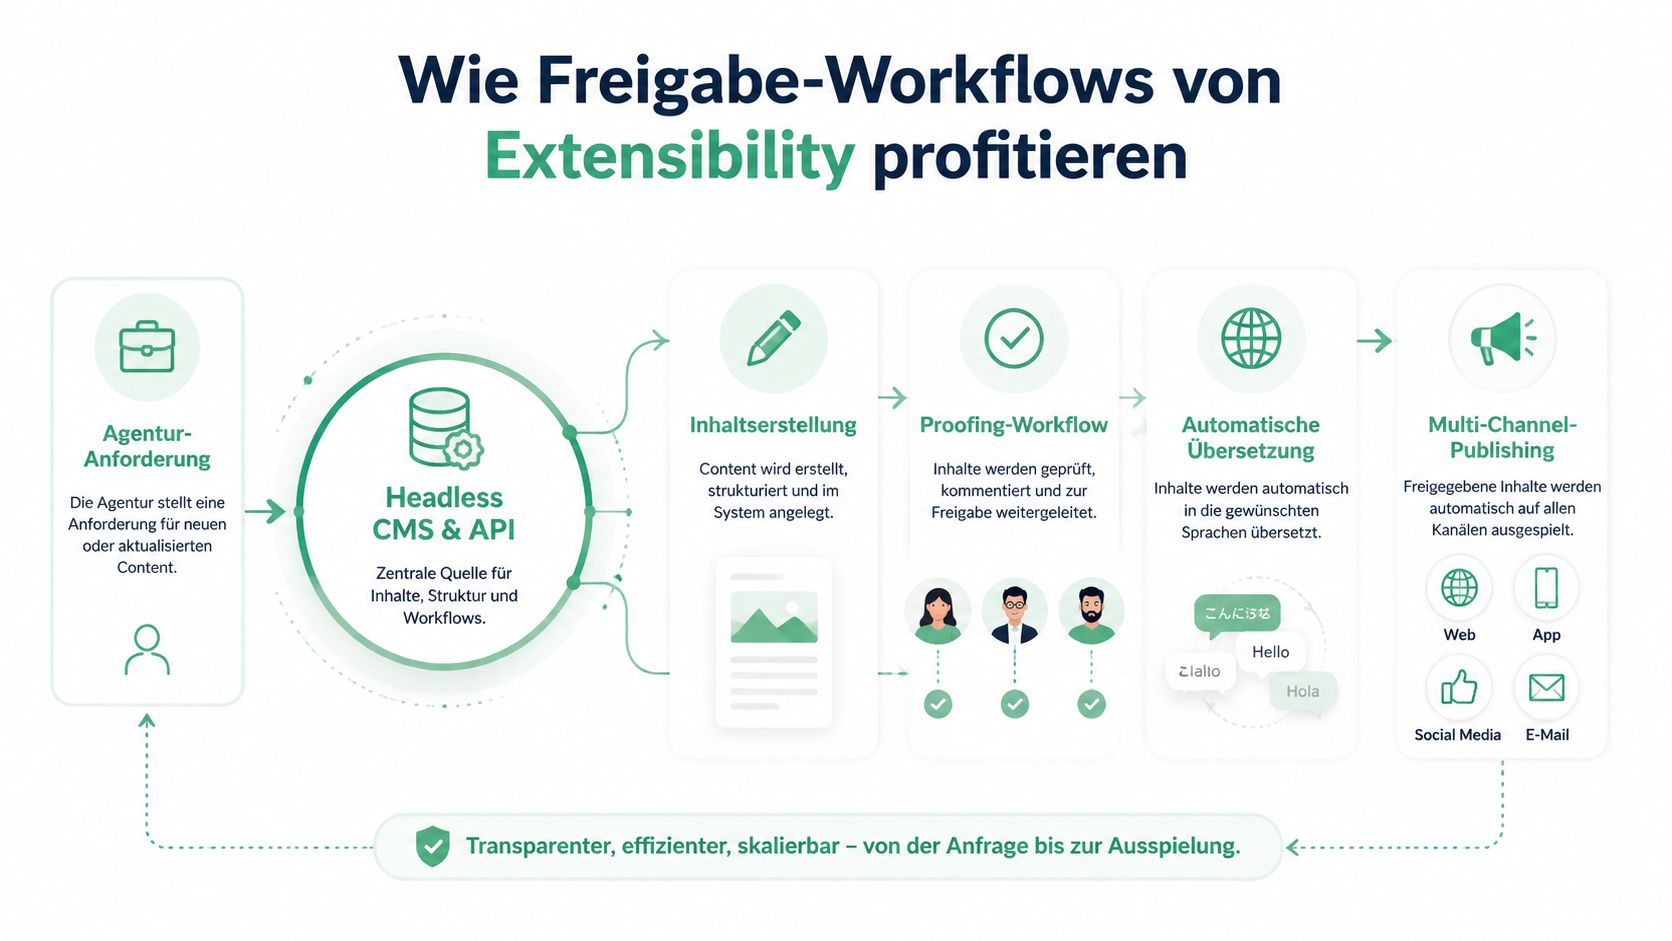
Ein Kunde fordert ein eigenes Pflichtfeld, eine zusätzliche Prüfrunde oder ein spezielles Dateiformat. Wenn das Freigabe-Tool dafür manuelle Umwege verlangt, wird aus einer kleinen Anforderung schnell ein Geschäftsrisiko. Ein tragfähiger Workflow verarbeitet ein Asset, Kommentare, Änderungen und den belegbaren Status, ohne jede Station an ein separates Sonderverfahren zu binden.
Vom Eingang bis zur Freigabe
Ein Headless API-Zugang verbindet das DAM mit dem Review, ohne die Benutzeroberfläche auf eine einzige Ablage festzulegen. Das Asset bleibt dort, wo es verwaltet wird, erscheint aber im passenden Freigabekontext. Wechselt der Status, kann ein Event-Bus die Information an Slack, E-Mail oder das Projektmanagement-Tool weitergeben.
Die Kopplung bleibt damit begrenzt. Fällt ein Rand-Tool aus, kann der Kernprozess weiterlaufen, weil nicht jede Funktion direkt von diesem System abhängt. Für Agenturen bedeutet das weniger manuelle Übertragung und eine klarere Verantwortung für jeden Status.
Kundenspezifische Regeln ohne Kernumbau
Ein Plugin-Slot eignet sich für Validierungen, die nur einzelne Kunden oder Projekte benötigen. Er kann Pflichtfelder prüfen, Dateiformate kontrollieren oder eine Freigabe vor einer bestimmten Runde verhindern. Die Sonderlogik sitzt am Rand, während der Kern unverändert bleibt.
Das schützt nicht nur die Technik, sondern auch den Projektablauf. Ein übersehener Kommentar oder eine fehlende Prüfung kann eine komplette Abstimmungsrunde zurücksetzen. Erweiterungspunkte verhindern, dass solche Anforderungen dauerhaft in Tabellen, E-Mail-Verläufe oder manuelle Checklisten ausweichen. Das Architekturkonzept modularer Systeme zeigt, warum Schnittstellen und Sicherheitsmechanismen als feste Bausteine geplant werden sollten, statt sie nachträglich anzusetzen.
Was sich durch die Entkopplung verbessert
Revisionsschleifen werden kürzer, weil Kreation, Kunde und Projektleitung nicht in mehreren Systemen denselben Stand zusammensuchen müssen. Audit-Trails bleiben nachvollziehbar, wenn Kommentare, Versionen und Statuswechsel einem gemeinsamen Ablauf zugeordnet sind. Neue Kundenvorgaben lassen sich ergänzen, ohne den bestehenden Freigabekern jedes Mal umzubauen.
Der Prozess muss dabei auch bei einem Ausfall eines Rand-Tools verständlich bleiben. Das ist ein guter Praxistest für die Architektur.
An diesem Punkt wird Extensibility greifbar. Sie beschreibt die Fähigkeit, Freigaben stabil zu halten, obwohl sich die beteiligten Tools und Kundenanforderungen verändern. Für konkrete Prüffragen zur Auswahl passt der Leitfaden Freigabesoftware-Auswahlkriterien.
Mythen und Stolperfallen bei Erweiterbarkeit
Eine SaaS kann modern aussehen und trotzdem schwer erweiterbar sein. Eine ansprechende Oberfläche und einige REST-Endpunkte sagen wenig darüber aus, wie beweglich der Kern aufgebaut ist. Für Agenturen wird das spätestens beim Freigabe-Workflow sichtbar: Eine neue Kundenrolle oder zusätzliche Prüfregel darf nicht jedes Mal einen Umbau des gesamten Systems auslösen.
Drei häufige Fehlannahmen
Die erste Fehlannahme lautet, dass REST-Endpunkte allein bereits Erweiterbarkeit schaffen. Ein Endpoint hilft nur, wenn er dokumentiert, stabil versioniert und auf spätere Änderungen vorbereitet ist. Andernfalls führt er lediglich zu einem starren Kern, der von außen erreichbar ist.
Die zweite Fehlannahme betrifft Microservices. Mehrere Dienste sind nicht automatisch entkoppelt. Gemeinsame Datenmodelle, voneinander abhängige Deployments oder schlecht geschnittene Events können weiterhin jede Änderung bremsen. Die Abhängigkeiten verteilen sich dann nur vom Monolithen auf ein Netzwerk von Diensten.
Die dritte Fehlannahme betrifft Plugins ohne Vertragsdesign. Ein Plugin braucht eine klar beschriebene Schnittstelle, definierte Versionen und Regeln für inkompatible Änderungen. Fehlt dieser Vertrag, kann eine kleine Anpassung an Rollen, Statuswerten oder Freigabeschritten eine fragile Erweiterung beschädigen.
Was wirklich zählt
Stabile öffentliche Schnittstellen, versionierte APIs und klar definierte Erweiterungspunkte bilden die technische Grundlage. Hinzu kommt eine dokumentierte Plugin-Lifecycle-Politik. Sie regelt Einführung, Änderung und Ablösung eines Plugins. Ohne diese Regeln wandert die Komplexität später in Tests, Releases und den täglichen Betrieb.
Auch typische Anti-Patterns sind bekannt: interne Datenmodelle direkt ins Public API zu übernehmen oder Event-Schemata ohne Deprecation-Strategie zu ändern. Solche Abkürzungen sparen zunächst Zeit. Sobald jedoch ein weiteres Team, ein Kunde oder ein Review-Tool angeschlossen werden soll, entstehen Anpassungen an mehreren Stellen.
Für die Bewertung zählt deshalb die betriebliche Konsequenz, nicht das Etikett „offen“. Eine Architektur, die Freigaben, Rollen und Integrationen kontrolliert veränderbar hält, senkt das Risiko ungeplanter Umbauten. Erweiterbarkeit ist damit keine Zierde der Plattform, sondern eine Schutzschicht für Abläufe und Geschäftsbeziehungen.
So prüfst du deine Plattform auf Erweiterbarkeit
Bevor du eine Plattform auswählst oder neu bewertest, brauchst du harte Fragen. Entscheidend ist, ob sich ein künftiger Freigabe-, Review- oder Integrationsworkflow anschließen lässt. Ein Präsentationsdeck kann Offenheit versprechen. Im laufenden Agenturbetrieb zeigt sich, ob sich Status, Rollen und Kommentare ohne Sonderlösung anpassen lassen.
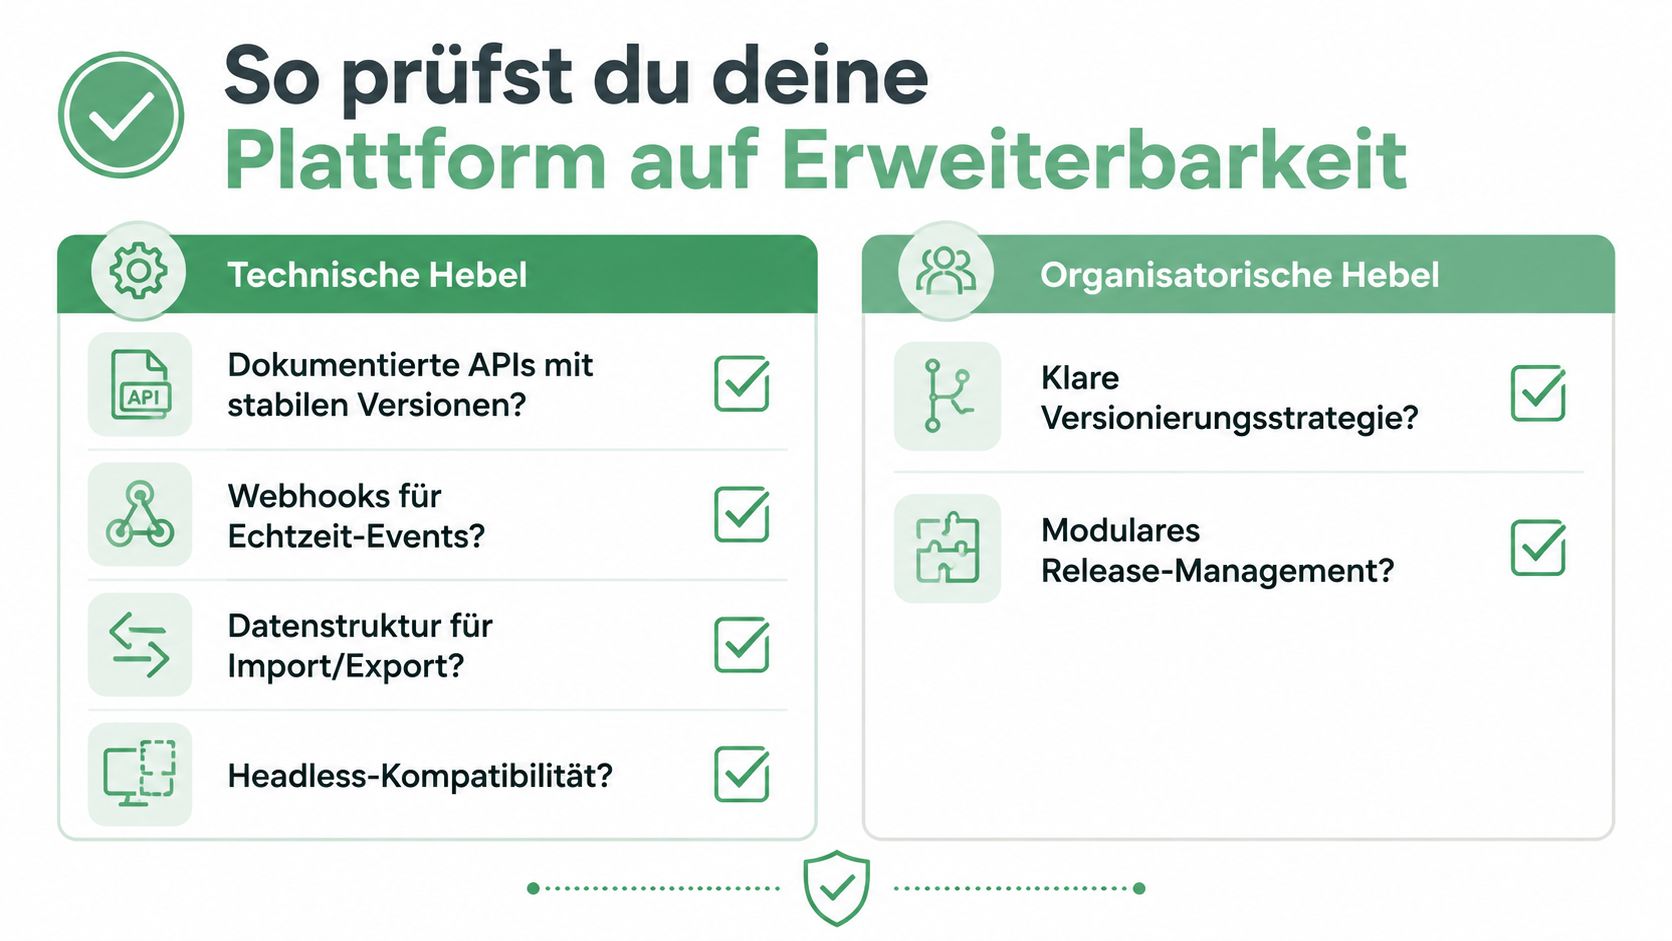
Technische Hebel
- Dokumentierte APIs mit stabilen Versionen? So planst du Integrationen, ohne nach jedem Release den Ablauf neu zu bauen.
- Webhooks für Echtzeit-Events? Sie halten Slack, Ticketing und Review-Tools auf demselben Stand und vermeiden manuelles Nachziehen.
- Datenstruktur für Import und Export? Wer Assets, Kommentare und Freigabedaten nicht sauber herausbekommt, hängt später an der Plattform fest.
- Headless-Kompatibilität? Oberfläche und Geschäftslogik lassen sich getrennt weiterentwickeln, etwa wenn ein Kundenportal einen anderen Zugang braucht.
Organisatorische Hebel
- Klare Versionierungsstrategie? Sie begrenzt das Risiko, dass eine Erweiterung nach einer Änderung ausfällt.
- Modulares Release-Management? Eine Anpassung am Review-Schritt blockiert dann nicht den gesamten Workflow.
- Offizielle Reaktion auf Integrationsanfragen? Die Bearbeitung durch den Anbieter zeigt, ob Erweiterbarkeit im Betrieb berücksichtigt wird.
- App- oder Plugin-Marketplace? Ein sichtbares Ökosystem weist auf praktische Nutzung hin, ersetzt aber keine saubere Schnittstelle.
"Prüfe nicht nur technische Möglichkeit. Prüfe, ob dein Team die Lösung im laufenden Betrieb verantworten kann.
Drei Sofortmaßnahmen helfen bei der Bewertung: API-Zugang beantragen, einen Test-Webhook einrichten und einen Integrations-Audit-Termin mit dem Anbieter vereinbaren. Als organisatorischer Bewertungsrahmen eignet sich auch ein Enterprise-Content-Management-System als Bewertungsrahmen, weil Schnittstellen, Governance und Nachnutzbarkeit dort zusammen betrachtet werden.
Wenn Freigabe-, Review- und Integrationsprozesse zur Plattformfrage werden, kannst du draftgo prüfen. Für Agenturprojekte mit vielen Beteiligten zählt, ob sich Assets, Kommentare und Freigaben in die bestehende Architektur einfügen. Sonst wird jede Anpassung zum Business-Risiko.
Written by
Emilia
Content Producer
Ready to streamline your approval processes?
Get started with draftgo today and see how easy professional collaboration can be.