Ein professioneller Umgang mit dem Thema Datenschutz ist für eine Kreativagentur heute unverzichtbar. Es geht dabei nicht nur um die Einhaltung gesetzlicher Vorschriften, sondern auch um das Vertrauen deiner Kunden und den Schutz sensibler Kreativdaten. Dieser Leitfaden zeigt dir praxisnah, wie du die Herausforderungen der DSGVO im Agenturalltag meisterst und Risiken minimierst.
"Wichtiger Hinweis: Dieser Artikel stellt keine Rechtsberatung dar und kann diese auch nicht ersetzen. Er dient der allgemeinen Information und Sensibilisierung. Für eine verbindliche rechtliche Einschätzung deiner spezifischen Situation konsultiere bitte einen Fachanwalt oder deinen Datenschutzbeauftragten.
Welche Daten verarbeitet eine Kreativagentur?
Viele Agenturen unterschätzen die Menge und Vielfalt der personenbezogenen Daten, die sie täglich verarbeiten. Ein klares Verständnis ist der erste Schritt zu einem wirksamen Datenschutzkonzept.
Zu den typischen Datenkategorien gehören:
- Kundendaten: Namen, E-Mail-Adressen und Telefonnummern von Ansprechpartnern, Vertrags- und Rechnungsdaten.
- Mitarbeiter- und Bewerberdaten: Lebensläufe, Kontaktdaten, Gehaltsinformationen.
- Daten von Dienstleistern: Kontaktdaten von Freelancern, Druckereien oder anderen Partnern.
- Daten in Kreativ-Assets: Fotos und Videos von Models, Mitarbeitern oder Kunden (Testimonials), deren Gesichter und Stimmen als biometrische Daten gelten können.
- Website- und Marketingdaten: IP-Adressen von Website-Besuchern, E-Mail-Adressen in Newsletter-Verteilerlisten, Nutzerverhalten über Tracking-Tools.
Jede dieser Datenkategorien erfordert einen sorgfältigen und gesetzeskonformen Umgang.
Typische Risikofelder für den Datenschutz in der Kreativagentur
Im hektischen Agenturalltag entstehen schnell Datenschutzrisiken, oft unbemerkt. Die größten Gefahren lauern im Datenaustausch, in der Tool-Nutzung und in unklaren Freigabeprozessen. Das Wissen um diese Fallstricke ist zentral für den Datenschutz in einer Kreativagentur.
US-Cloud-Tools und der Datentransfer
Der schnelle Austausch von großen Dateien gehört zum Tagesgeschäft. Dienste wie WeTransfer, Dropbox oder Google Drive sind beliebt, aber aus DSGVO-Sicht oft problematisch. Seit dem Ende des Privacy-Shield-Abkommens ist der Datentransfer in die USA rechtlich komplex geworden. Viele US-Tools haben ein DSGVO-Problem, da US-Behörden unter bestimmten Umständen auf die Daten zugreifen könnten, ohne dass ein nach EU-Recht angemessenes Datenschutzniveau gewährleistet ist.
Umgang mit Kundendaten und Freigaben
Das Versenden von Entwürfen, Layouts oder Videodateien per E-Mail an einen großen Verteiler ist ein häufiges Risiko. Du verlierst schnell die Kontrolle darüber, wer die Datei erhalten, weitergeleitet oder heruntergeladen hat. Besonders kritisch wird es, wenn es sich um sensible Vorentwürfe oder noch nicht öffentliche Kampagnen handelt. Ein strukturierter und sicherer Prozess zum Teilen von Dateien mit Kunden ist daher unerlässlich, um Datenlecks und unkontrollierte Verbreitung zu verhindern.
Foto- und Videoproduktionen
Bei Produktionen mit Personen ist höchste Sorgfalt geboten. Du benötigst eine eindeutige, informierte und schriftliche Einwilligung (Model Release) jeder abgebildeten Person. Diese Einwilligung muss klar definieren, für welchen Zweck, in welchem Medium und für welche Dauer die Aufnahmen verwendet werden dürfen. Die sichere Speicherung und der kontrollierte Zugriff auf diese hochauflösenden Dateien sind ebenfalls Teil deiner datenschutzrechtlichen Verantwortung.
Gesetzliche Pflichten nach DSGVO: Was Agenturen wissen müssen
Die Datenschutz-Grundverordnung (DSGVO) legt klare Pflichten für Unternehmen fest. Für Agenturen sind vor allem drei Bereiche von zentraler Bedeutung, um eine solide Compliance-Basis zu schaffen.
Verzeichnis von Verarbeitungstätigkeiten (VVT)
Das VVT ist das Herzstück deines Datenschutzmanagements. Es ist ein internes Dokument, in dem du alle Prozesse auflistest, bei denen du personenbezogene Daten verarbeitest. Für jede Tätigkeit dokumentierst du unter anderem den Zweck, die Rechtsgrundlage, die Datenkategorien und die Empfänger der Daten. Das VVT schafft Transparenz und ist bei Anfragen der Aufsichtsbehörde vorzulegen.
Auftragsverarbeitungsverträge (AVV)
Immer wenn du einen externen Dienstleister beauftragst, in deinem Namen personenbezogene Daten zu verarbeiten, benötigst du einen Auftragsverarbeitungsvertrag (AVV). Das betrifft Hoster deiner Website, Cloud-Software-Anbieter, Newsletter-Tools oder sogar Freelancer, die Zugriff auf Kundendaten erhalten. Der Auftragsverarbeitungsvertrag für Agenturen stellt sicher, dass dein Dienstleister die Daten ebenso sorgfältig und DSGVO-konform behandelt wie du selbst. Ohne gültigen AVV haftest du für mögliche Datenschutzverstöße deines Dienstleisters mit.
Technische und Organisatorische Maßnahmen (TOMs)
TOMs sind die konkreten Sicherheitsvorkehrungen, die du zum Schutz der Daten triffst. Diese müssen dem Risiko angemessen sein. Beispiele hierfür sind:
- Technisch: Verschlüsselung von Festplatten und E-Mails, Firewalls, sichere Passwörter, Zwei-Faktor-Authentifizierung (2FA), regelmäßige Software-Updates.
- Organisatorisch: Klare Zugriffsrechte (Wer darf welche Daten sehen?), Datenschutzschulungen für Mitarbeiter, ein Prozess für Datenpannen, Clean-Desk-Policy.
Praktische Checkliste für den Agentur-Alltag
Mach Datenschutz zur Routine. Diese Checkliste hilft dir, die wichtigsten Punkte im Blick zu behalten und systematisch abzuarbeiten.
- VVT erstellen und pflegen: Dokumentiere deine Verarbeitungstätigkeiten. Aktualisiere das Verzeichnis, wenn neue Prozesse oder Tools hinzukommen.
- AVV-Management: Prüfe, ob für alle relevanten Dienstleister (Hoster, Cloud-Tools, Freelancer) gültige AVV vorliegen. Fordere diese aktiv ein.
- Tool-Audit durchführen: Liste alle eingesetzten Software-Lösungen auf. Prüfe den Firmensitz, den Serverstandort und die DSGVO-Konformität der Anbieter. Ersetze unsichere Tools durch konforme Alternativen.
- Prozesse definieren: Lege fest, wie du mit Anfragen zu Datenauskunft oder -löschung umgehst. Entwickle einen Notfallplan für den Fall einer Datenpanne.
- Mitarbeiter sensibilisieren: Führe regelmäßige Schulungen durch. Mache dein Team zu deiner ersten Verteidigungslinie. Datenschutz ist Teamsache.
- Datensparsamkeit leben: Frage dich bei jeder Datenerhebung: Ist das wirklich notwendig? Speichere Daten nur so lange, wie es für den Zweck erforderlich ist oder gesetzliche Aufbewahrungsfristen es vorschreiben.
Die richtige Tool-Auswahl: DSGVO-konform und effizient arbeiten
Die Wahl deiner digitalen Werkzeuge hat direkten Einfluss auf deine Compliance. Setze auf Anbieter, die Datenschutz ernst nehmen und dir die Einhaltung der DSGVO erleichtern.
Achte bei der Auswahl von Software auf folgende Kriterien:
- Serverstandort EU: Ein Hosting innerhalb der Europäischen Union ist eine sichere Basis für die Speicherung deiner Daten. Prüfe zusätzlich, ob und wie Übermittlungen an Unterauftragsverarbeiter in Drittländern abgesichert sind.
- Möglichkeit zum Abschluss eines AV-Vertrags: Ein seriöser Anbieter stellt dir unkompliziert einen DSGVO-konformen AVV zur Verfügung.
- Transparenz und Dokumentation: Der Anbieter sollte klar kommunizieren, welche Daten wie und wo verarbeitet werden.
- Sicherheitsfeatures: Datenverschlüsselung (im Ruhezustand und bei der Übertragung), Zugriffskontrollen und sichere Login-Verfahren sollten Standard sein.
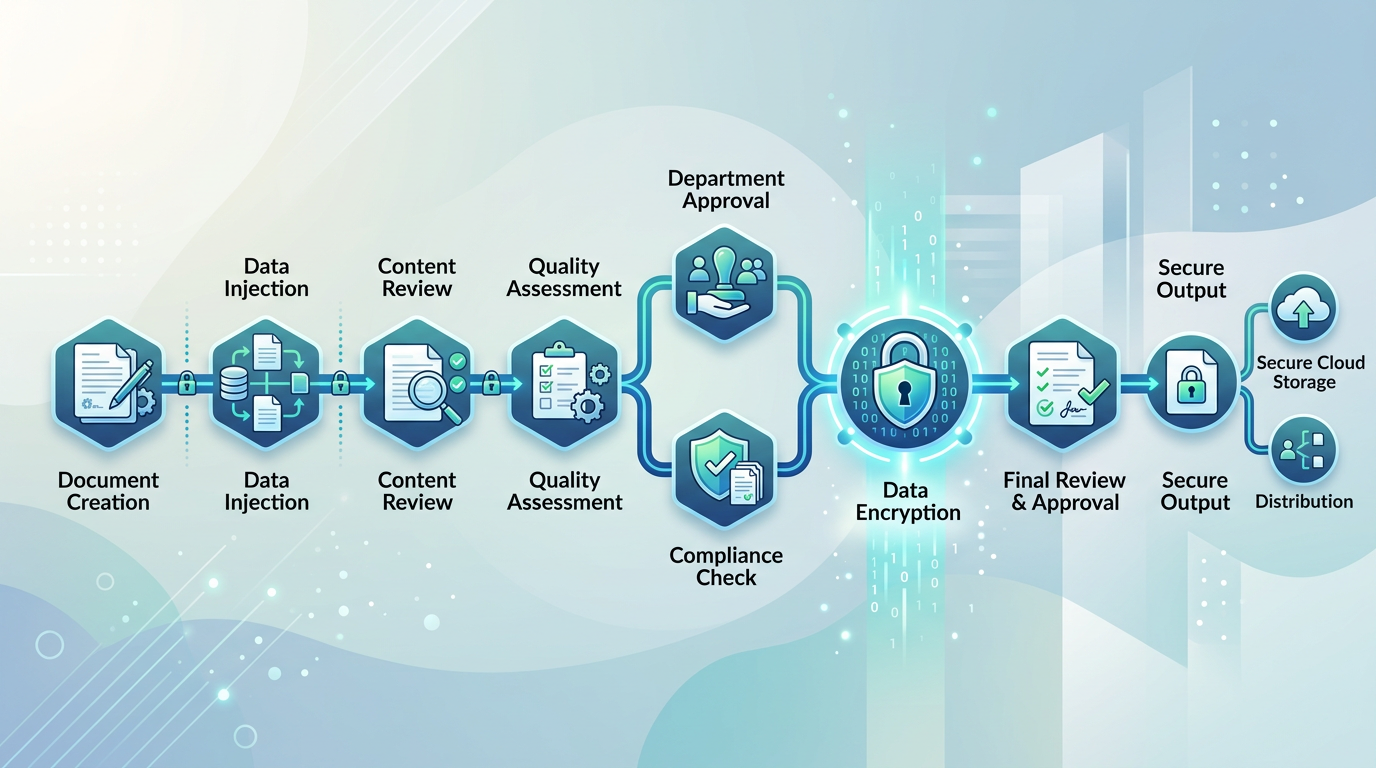
Gerade für den Kernprozess des Kundenfeedbacks und der Freigabe von Kreativ-Assets ist eine spezialisierte Plattform eine sinnvolle Investition. Ein Online-Proofing-Tool wie draftgo stellt nicht nur durch Datenspeicherung auf EU-Servern (Rechenzentrum Frankfurt) und einen standardisierten AV-Vertrag die Konformität sicher. Es strukturiert auch den gesamten Freigabeprozess, was wiederum die Nachvollziehbarkeit und revisionssichere Dokumentation von Feedback gewährleistet und so rechtliche Risiken minimiert.
FAQ: Häufige Fragen zum Datenschutz in Agenturen
Braucht unsere Agentur einen Datenschutzbeauftragten (DSB)?
Eine Pflicht zur Benennung eines Datenschutzbeauftragten (DSB) besteht, wenn die Kerntätigkeit der Agentur in der umfangreichen Verarbeitung sensibler Daten liegt oder wenn in der Regel mindestens 20 Mitarbeiter ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Unabhängig von der Pflicht kann die freiwillige Benennung eines internen oder externen DSB sinnvoll sein, um Expertise zu bündeln und die Einhaltung der Vorschriften sicherzustellen.
Was ist der Unterschied zwischen Datenverantwortlichem und Auftragsverarbeiter?
Als Agentur bist du in der Regel der Verantwortliche für die Daten deiner eigenen Mitarbeiter und Kunden. Du bestimmst Zweck und Mittel der Verarbeitung. Der Auftragsverarbeiter ist ein externer Dienstleister (z.B. ein Cloud-Anbieter oder eine Druckerei), der Daten in deinem Auftrag und nach deiner Weisung verarbeitet. Du als Verantwortlicher bleibst jedoch für die Rechtmäßigkeit der Datenverarbeitung vollumfänglich verantwortlich.
Was passiert bei einer Datenpanne?
Eine Datenpanne (z.B. ein Hackerangriff, Verlust eines Laptops, Versand einer E-Mail an den falschen Empfänger) muss bei einem Risiko für die Rechte und Freiheiten der betroffenen Personen innerhalb von 72 Stunden an die zuständige Datenschutzbehörde gemeldet werden. Geht die Panne mit einem voraussichtlich hohen Risiko einher, müssen zusätzlich die Betroffenen informiert werden. Ein interner Notfallplan hilft, in einer solchen Stresssituation korrekt und schnell zu handeln.
Praktische Handlungsempfehlung
Datenschutz in einer Kreativagentur ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Beginne mit einem konkreten, überschaubaren Schritt: Führe ein internes Tool-Audit durch. Liste alle von deinem Team genutzten Cloud-Dienste, Kommunikationsplattformen und Projektmanagement-Tools auf. Überprüfe für jedes Tool dessen Serverstandort und ob ein AV-Vertrag vorliegt. Diese Bestandsaufnahme schafft sofortige Transparenz und deckt die größten potenziellen Risiken auf, die du anschließend gezielt angehen kannst.
Geschrieben von
Emilia
Content Producer
Bereit, deine Freigabeprozesse zu optimieren?
Starte noch heute mit draftgo und erlebe, wie einfach professionelle Zusammenarbeit sein kann.