Montagmorgen in einer Agentur. Der Kunde ruft an, weil die Integration „eigentlich fertig“ sein sollte, aber der neue Endpoint verhält sich anders als erwartet. Im Ticket steckt dann nicht die echte Frage nach der API, sondern eine Kette aus Vermutungen, Screenshots und Hinweisen auf den Code, den gerade niemand anfassen will.
Genau an dieser Stelle entscheidet API Dokumentation, ob ein Team arbeitet oder rätselt. Gute Docs sind kein Beiprodukt, sie sind der Vertrag zwischen Anbieter und Nutzer, so wie offizielle Schnittstellen in Deutschland längst als Infrastruktur gedacht werden, etwa bei GENESIS-Online oder den dokumentierten Verwaltungs-APIs auf bund.dev. Wenn die Beschreibung unklar ist, werden Integrationen teuer, Supportfälle häufen sich, und Vertrauen geht schneller verloren, als man einen Pull Request reviewen kann.
Inhaltsverzeichnis
- Was API-Dokumentation wirklich bedeutet
- Die zentralen Bausteine jeder API-Dokumentation
- Best Practices für API-Dokumentation
- API-Dokumentation lebendig halten und versionieren
- Authentifizierung verständlich dokumentieren
- Formate und Tools für API-Dokumentation
- API-Dokumentation für Tools wie draftgo aufbauen
- Schnellreferenz für API-Dokumentation
Was API-Dokumentation wirklich bedeutet
API Dokumentation ist nicht einfach eine schöne Hilfeseite. Sie beschreibt, wie ein System von außen benutzt werden darf, was ein Request braucht, was die Antwort bedeutet und welche Fehler ein integrierendes Team erwarten muss. In der Praxis ist das eher ein belastbarer Vertrag als ein erklärender Text, weil Entwickler ihre Implementierung daran ausrichten und nicht an Vermutungen.
Ein gutes Beispiel aus dem deutschen Kontext ist die RESTful und JSON-basierte Schnittstelle von GENESIS-Online beim Statistischen Bundesamt. Dort geht es nicht um eine lose Beschreibung, sondern um die Möglichkeit, Daten in automatisierte Prozesse einzubinden, also um nutzbare Struktur statt bloßer Lesbarkeit. Genau deshalb ist Dokumentation Teil des Produkts, nicht ein Anhang am Ende.
Was dazugehört und was nicht
Eine API-Dokumentation ist etwas anderes als ein SDK-Guide, ein internes Wiki oder Marketingtext. Ein SDK-Guide zeigt, wie man mit einer Bibliothek arbeitet. Ein internes Wiki hilft dem eigenen Team. Ein Marketingtext erklärt Nutzen und Positionierung, aber keine Request-Body-Felder, Statuscodes oder Auth-Header.
"Praktische Regel: Wenn ein neuer Entwickler die API nur mit deiner Doku nutzen kann, ohne den Quellcode zu lesen, dann bist du auf dem richtigen Weg.
Gerade für Agenturen und Freelancer ist das wichtig, weil Projekte oft schnell zwischen verschiedenen Teams wechseln. Wenn dann die Dokumentation fehlt oder ungenau ist, zahlen alle doppelt, erst beim Einrichten, dann beim Debuggen.
"Eine API ist erst dann wirklich produktfähig, wenn ihr Vertrag von außen so klar ist, dass niemand raten muss.
Die zentralen Bausteine jeder API-Dokumentation
Eine vollständige API Dokumentation ist kein Sammelsurium einzelner Seiten. Sie besteht aus Bausteinen, die zusammengehören, sonst zwingst du Entwickler zum Reverse Engineering. Das sieht man gut an einem einfachen Beispiel, etwa dem fiktiven Endpoint /orders, mit dem ein neues Briefing angelegt wird.
Endpunkt, Methode und Ressource
Der erste Block ist immer die Frage, was angesprochen wird. Ein Endpoint wie POST /orders sagt, dass eine neue Ressource erstellt wird. Die Dokumentation muss hier neben dem Pfad auch die HTTP-Methode nennen, sonst bleibt offen, ob etwas gelesen, geändert oder angelegt wird.
Für Lesende ist die Reihenfolge entscheidend. Erst der Zweck, dann der Pfad, dann die Methode, dann die kurze Beschreibung. So müssen Entwickler nicht erst raten, ob ein Endpunkt idempotent ist oder ob er ein Objekt erzeugt.
Authentifizierung, Request und Response
Danach kommt die Frage, was der Request braucht. Ein sauber dokumentierter Request nennt Header, Authentifizierung, Pflichtfelder, Typen und ein Beispiel mit realistischen Werten. Ein Request ohne Body-Schema ist nur halb erklärt, weil niemand weiß, welche Felder optional sind und welche nicht.
Auch die Response braucht den gleichen Platz. Statuscodes wie 200, 201, 400, 401 oder 429 gehören nicht in einen Anhang, sondern direkt an den Endpoint. Wenn du Fehlercodes auslagerst, verlieren Entwickler den Zusammenhang zwischen Ursache und Reaktion.
Die technische Logik sollte in der Doku sichtbar sein, nicht erraten werden. Für Teams, die Integrationen aufbauen, ist auch die interne Struktur wichtig, wie sie in der Praxis von API-Integration im draftgo-Blog beschrieben wird.
Ein kleines Bild im Kopf
Wenn ein neuer Request erfolgreich ist, könnte die Antwort so aussehen:
{
  "id": "ord_12345",
  "status": "created",
  "title": "Briefing für Kampagne Q4"
}
Wichtige Begleiter sind außerdem Rate Limits, Pagination, Webhooks und Versionierung. Genau diese Themen werden gern erst dann dokumentiert, wenn schon Probleme aufgetreten sind. Gute Doku erklärt sie vorher, nicht nach dem ersten Supportticket.
Best Practices für API-Dokumentation
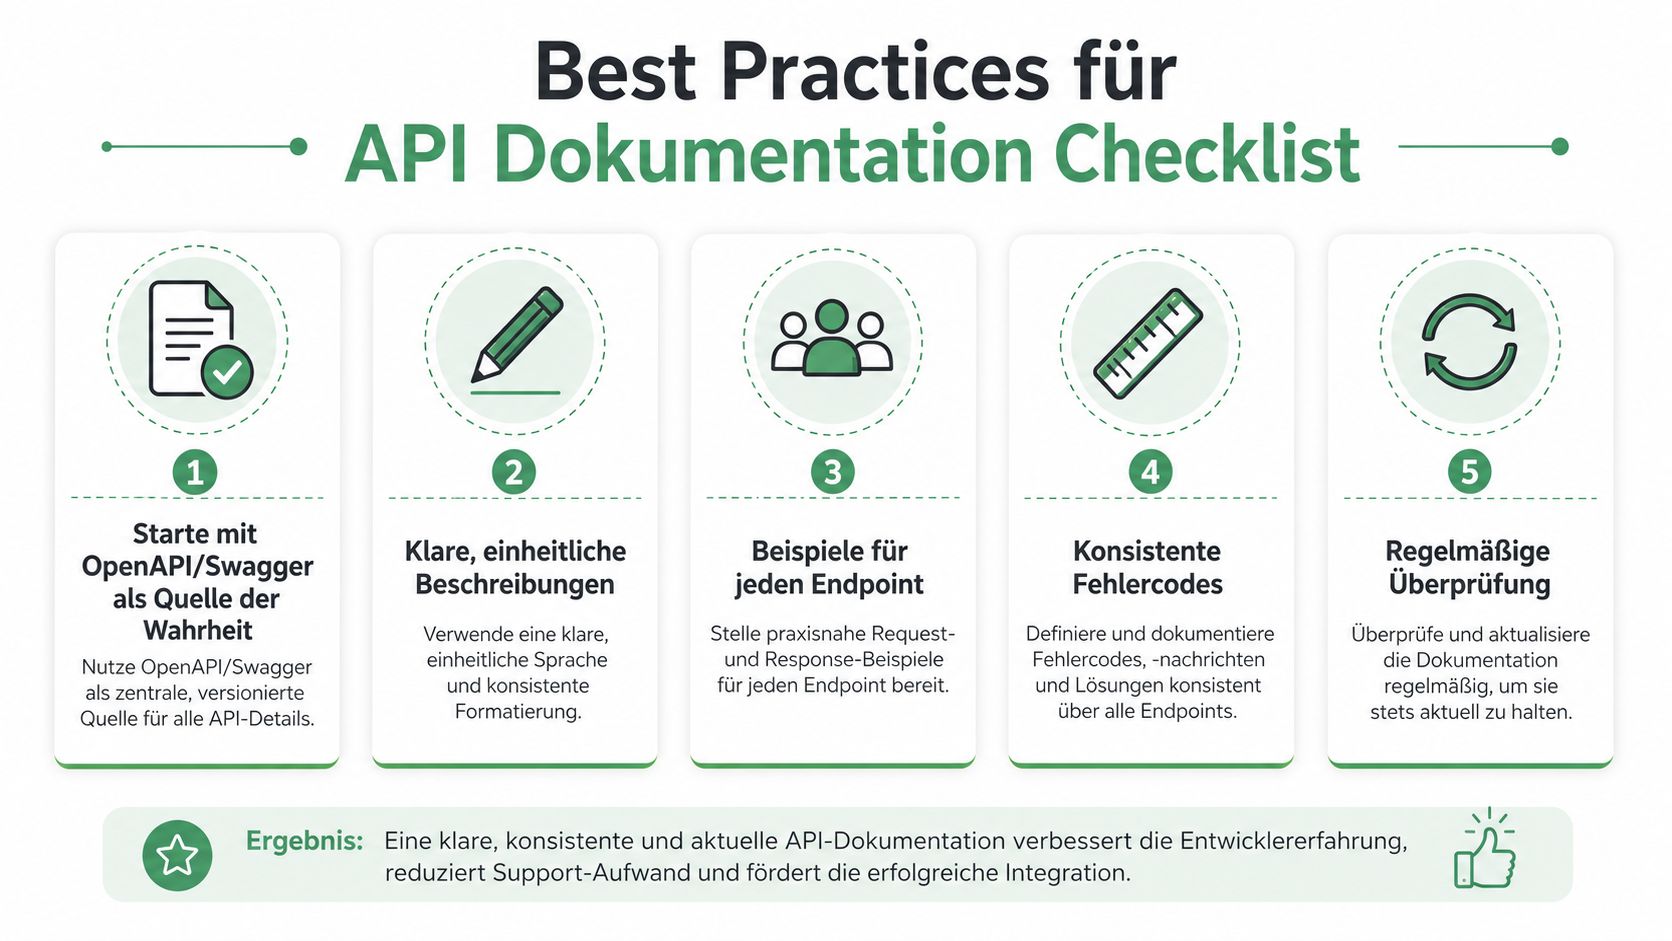
Die stärksten Docs entstehen nicht aus schönen Formulierungen, sondern aus klaren Regeln. Ein guter Startpunkt ist OpenAPI als maschinenlesbare Quelle der Wahrheit, aus der sich Referenzseiten, Beispielcodes und Prüfungen ableiten lassen. In deutschsprachigen Best-Practice-Empfehlungen wird genau das betont, zusammen mit versionierter Pflege, CI/CD und Linter-Checks, damit die Doku ein Living Document bleibt, statt zu veralten, wie es auch die deutschsprachige Praxisquelle zu klarer API-Dokumentation beschreibt. Klare API-Dokumentation in der Integration formuliert diese Richtung sehr deutlich.
Was gute Docs immer zeigen
Jeder Endpoint braucht ein lauffähiges Beispiel, nicht nur eine Beschreibung. Das gilt für curl genauso wie für JavaScript oder Python. Platzhalter wie foo oder test123 helfen selten, weil sie keine echte Erwartung an Datenform, Länge oder Logik vermitteln.
"Gute Beispiele sind nicht dekorativ. Sie sind der schnellste Weg, um die Doku testbar zu machen.
Auch die Sprache muss konsistent bleiben. Wenn du in einem Abschnitt von „Projekt“ und im nächsten von „Aufgabe“ sprichst, entsteht Unsicherheit, obwohl technisch alles korrekt sein kann. Dazu gehört auch eine einheitliche URL-Struktur, weil wechselnde Muster wie project, projects, briefings und briefing-item die Orientierung ruinieren.
Die Fehlertaxonomie sollte Statuscodes und beschreibende Meldungen verbinden. Ein 400 sagt nur, dass etwas falsch war, aber nicht, welches Feld schuld ist. Gute Doku nennt deshalb sowohl den Code als auch die konkrete Ursache.
Die Pflege gehört in die Pipeline
Docs sollten mit dem Code entstehen, nicht nachgelagert. Wenn ein Endpoint geändert wird, braucht die Dokumentation ein Review im selben Prozess. Genau hier hilft der Blick auf das Versionsdenken, das sich im Artikel zu Versionskontrolle und Dokumenten-Strategien wiederfindet, weil API-Docs denselben Disziplinanspruch haben wie andere Vertragsdokumente.
Für unterschiedliche Zielgruppen braucht es unterschiedliche Tiefe. Junior-Entwickler brauchen mehr Orientierung und Beispiele. API-Architekten brauchen eher Konventionen, Randfälle und Änderungsregeln. Beides gehört in dieselbe Doku, nur nicht auf dieselbe Art.
API-Dokumentation lebendig halten und versionieren
Ohne Pflege kippt jede API Dokumentation irgendwann weg vom Code. Endpunkte ändern sich, Felder verschwinden, Fehlercodes werden erweitert, und die schöne Referenz im Portal erzählt noch die alte Wahrheit. Das ist kein Theorieproblem, sondern Alltag in jedem Team, das APIs über längere Zeit betreibt.
Versionen brauchen Regeln
Eine saubere Strategie verbindet Semver, URL-Versionierung wie /v1 oder /v2 und eine Deprecation-Roadmap. Alte Versionen sollten weiter dokumentiert bleiben, solange sie noch produktiv genutzt werden, und neue Versionen brauchen einen klaren Migrationspfad. Im deutschen Behördenkontext ist das besonders wichtig, weil Schnittstellen oft lange gepflegt werden müssen, ohne dass ein Breaking Change viele Konsumenten gleichzeitig trifft, wie man es auch an der strukturierten Haltung der Bundesnetzagentur zu API-Regeln ablesen kann, veröffentlicht als API Guideline der Bundesnetzagentur.
Ein brauchbares Changelog-Schema bleibt schlicht:
- Added, neue Endpunkte oder Felder
- Changed, geänderte Werte, Pfade oder Konventionen
- Deprecated, noch nutzbar, aber bald alt
- Removed, nicht mehr verfügbar
- Fixed, Korrekturen ohne Vertragsbruch
- Security, sicherheitsrelevante Änderungen
Pflege automatisieren statt hoffen
Ein CI-Hook kann PRs blockieren, wenn sich der Vertrag geändert hat, aber die Doku nicht. Das ist kein Luxus, sondern Schutz vor Drift. Wer mit Tools wie swagger-diff oder vergleichbaren Prüfungen arbeitet, erkennt Änderungen früh und zwingt das Team zur Synchronisation.
Die Bundesagentur für Arbeit zeigt mit ihrer API-Struktur, wie stark Dokumentation an klare fachliche und regionale Zugriffe gebunden sein kann. Wenn solche Schnittstellen wachsen, darf die Beschreibung nicht hinterherlaufen, sonst verstehen Konsumenten nur noch die alte Logik. Für einen konkreten Blick auf Pflegezyklen lohnt auch der interne Änderungsfluss in der Praxis, etwa über das draftgo Changelog.
Authentifizierung verständlich dokumentieren
Authentifizierung ist der Teil der API Dokumentation, an dem viele Texte plötzlich unklar werden. Dabei ist der Kern einfach, die Doku muss sagen, welches Muster gilt, wo der Token hingehört und was passiert, wenn er fehlt oder falsch ist. Genau diese Trennung macht gute Referenzen lesbar, auch in offiziellen Umgebungen wie bei der Bundesagentur für Arbeit, wo Auth-Konventionen strikt von fachlichen Endpunkten getrennt sind.
Drei Muster, die du sauber trennen solltest
Ein API-Key im Header passt oft zu internen Diensten oder einfachen serverseitigen Integrationen. OAuth 2.0 Client Credentials eignet sich für Multi-Tenant-SaaS, wenn Systeme im Namen einer Anwendung sprechen. JWT ist sinnvoll, wenn Endnutzer-Authorisierung im Vordergrund steht und Claims eine Rolle spielen.
Wichtig ist nicht nur der Mechanismus, sondern seine Erklärung. Die Dokumentation muss zeigen, wie ein Request aussieht, wo das Token eingetragen wird und was ein abgelaufenes Token auslöst. Wer das verschweigt, produziert Supportfälle bei jedem zweiten Integrationsversuch.
So gehört es in die Doku
Vor den Endpunkten braucht es ein eigenes Auth-Kapitel. Danach folgen Sandbox-Keys oder ein „Try it out“-Block, damit Teams sicher testen können. Ein Abschnitt zur Token-Rotation gehört ebenfalls dazu, weil auslaufende oder ersetzte Zugangsdaten sonst mitten im Betrieb Fehler erzeugen.
"Wenn ein Token nicht mehr gültig ist, darf die Doku nicht schweigen. Sie muss den Fehler lesbar machen.
Ein weiterer Punkt ist der Schutz sensibler Daten. Zugangsdaten gehören nie ins Frontend, und die Doku sollte das unmissverständlich sagen. Für eine nüchterne Einordnung von API-Schutz und Datenhaltung ist auch der Beitrag zu Datenschutz in der Cloud ein sinnvoller Anschluss.
| Authentifizierungsmuster im Vergleich | |||
|---|---|---|---|
| Methode | Einsatz | Token-Lebensdauer | Doku-Pflichtelemente |
| API-Key | interne oder einfache serverseitige Nutzung | projektabhängig, meist lang | Header-Name, Erzeugung, Rotation, Sperrung |
| OAuth 2.0 Client Credentials | service-to-service, SaaS-Setups | kurzlebig, mit Refresh-Logik | Token-Endpoint, Scope, Beispielrequest, Fehlerbild |
| JWT | Nutzerautorisierung, Claims-basierte Kontrolle | oft kurzlebig | Claim-Bedeutung, Ablauf, Erneuerung, Scope-Fehler |
Formate und Tools für API-Dokumentation
Nicht jedes Team braucht dasselbe Werkzeug. OpenAPI 3.1 ist der sinnvollste gemeinsame Nenner, weil es maschinenlesbar ist und die Dokumentation als Quelle der Wahrheit abbildet. Darauf aufbauend können Renderer wie Redoc, Swagger UI, Stoplight Elements, Mintlify oder ein Docusaurus-Setup mit Redocusaurus unterschiedliche Arbeitsweisen abdecken.
Wann welches Setup passt
Markdown-only reicht für kleine, stabile APIs mit wenig Oberfläche und überschaubarem Team. Sobald aber mehrere Sprachen, Sandbox, Versionierung und saubere Codebeispiele zusammenkommen, wird ein generatorbasierter Ansatz fast immer stärker. Dann lohnt sich auch die Frage, ob das Hosting selbst betrieben werden soll oder als Plattform läuft.
Für Agenturen und viele Mittelständler sind Stoplight oder Mintlify attraktiv, weil sie ohne große eigene Pipeline auskommen. Im stärker regulierten Umfeld, etwa bei Behörden oder Netzbetreibern, sprechen Compliance und Kontrolle oft eher für offenere, selbst gehostete Setups. Genau dort ist Nachvollziehbarkeit wichtiger als Bequemlichkeit.
Worauf du bei der Auswahl achten solltest
- Code-Snippets: Werden Beispiele für mehrere Sprachen generiert oder musst du sie händisch pflegen?
- Sandbox: Gibt es eine eingebettete Testumgebung oder nur statische Beschreibungen?
- Versionierung: Kann jede Spezifikation separat gepflegt werden?
- Teamkosten: Wie viel Pflege braucht das System im Alltag?
- Stolperfallen: Veraltete Snippets, fehlende Sprache, inkonsistente Beispiele und nicht synchronisierte Versionen.
Die Wahl ist also weniger eine Stilfrage als eine Frage des Betriebs. Wenn das Team ständig manuell nachführt, wird jede Doku irgendwann ungenau. Wenn das Tool dagegen sauber aus der Spezifikation rendert, bleibt die Hürde kleiner.
API-Dokumentation für Tools wie draftgo aufbauen
Bei einem Produkt wie draftgo sollte die Dokumentation den Weg vom ersten Blick bis zum ersten funktionierenden Request so kurz wie möglich halten. Für Nutzer heißt das, erst der Überblick, dann der Schnellstart, danach die Referenz und schließlich Spezialthemen wie Webhooks, Fehlercodes und Rate Limits. Ein guter Einstieg spart Zeit und verhindert, dass Entwickler erst in der Doku suchen und dann doch im Test scheitern.
Welche Abschnitte Pflicht sind
Die Struktur braucht eine klare Reihenfolge:
- Übersicht mit Version
- Schnellstart in unter fünf Minuten
- Vollständige Endpunkt-Referenz
- Authentifizierung mit API-Key-Ausgabe im Dashboard
- Webhook-Dokumentation
- Fehlercodes-Tabelle
- Rate Limits
- Versionierungs- und Änderungslogik
So ein Aufbau passt zu einer produktnahen Referenz auf draftgo API-Dokumentation, weil er nicht mit Theorie beginnt, sondern mit dem ersten nutzbaren Request. Genau das brauchen Teams, die Integrationen in ihren Arbeitsalltag einbauen.
Wie der Einstieg klingen sollte
Die Einleitung sollte knapp sagen, was die API tut und was der Leser dafür braucht. Danach folgen Vorbedingungen wie API-Key, Base URL und ein Beispielprojekt. Der erste Codeblock gehört direkt sichtbar an den Anfang, damit niemand unnötig suchen muss.
Für die Beispiele selbst reicht ein klarer Dreiklang. Bei draftgo sollte auch der Endpunkt direkt stimmen, damit ein Beispiel nicht wie eine Platzhalter-Demo wirkt, sondern wie echter Arbeitscode.
curl -X POST  \
  -H "Authorization: Bearer YOUR_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"name":"Kampagne Q4"}'
const response = await fetch("https://api.draftgo.io/v1/projects", {
  method: "POST",
  headers: {
    Authorization: "Bearer YOUR_API_KEY",
    "Content-Type": "application/json"
  },
  body: JSON.stringify({ name: "Kampagne Q4" })
});
import requests
requests.post(
    "https://api.draftgo.io/v1/projects",
    headers={"Authorization": "Bearer YOUR_API_KEY", "Content-Type": "application/json"},
    json={"name": "Kampagne Q4"}
)
Fehlende Beispiel-Responses, keine Hinweise zu Idempotenz und Pagination oder eine nicht vorhandene Sandbox sind typische Stolperfallen. Genau dort brechen Integrationen ab, obwohl die Doku auf den ersten Blick vollständig wirkt. In regulierten Umfeldern, etwa bei Behörden, spielt zusätzlich die Anschlussfähigkeit an klare öffentliche Standards eine Rolle, wie man sie auch bei Bundesnetzagentur, GENESIS-Online oder der Statistik der Bundesagentur für Arbeit wiederfindet.
Schnellreferenz für API-Dokumentation
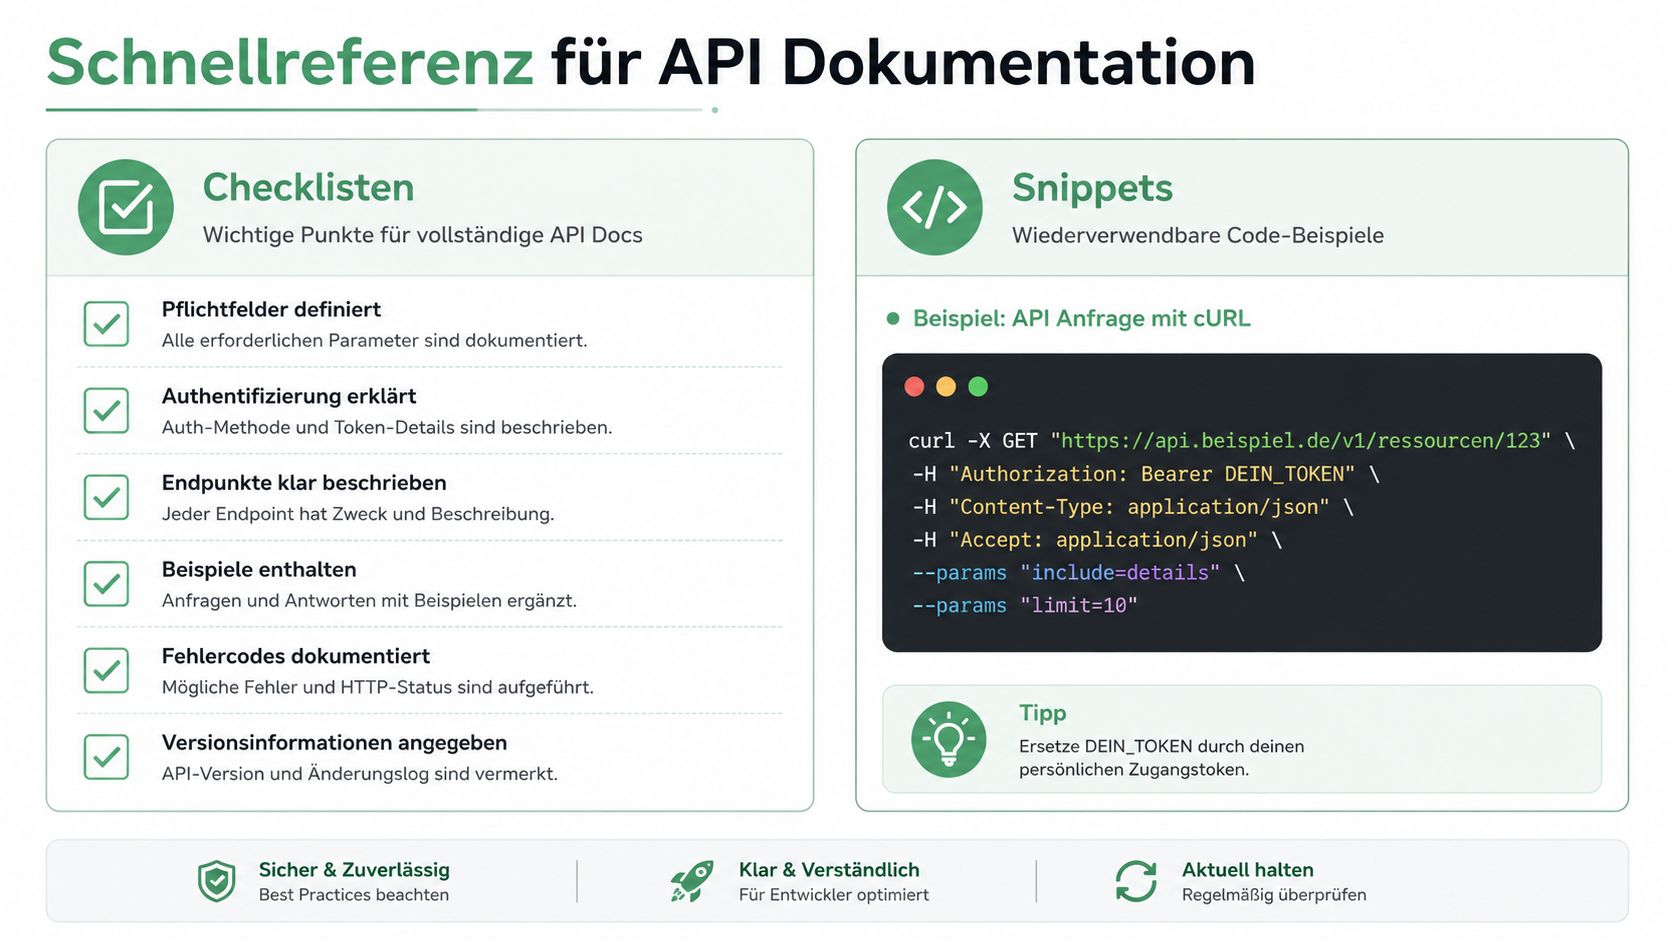
Wer API-Dokumentation schnell prüfen will, sollte zuerst auf drei Dinge schauen, die oft übersehen werden: Auffindbarkeit, Barrierefreiheit und Mehrsprachigkeit. Eine gute Referenz ist leicht per Suchfunktion zu finden, klar benannt und auch für Teams lesbar, die zwischen Deutsch und Englisch wechseln müssen. Gerade bei öffentlichen Schnittstellen, wie man sie von Bundesnetzagentur oder GENESIS-Online kennt, hilft ein konsistentes Vokabular mehr als lange Erklärungstexte.
Pflicht-Checkliste
- Titel und Überschriften mit klaren Begriffen
- Suchbare Begriffe statt interner Projektnamen
- Kontrast und Schriftgröße für gutes Lesen
- Alt-Texte für Abbildungen und Diagramme
- Einfache Sprache für gemischte Zielgruppen
- Deutsch und Englisch sauber voneinander getrennt
- Links zu Glossar und Versionen gut sichtbar
Wiederverwendbares Grundschema
Einstieg
Ein Satz, der sagt, für wen die Seite gedacht ist.
Lesbarkeit
Kurze Absätze, klare Zwischenüberschriften, keine verschachtelten Formulierungen.
Sprachführung
Fachbegriffe erklären, Übersetzungen konsistent halten, Fehlbegriffe vermeiden.
Zugänglichkeit
Tastaturbedienung, ausreichender Kontrast, Bilder mit Alt-Text.
Auffindbarkeit
Saubere Seitentitel, stabile Pfade, Begriffe, nach denen Nutzer wirklich suchen.
Schneller Qualitätscheck
Die Seite funktioniert, wenn jemand sie ohne Vorwissen findet, versteht und in der eigenen Sprache weitergeben kann. Fehlt einer dieser Punkte, steigt der Aufwand später im Support, im Teamchat oder in Tickets.
Wenn du API-Dokumentation für ein Produkt wie draftgo aufbaust, lohnt sich genau dieser Blick auf Sprache, Struktur und Zugänglichkeit. So wird die Doku auch im Agentur- und Freelancer-Alltag nutzbar, nicht nur für das Entwicklungsteam.
Geschrieben von
Emilia
Content Producer
Bereit, deine Freigabeprozesse zu optimieren?
Starte noch heute mit draftgo und erlebe, wie einfach professionelle Zusammenarbeit sein kann.